

I de standardbiblioteken för Rust- och Go-språken har sårbarheter identifierats som rör felaktig hantering av IP-adresser med oktala siffror i adresseringsfunktioner. Sårbarheterna möjliggör omgåelse av kontroller av giltiga adresser i applikationer, exempelvis för att få åtkomst till loopback-adresser (127.x.x.x) eller intranät-subnät vid SSRF-attacker (Server-side request forgery). Sårbarheterna fortsätter den cykel av problem som tidigare identifierats i biblioteken node-netmask (JavaScript, CVE-2021-28918, CVE-2021-29418), private-ip (JavaScript, CVE-2020-28360), ipaddress (Python, CVE-2021-29921), Data::Validate::IP (Perl, CVE-2021-29662) och Net::Netmask (Perl, CVE-2021-29424).
I enlighet med specifikationen ska strängvärden IP-adresser, som börjar med noll, tolkas som oktala tal, men många bibliotek tar inte hänsyn till denna egenskap och helt enkelt slänger nollan, och behandlar värdet som ett decimaltal. Till exempel är talet 0177 i det oktala systemet lika med 127 i det decimala. En angripare kan begära en resurs genom att ange värdet "0177.0.0.1", vilket i decimalrepresentation motsvarar "127.0.0.1". Om ett problematiskt bibliotek används kommer applikationen inte att identifiera förekomsten av adressen 0177.0.0.1 i delnätet 127.0.0.1/8, men faktum är att när en begäran skickas kan det utföra en begäran till adressen "0177.0.0.1", som nätverksfunktionerna kommer att behandla som 127.0.0.1. På liknande sätt kan kontroller för intranet-adresser luras genom att ange värden som "012.0.0.1" (motsvarande "10.0.0.1").
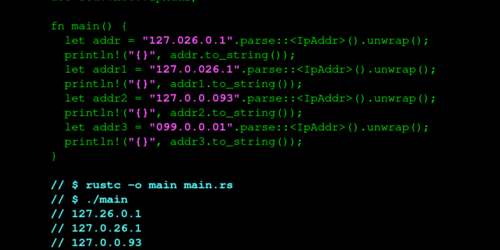
I Rust var det den standardbiblioteket "std::net" (CVE-2021-29922) som var problematiskt. IP-adressparseraren i detta bibliotek slängde nollan före värdena i adressen, men endast om inte mer än tre siffror angavs. Till exempel skulle "0177.0.0.1" tolkas som ett ogiltigt värde, medan svaren på 010.8.8.8 och 127.0.026.1 skulle ge felaktiga resultat. Applikationer som använder std::net::IpAddr vid analys av användardefinierade adresser kan potentiellt vara sårbara för SSRF-attacker (Server-side request forgery), RFI (Remote File Inclusion) och LFI (Local File Inclusion). Sårbarheten har åtgärdats i Rust-version 1.53.0.
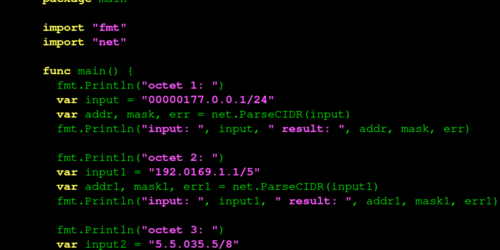
I Go-språket är standardbiblioteket "net" (CVE-2021-29923) sårbart. Den inbyggda funktionen net.ParseCIDR hoppar över nollor före oktala nummer istället för att bearbeta dem. Till exempel kan en angripare skicka värdet 00000177.0.0.1, som vid kontroll i funktionen net.ParseCIDR(00000177.0.0.1/24) kommer att tolkas som 177.0.0.1/24 istället för 127.0.0.1/24. Problemet visar sig också på plattformen Kubernetes. Sårbarheten åtgärdades i Go-version 1.16.3 och beta-version 1.17.
Källa: opennet.ru
