

En FreeBSD har en sårbarhet (CVE-2026-7270) identifierats, vilket tillåter en icke-privilegerad användare att köra kod med kärnrättigheter och få root-åtkomst till systemet. Sårbarheten påverkar alla versioner av FreeBSD som har skapats sedan 2013. En exploit för sårbarheten finns tillgänglig offentligt och har testats på system med FreeBSD 11.0 till 14.4. Sårbarheten har åtgärdats i uppdateringar för FreeBSD 15.0-RELEASE-p7, 14.4-RELEASE-p3, 14.3-RELEASE-p12 och 13.5-RELEASE-p13. För äldre versioner kan en patch användas.
Problemet orsakas av en buffertöverskridning i systemanropet execve, som uppstår vid hantering av prefixet som anges i den första raden av skript för att definiera sökvägen till tolken (t.ex. "#!\/bin\/sh"). Överskridningen uppstår vid anrop av funktionen memmove på grund av en felaktig sammanställning av det matematiska uttrycket för att beräkna storleken på de argument som kopieras till bufferten. Istället för att subtrahera värdena "args->endp" från "args->begin_argv" och "consume", subtraherades endast värdet av "args->begin_argv" från "args->endp", medan variabeln consume lades till resultatet snarare än subtraherades, vilket ledde till att mer data kopierades med två gånger "consume". memmove(args->begin_argv + extend, args->begin_argv + consume, — args->endp — args->begin_argv + consume); + args->endp — (args->begin_argv + consume));
Överskridningen gör att element i strukturen "exec_map" som ligger i angränsande minnesområden från en annan process kan skrivas över. I exploiten används överskridningen för att skriva över innehållet i "exec_map" från privilegierade processer som körs i systemet. Som sådan process har sshd valts, som vid varje etablering av en nätverksanslutning fork:ar och execve:ar processen "/usr/libexec/sshd-session" med root-rättigheter.
Exploiten sätter miljövariabeln "LD_PRELOAD=\/tmp\/evil.so" för denna process, vilket leder till att dess bibliotek laddas i kontexten av sshd-session. Det angivna biblioteket skapar en körbar fil "/tmp/rootsh" i filsystemet med suid root-flagga. Sannolikheten för en lyckad överskridning bedöms vara 0,6 %, men tack vare cykliska återförsök uppnås en lyckad utnyttjande inom cirka 6 sekunder på ett system med en 4-kärnig CPU.
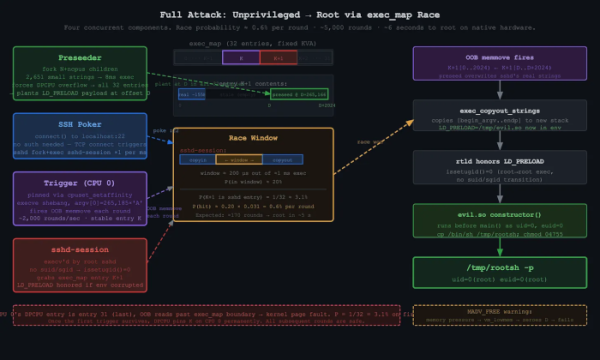
Dessutom har flera andra sårbarheter åtgärdats i FreeBSD:
- CVE-2026-35547, CVE-2026-39457 — buffertilldelning i biblioteket libnv, som används i kärnan och i applikationer från det grundläggande systemet för att bearbeta nyckel/värde-listor och organisera dataöverföring vid interprocesskommunikation. Det första problemet orsakas av en felaktig beräkning av storleken på meddelandet vid behandling av specialdesignade IPC-meddelandehuvuden. Det andra problemet leder till stacköverfullning vid dataöverföring via socket på grund av bristen på kontroll av socketdescriptorens storlek i förhållande till buffertens storlek som används i funktionen select(). Potentiella sårbarheter kan utnyttjas för att höja sina rättigheter i systemet.
- CVE-2026-42512 — fjärrutnyttjad buffertilldelning i dhclient, som uppstår på grund av felaktig beräkning av storleken på arrayen av pekare som används för att överföra miljövariabler till dhclient-script. Möjligheten till utnyttjande för fjärrkod-exekvering genom att skicka speciellt formaterade DHCP-paket kan inte uteslutas.
- CVE-2026-7164 — stacköverfullning i paketfiltret pf, som uppstår vid behandling av speciellt formaterade SCTP-paket. Problemet orsakas av obegränsad rekursiv analys av SCTP-parametrar.
- CVE-2026-42511 — möjlighet till substitution av godtyckliga direktiv i dhclient.conf på grund av bristande korrekt escape av dubbla klamrar i BOOTP-fält som tas emot från en extern DHCP-server. Vid efterföljande analys av denna fil av dhclient-processen, överförs det av angriparen angivna fältet till dhclient-script, vilket kan utnyttjas för att exekvera godtyckliga kommandon med root-rättigheter på system som använder dhclient, när det begärs från en angriparkontrollerad DHCP-server.
- CVE-2026-6386 — bristande hantering av stora minnessidor i kärnfunktionen pmap_pkru_update_range(). En ickebehörig användare kan tvinga pmap_pkru_update_range() att hantera minne från användarutrymmet som en sida i minnestabellen, och därmed uppnå överskrivning av minnesområde som inte är åtkomligt.
- CVE-2026-5398 — åtgärder mot redan frigjort minnesområde i hanteraren TIOCNOTTY, vilket gör att en ickebehörig process kan få root-rättigheter.
Källa: opennet.ru
