

information om den nya (CVE-2020-1968) i TLS-protokollet, med kodnamnet
som under sällsynta omständigheter kan identifiera den preliminära primärnyckeln (pre-master), vilken kan användas för att dekryptera TLS-anslutningar, inklusive HTTPS, vid avlyssning av transittrafik (MITM). Det noteras att attacken är mycket svår att genomföra praktiskt och mer av teoretisk karaktär. För att genomföra attacken krävs en specifik konfiguration av TLS-servern och möjligheten att mycket noggrant mäta serverns operationstider.
Problemet finns direkt i TLS-specifikationen och påverkar endast anslutningar som använder krypteringar baserade på DH-nyckelutbytesprotokollet (Diffie-Hellman, TLS_DH_*). Med ECDH-kryptering uppstår problemet inte, och de förblir säkra. Endast TLS-protokoll upp till och med version 1.2 är sårbara, TLS 1.3 är inte påverkad. Sårbarheten visar sig i TLS-implementationer som återanvänder den hemliga DH-nyckeln i olika TLS-anslutningar (denna typ av beteende observeras på cirka 4,4 % av servrarna i Alexa Top 1M).
I OpenSSL 1.0.2e och tidigare utgåvor återanvänds den primära DH-nyckeln i alla serveranslutningar om inte alternativet SSL_OP_SINGLE_DH_USE explicit anges. Från och med OpenSSL 1.0.2f återanvänds den primära DH-nyckeln endast vid användning av statiska DH-krypteringar ("DH-*", exempelvis "DH-RSA-AES256-SHA"). I OpenSSL 1.1.1 uppstår inte sårbarheten, eftersom den primära DH-nyckeln inte används i denna gren och statiska DH-krypteringar inte tillämpas.
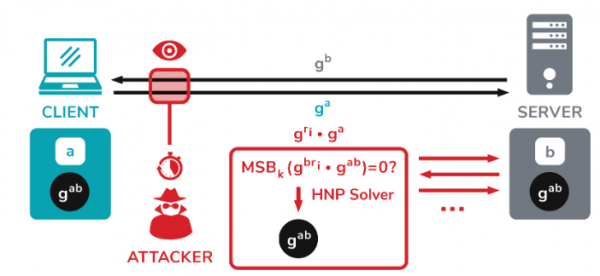
Vid användning av DH-nyckelutbytesmetoden genererar båda parter på anslutningen slumpmässiga hemliga nycklar (nedan nyckel "a" och nyckel "b"), baserat på vilka öppna nycklar (ga mod p och gb mod p) beräknas och skickas. Efter att varje part mottagit de öppna nycklarna, beräknas den gemensamma primärnyckeln (gab mod p), som används för att bilda sessionsnycklar. Raccoon-attacken möjliggör bestämning av primärnyckeln genom analys av information från externa kanaler, baserat på att det i TLS-specifikationerna fram till version 1.2 föreskrivs att alla initiala nollbyte av primärnyckeln ska kasseras innan beräkningarna med den deltar.
Den förkortade primärnyckeln överförs till funktionen för att generera sessionsnycklar, som bygger på hash-funktioner med olika fördröjningar vid behandling av olika data. Genom att noggrant mäta den tid servern tar för operationer med nyckeln kan en angripare få ledtrådar (oracle) som gör det möjligt att avgöra om den primära nyckeln börjar med noll eller ej. Till exempel kan en angripare avlyssna den öppna nyckeln (ga) som skickats av klienten, vidarebefordra den till servern och avgöra
om den resulterande primärnyckeln börjar med noll.
Själva definitionen av en byte nyckel ger inget, men genom att avlyssna det värde som skickas av klienten under anskaffningen av anslutningen, "ga", kan en angripare skapa en uppsättning andra värden relaterade till "ga" och skicka dem till servern vid separata anslutningsförhandlingar. Genom att skapa och skicka värdena "gri*ga" kan angriparen, genom att analysera fördröjningen i serverns svar, bestämma värden som leder till primärnycklar som börjar med noll. När dessa värden är identifierade kan angriparen ställa upp en ekvationssats för och beräkna den ursprungliga primärnyckeln.
I OpenSSL var sårbarheterna av låg fara, och åtgärden bestod av att flytta problematiska chiffer "TLS_DH_*" till en standard inaktiverad kategori med låg skyddsnivå ("weak-ssl-ciphers"). Utvecklarna av Mozilla agerade på liknande sätt och i NSS-biblioteket som används i Firefox, uppsättningar av DH- och DHE-chiffer. Från och med Firefox 78 har problematiska chiffer inaktiverats. I Chrome upphörde stödet för DH redan 2016. Biblioteken BearSSL, BoringSSL, Botan, Mbed TLS och s2n är inte berörda av problemet, eftersom de inte stöder DH-chiffer eller statiska varianter av DH-chiffer.
Ytterligare problem noteras () i TLS-stacken för F5 BIG-IP-enheter, vilket gör attacken mer realistisk. Specifikt har avvikelser i enheternas beteende vid förekomsten av en nollbyte i början av primärnyckeln identifierats, vilket kan användas istället för att mäta den exakta fördröjningstiden vid beräkningar.
Källa: opennet.ru
