

I Linux-kärnan har en sårbarhet identifierats (CVE-2021-3609) som gör att en lokal användare kan höja sina privilegier i systemet. Problemet orsakas av en kapplöpning i implementationen av CAN BCM-protokollet och yttrar sig i Linux-kernor från 2.6.25 till 5.13-rc6. I distributioner är problemet ännu inte åtgärdat (RHEL, Fedora, Debian, Ubuntu, SUSE, Arch).
Forskaren som identifierade sårbarheten lyckades skapa en exploat för att få root-rättigheter på system med Linux-kärnor 5.4 och nyare, och det har visats möjlighet till ett framgångsrikt angrepp i Ubuntu 20.04.02 LTS. Det är inte uteslutet att exploaten kan omarbetas för att fungera med äldre kärnor (i kärnan 5.4 har CAN BCM-koden (net/can/bcm.c) övergått från hrtimer_tasklet till HRTIMER_MODE_SOFT).
CAN BCM-protokollet tillåter registrering av en egen meddelandehanterare för meddelanden som mottas via CAN-bussen (controller area network) och kopplar den till en viss nätverksocket. När ett inkommande meddelande anländer anropas funktionen bcm_rx_handler(). En angripare kan utnyttja kapplöpningen och nå en punkt där nätverksocket stängs samtidigt som bcm_rx_handler() körs. När socketen stängs anropas funktionen bcm_release(), där minnet som tilldelats strukturerna bcm_op och bcm_sock frigörs, medan de fortfarande används av den pågående hanteraren bcm_rx_handler(). Detta skapar en situation som leder till referens till ett redan frigivet minnesblock (use-after-free).
Angreppet involverar att öppna två CAN BCM-sockets och koppla dem till gränssnittet vcan. I den första socketen görs ett anrop till sendmsg() med flaggan RX_SETUP för att konfigurera hanteraren för inkommande CAN-meddelanden, och i den andra socketen görs ett anrop till sendmsg() för att skicka ett meddelande till den första socketen. När meddelandet anländer aktiveras anropet bcm_rx_handler(), och angriparen väljer rätt ögonblick för att stänga den första socketen, vilket leder till att bcm_release() körs och strukturerna bcm_op och bcm_sock frigörs, trots att arbetet med bcm_rx_handler() fortfarande pågår.
Genom manipulationer av innehållet i bcm_sock kan en angripare åsidosätta pekaren för funktionen sk->sk_data_ready(sk), omdirigera exekveringen och genom tekniker för returorienterad programmering (ROP - Return-Oriented Programming) organisera en omskrivning av parametern modprobe_path och uppnå exekvering av sin egen kod med root-rättigheter. Vid användning av ROP-tekniken försöker angriparen inte placera sin kod i minnet utan arbetar med redan existerande maskininstruktionssnuttar från laddade bibliotek som avslutas med en returhanteringsinstruktion (vanligtvis slutet av bibliotekets funktioner). Utformningen av exploiten handlar om att konstruera en kedja av anrop av liknande block ("gadgets") för att uppnå önskad funktionalitet.
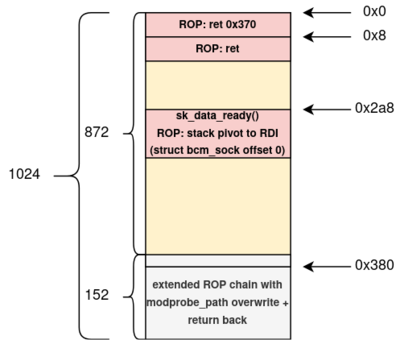
För attacken krävs åtkomst för att skapa CAN-sockets och en konfigurerad nätverksgränssnitt vcan. Nödvändig åtkomsträtt kan erhållas av en icke privilegierad användare i containrar som skapas i system med aktiverad support för användarnamnrymd (user namespaces). Till exempel är användarnamnrymd som standard aktiverat i Ubuntu och Fedora, men inte aktiverat i Debian och RHEL.
Källa: opennet.ru
