

Tre sårbarheter har identifierats i det utvecklade Kubernetes-ingresskontrollerprojektet ingress-nginx, som i standardkonfigurationen gör det möjligt att få åtkomst till inställningarna för Ingress-objektet, däribland autentiseringsuppgifter för att nå Kubernetes-servrar, vilket ger privilegierad åtkomst till klustret. Problem uppstår endast i ingress-nginx från Kubernetes-projektet och påverkar inte kubernetes-ingresskontrollern som utvecklas av NGINX.
Ingress-kontrollern fungerar som en gateway och används i Kubernetes för att organisera åtkomst från det externa nätverket till tjänster inuti klustret. Kontrollen ingress-nginx är den mest populära och använder server NGINX för att dirigera anrop till klustret, hantera externa förfrågningar och balansera belastningen. Kubernetes-projektet tillhandahåller grundläggande ingresskontroller för AWS, GCE och NGINX, där den sistnämnda inte är kopplad till kubernetes-ingresskontrollern som underhålls av företaget F5/NGINX.
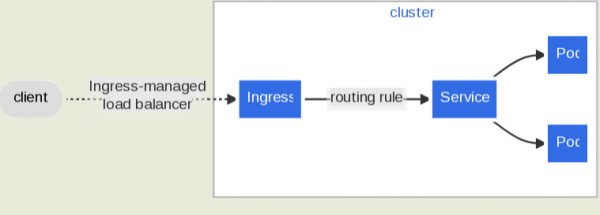
Sårbarheterna CVE-2023-5043 och CVE-2023-5044 gör det möjligt att köra egen kod med servern behörigheter för ingresskontrollerprocessen, genom att använda parametrarna "nginx.ingress.kubernetes.io/configuration-snippet" och "nginx.ingress.kubernetes.io/permanent-redirect". Däribland möjliggör de erhållna behörigheterna att extrahera den token som används för autentisering på klusterhanteringsnivå. Sårbarheten CVE-2022-4886 gör det möjligt att kringgå filvägskontrollen med hjälp av log_format-direktivet.
De två första sårbarheterna förekommer endast i versioner av ingress-nginx före 1.9.0, medan den senaste är före version 1.8.0. För att genomföra en attack måste en angripare ha åtkomst till konfigurationen av ingress-objektet, till exempel i fleranvändarkluster av Kubernetes, där användare får möjlighet att skapa objekt i sina egna namnrymder.
Källa: opennet.ru
