

En sårbarhet (CVE-2024-1086) har upptäckts i Netfilter, ett subsystem i Linux-kärnan som används för filtrering och modifiering av nätverkspaket, vilket gör det möjligt för en lokal användare att exekvera kod på kärnnivå och höja sina privilegier i systemet. Problemet orsakas av dubbel frigöring av minne (double-free) i nf_tables-modulen som möjliggör paketfiltrering med nftables. Forskaren som upptäckte sårbarheten har utvecklat och publicerat en fungerande prototyp av ett exploit.
Exploitet har demonstrerats i aktuella versioner av Debian och Ubuntu med Linux-kärnor 5.14 – 6.6 samt i en miljö med KernelCTF (Capture the Flag) som inkluderar ytterligare patchar för att blockera typiska exploiteringsmetoder och används av Google i ett belöningsprogram för att hitta sårbarheter. Framgångsraden för exploitet bedöms till 99.4%. I den medföljande artikeln förklaras i detalj processen för att skapa ett komplext flerlagersexploit och att kringgå de skyddsmekanismer och motåtgärder som finns i kärnan.
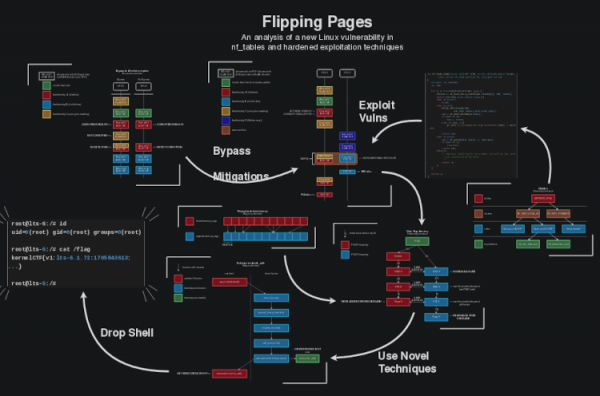
Problemet är relaterat till ett fel i funktionen nft_verdict_init(), som tillåter användning av positiva värden som felkod för avvisade paket (DROP) i hooks, vilket kan användas för att anropa funktionen nf_hook_slow() som återfrigör minnet för en buffert som redan har frigörts. Problemet uppstår när NF_DROP-operationen skapas med fel och kärnan först tolkar NF_DROP men sedan frigör bufferten och returnerar status NF_ACCEPT. Denna situation leder till att behandlingen av bufferten, trots att den är frigjord, inte stannar, utan istället skickas till en annan handler som å sin sida andra gången kallar på minnesfrigöringsfunktionen.
Sårbarheten har funnits sedan version 3.15 av Linux-kärnan, men exploitet fungerar med kärnor från och med version 5.14. En patch för sårbarheten har föreslagits i versionen 6.8-rc1 av Linux-kärnan och har i slutet av februari flyttats till stabila grenar 5.15.149, 6.1.76 och 6.6.15. För att följa upp din sårbarhetspatch kan du besöka sidorna: Debian, Ubuntu, Gentoo, RHEL, SUSE, Fedora, Arch.
Det bör också noteras en serie sårbarheter i modulen ksmbd, som erbjuder en inbyggd Linux-kärnimplementering av filsystemet baserat på SMB-protokollet. servern Sårbarheten CVE-2024-26592 möjliggör fjärrkörning av kod med kärnrättigheter utan autentisering på system med den aktiverade ksmbd-modulen. Problemet orsakas av en kapplöpning i koden för hantering av TCP-anslutningar, vilket uppstår på grund av bristen på korrekt låsning vid arbete med objektet.
Sårbarheten CVE-2023-52440 tillåter också fjärrkörning av kod med kärnrättigheter, men orsakas av buffertöverskridning vid hantering av ogiltiga sessionsnycklar på grund av bristen på korrekt storlekskontroll av data som tas emot från användaren innan de kopieras till en buffert med fast storlek.
Sårbarheterna (1, 2, 3) CVE-2024-26594, CVE-2023-52442 och CVE-2023-52441 i ksmbd möjliggör fjärråtkomst till kärnminnet utan autentisering. Sårbarheten CVE-2024-26594 orsakas av otillräcklig datavalidering vid behandling av mottagna SMB2 Mech-token, vilket leder till att data returneras från utanför buffertområdet. Sårbarheten CVE-2023-52442 orsakas av bristen på korrekt validering av indata vid behandling av kedjade (chained) förfrågningar. Sårbarheten CVE-2023-52441 orsakas av bristen på nödvändig validering av indata vid behandling av SMB2-anslutningsförfrågningar.
Sårbarheterna CVE-2024-26594 och CVE-2024-26592 har åtgärdats i kärnan 6.8 och i korrigerande uppdateringar av tidigare stabila versioner 6.1.75, 6.6.14, 6.7.2. Övriga sårbarheter har åtgärdats i kärnan 6.5 och uppdateringarna 5.15.145, 6.1.53, 6.4.16.
Avslutningsvis kan man nämna aktiveringen av det nya teamet för Linux-kärnutveckling, som skapades för att analysera förekomsten av sårbarheter och bedöma sambandet mellan de ändringar som görs i kärnan och säkerhetsproblem. I februari skapade kärnutvecklarna en egen CNA-tjänst (CVE Numbering Authority), som fick befogenhet att självständigt tilldela CVE-identifierare till sårbarheter. Tidigare låg tilldelningen av CVE och analysen av sambandet mellan ändringar och potentiella sårbarheter på distributionsutvecklarna, och potentiella sårbarheter i kärnan pekades inte ut och var med i vanliga korrigeringar. Resultaten av det nya tjänstens arbete har överträffat alla förväntningar — dagligen markeras flera dussin nya sårbarheter i kärnan som tidigare inte har markerats som säkerhetsproblem. Till exempel, den 26 mars tilldelades nya CVE-identifierare till 14 sårbarheter som tidigare inte betraktades som säkerhetsproblem, och den 25 mars tilldelades 41 sårbarheter.
Källa: opennet.ru
