

Google har meddelat att de kommer att lägga till ett HTTPS-First-läge i Chrome 94, vilket liknar det HTTPS Only-läge som tidigare introducerades i Firefox 83. När man försöker öppna en resurs utan kryptering via HTTP, kommer webbläsaren först att försöka nå HTTPs-sidan. Om detta misslyckas kommer användaren att se en varning om brist på HTTPS-stöd och ett förslag att öppna sidan utan kryptering. I Chrome 94 kommer det nya läget att finnas tillgängligt som en separat aktiveringsoption, men i framtiden överväger Google att aktivera HTTPS-First som standard för alla användare (Mozilla har liknande planer för att göra HTTPS Only till standard i Firefox).
Enligt statistik från Google görs för närvarande mer än 90% av de begärningar som görs i Chrome med HTTPS. Man förväntar sig att genom att lägga till HTTPS-First kommer denna siffra att förbättras. På lång sikt kommer stöd för HTTP att behållas i Chrome, men Google planerar att lägga till ytterligare varningar som informerar användare om riskerna med att besöka sidor utan kryptering, samt att begränsa tillgången till vissa funktioner på webplattformen för sidor som öppnats via HTTP.
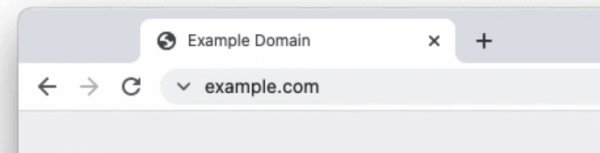
Samtidigt har man meddelat att det i Chrome 93 kommer att genomföras ett experiment för att byta ut indikatoren för säker anslutning (låset i adressfältet) mot en mer neutral och mindre dubbeltydig symbol (till exempel 'V'), där ett klick på den öppnar en dialog med sidinställningar. För anslutningar som upprättas utan kryptering kommer indikationen 'inte säkert' att fortsätta att visas. Anledningen till bytet av indikatorn är att många användare associerar låsikonen med att webbplatsens innehåll är pålitligt, snarare än att se det som en indikation på kryptering. Enligt en undersökning från Google förstår endast 11% av användarna innebörden av låsikonen.
Källa: opennet.ru
