

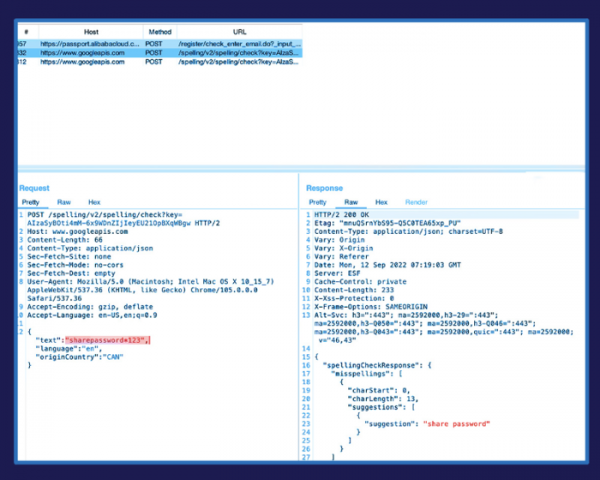
Det har upptäckts ett problem i webbläsaren Chrome med att skicka konfidentiella data till Googles servrar när den avancerade stavningskontrollen är aktiverad, vilket innebär att kontrollen utförs med hjälp av en extern tjänst. Problemet förekommer även i webbläsaren Edge när Microsoft Editor-tillägget används.
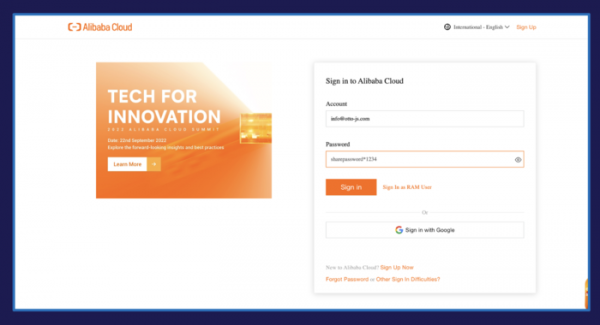
Det visade sig att texten som kontrolleras också skickas från inmatningsformulär som innehåller konfidentiella uppgifter, inklusive från fält med användarnamn, adresser, e-post, personnummer och till och med lösenord om inmatningsfälten för lösenord inte är begränsade av den standardmässiga taggen "". Till exempel leder problemet till att lösenord skickas till server www.googleapis.com om alternativet för att visa det angivna lösenordet är aktiverat, vilket implementeras i Google Cloud-tjänster (Secret Manager), AWS (Secrets Manager), Facebook, Office 365, Alibaba Cloud och LastPass. Av 30 testade kända webbplatser, inklusive sociala nätverk, banker, molnplattformar och e-handelsbutiker, visade sig 29 vara sårbara för läckage.
I AWS och LastPass har problemet redan åtgärdats genom att lägga till parametern "spellcheck=false" i taggen "input". För att blockera överföringen av data från användarens sida bör den avancerade stavningskontrollen inaktiveras i inställningarna (avsnittet "Languages/Spell check/Enhanced spell check" eller "Språk/Kontroll av stavning/Avancerad kontroll", där standardinställningen för avancerad kontroll är avstängd).
Källa: opennet.ru
