

В выпуске Firefox 70, намеченном на 22 октября, методы отображения протоколов HTTPS и HTTP в адресной строке. Страницы, открытые по HTTP, будут снабжены значком небезопасного подключения, который также будет выводиться для HTTPS в случае проблем с сертификатами. Ссылка для http будет выводиться без указания протокола «http://», но для HTTPS отображение протокола пока оставлено. В адресной строке также больше отображаться информация о компании при использовании на сайте верифицированного EV-сертификата.
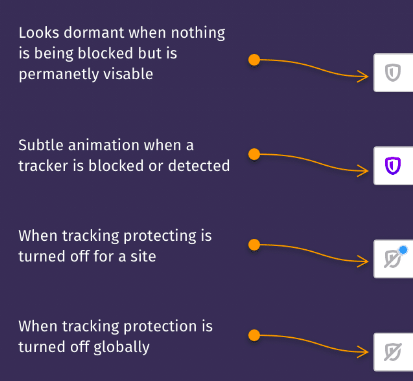
Вместо кнопки «(i)» будет индикатор уровня безопасности соединения, который позволит оценить состояние режимов блокировки кода для отслеживания перемещений. Цвет символа замка для HTTPS будет заменён с зелёного на серый (вернуть зелёный цвет можно будет через настройку security.secure_connection_icon_color_gray).
В целом наблюдается переход браузеров от положительных индикаторов безопасности к выводу предупреждений о проблемах с безопасностью. Смысл отдельного выделения HTTPS теряется так как в современных реалиях подавляющее большинство запросов обрабатывается с использованием шифрования и воспринимается как данность, а не дополнительная защита.
uttalandet сервиса Firefox Telemetry общемировая доля запросов страниц по HTTPS составляет 79.27% (год назад 70.3%, два года назад 59.7%), а в США — 87.7%.
Информация об EV-сертификате будет в выпадающее меню. Для возвращения показа сведений об EV-сертификате в адресной строке в about:config добавлена опция «security.identityblock.show_extended_validation». Переработка адресной строки в общем виде повторяет , ранее утверждённые для Chrome, но в Firеfox пока не планируется по умолчанию поддомен «www» и добавлять механизм (SXG). Напомним, что SXG позволяет владельцу одного сайта при помощи цифровой подписи авторизовать размещения определённых страниц на другом сайте, после чего в случае обращения к этим страницам на втором сайте, браузер будет показывать пользователю URL исходного сайта, несмотря на то, что страница загружена с другого хоста.
Дополнение: Приведённая в начальном варианте новости информация о намерении скрыть «https://» не подтвердилась, но с данным предложением переведён в состояние «task» и добавлен в сводный по изменению отображения HTTPS в адресной строке.
Källa: opennet.ru
