

ESET meddelar att det har dykt upp skadliga applikationer i Google Play, som strävar efter att få tillgång till engångslösenord för att kringgå tvåfaktorsautentisering.
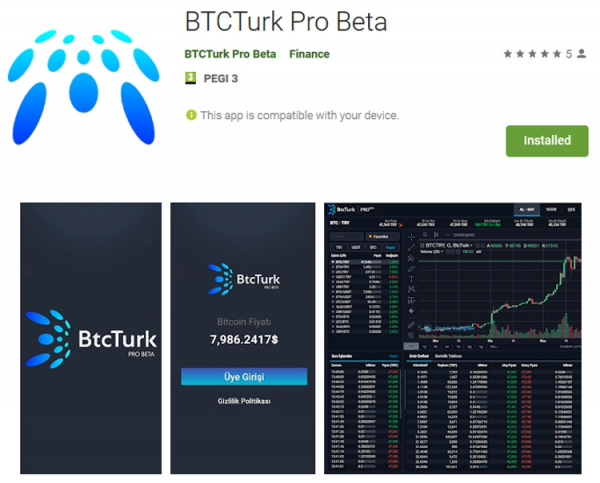
ESET:s experter har fastställt att skadlig programvara är maskerad som den legitima kryptovalutabörsen BtcTurk. Specifikt har skadliga program funnits under namnen BTCTurk Pro Beta, BtcTurk Pro Beta och BTCTURK PRO.
Efter nedladdning och installation av en av dessa applikationer får användaren en begäran om åtkomst till aviseringar. Därefter visas ett fönster för att ange inloggningsuppgifter för BtcTurk.
Inmatningen av autentiseringsuppgifter resulterar i att offret får ett felmeddelande. Under tiden skickas de angivna uppgifterna och popup-notiser med autentiseringskoden till en avlägsen server cyberbrottsling.
ESET påpekar att upptäckten av skadliga applikationer med sådana funktioner är det första kända fallet sedan begränsningarna för Android-applikationers åtkomst till samtalsloggar och SMS infördes.
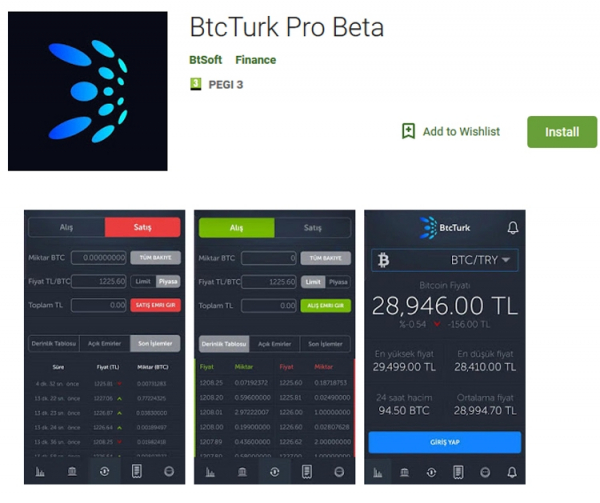
Falska kryptovaluta-appar har laddats upp till Google Play under den här månaden. För närvarande har de upptäckta programmen tagits bort, men angriparna kan ladda upp skadliga appar med de beskrivna funktionerna under andra namn.
Källa: 3dnews.ru
