

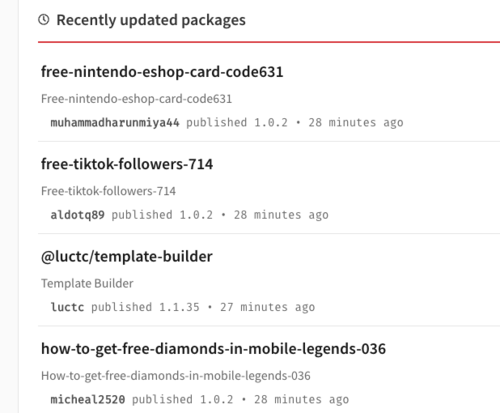
En attack mot användare av NPM-katalogen har registrerats, där mer än 15 000 paket publicerades den 20 februari i NPM-repositoriet, med README-filer som innehöll länkar till phishing-webbplatser eller referral-länkar, som betalade provisioner för klick. Vid analys upptäcktes 190 unika phishing- eller reklam-länkar som täcker 31 domäner.
Paketnamnen valdes för att väcka intresse hos allmänheten, till exempel "free-tiktok-followers", "free-xbox-codes", "instagram-followers-free" och liknande. Tanken var att fylla listan över de senaste uppdateringarna på NPM:s startsida med spam-paket. I beskrivningen av paketen fanns länkar som lovade gratis utdelningar, gåvor, spel-koder, samt gratis tjänster för att öka följare och likes på sociala medier som TikTok och Instagram. Detta är inte den första attacken av sitt slag; i december registrerades publiceringen av 144 000 spam-paket i katalogerna NuGet, NPM och PyPi.
Innehållet i paketen genererades automatiskt med en python-skript, som tydligen av misstag lämnades kvar i paketen och inkluderade fungerande inloggningsuppgifter som användes under attacken. Paketen publicerades under flera olika konton med metoder som gjorde det svårare att spåra spåren och snabbt identifiera problematiska paket.
Förutom bedrägliga aktiviteter i NPM och PyPi har flera försök till publicering av skadliga paket också identifierats:
- I PyPI-förvaret har 451 skadliga paket upptäckts, som camouflerade sig som vissa populära bibliotek genom typkvotering (skapa liknande namn som skiljer sig med enstaka tecken, till exempel, vper i stället för vyper, bitcoinnlib i stället för bitcoinlib, ccryptofeed i stället för cryptofeed, ccxtt i stället för ccxt, cryptocommpare i stället för cryptocompare, seleium i stället för selenium, pinstaller i stället för pyinstaller osv.). Paketen innehöll obfuskerad kod för att stjäla kryptovaluta, som identifierade kryptovaluta-ID:n i urklipp och bytte dem mot gärningsmannens plånbok (det antas att offret inte skulle märka att det överförda plånboksnumret skiljde sig vid ingående betalning). Bytet utfördes av en integrerad webbläsartillägg som kördes i varje webbsidas kontext.
- I PyPI-förvaret har en serie skadliga HTTP-bibliotek upptäckts. Skadlig aktivitet har hittats i 41 paket, vars namn valdes med hjälp av typkvotering och liknade populära bibliotek (aio5, requestst, ulrlib, urllb, libhttps, piphttps, httpxv2 osv.). Innehållet var stylat för att likna fungerande HTTP-bibliotek eller kopierade kod från befintliga bibliotek, medan beskrivningarna innehöll påståenden om fördelar och jämförelser med legitima HTTP-bibliotek. Den skadliga aktiviteten ledde antingen till nedladdning av skadlig programvara till systemet eller till insamling och sändning av konfidentiell information.
- I NPM har 16 JavaScript-paket (speedte*, trova*, lagra) upptäckts som förutom den angivna funktionaliteten (bandbreddstestning) även innehöll kod för kryptovaluta-mining utan användarens vetskap.
- I NPM har 691 skadliga paket identifierats. Den största delen av de problematiska paketen låtsades vara Yandex-projekt (yandex-logger-sentry, yandex-logger-qloud, yandex-sendsms osv.) och inkluderade kod för att skicka konfidentiell information till externa servrar. Det antas att de som publicerat paketen försökte få egen beroendeinsättning under projektsammansättning i Yandex (beroendenas substitutionsmetod). I PyPI-förvaret har samma forskare funnit 49 paket (reqsystem, httpxfaster, aio6, gorilla2, httpsos, pohttp osv.) med obfuskerad skadlig kod som laddar ner och kör en körbar fil från externa servern.
Källa: opennet.ru
