

Under en granskning av läckor av konfidentiella data i GitHub-repositorier som genomförts av RedHunt Labs har en publicering i ett offentligt repository av ett API-token upptäckts, vilket ger obegränsad åtkomst till interna repositorier hos Mercedes-Benz, som är placerade på en intern server baserad på plattformen Github Enterprise Server. Det föreslås att tokenen av misstag publicerades av en av Mercedes-Benz anställda bland koden som placerades i det offentliga repositoriet på GitHub.
Tokenen har funnits i repositoriet sedan den 29 september 2023 och upptäcktes den 11 januari 2024. Efter att företaget informerades om incidenten den 24 januari återkallades tokenen. Enligt representanter från Mercedes-Benz var det möjligt att få tillgång till inte hela koden som publicerats på servern, utan endast till vissa interna repositorier hos företaget. I meddelandet från forskarna som upptäckte tokenen anges det att det i de interna repositorierna som kunde nås med hjälp av den hittade tokenen fanns känslig teknisk dokumentation och information som utgör affärshemligheter, samt konfidentiella data som inloggningsuppgifter för databaser, åtkomstnycklar till molntjänster, API-åtkomstnycklar och anslutningslösenord för tjänster.
Dessutom kan det nämnas att företaget Escape genomfört en granskning av en miljon domäner för att identifiera eventuell öppen tillgång till nycklar och API-token. Under granskningen, där 189,5 miljoner URL:er analyserades, upptäcktes 18 458 inbäddade nycklar och token på sidor, varav 41 % anses vara kritiskt viktiga, det vill säga deras förlust innebär betydande ekonomiska risker. Till exempel bedömer forskarna att summan av medel som kan nås genom de kvarlämnade token för API-anrop till Stripe ligger på omkring 20 miljoner dollar.
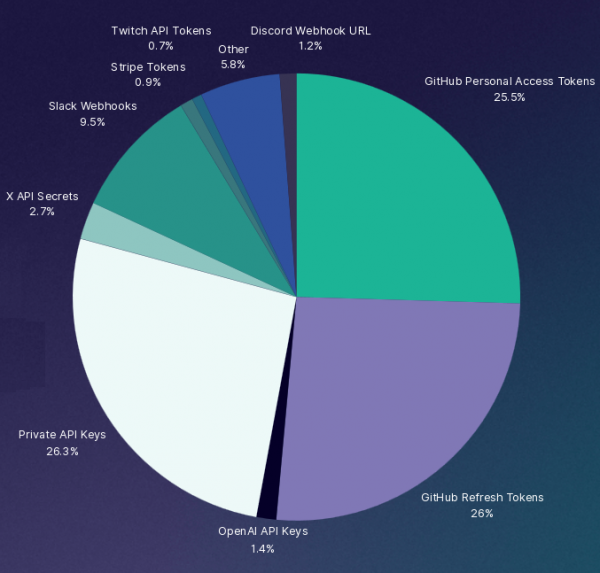
Bland de konfidentiella data som upptäcktes på sidorna nämns åtkomsttoken för GitHub (51,5 %), GitLab, Stripe (0,9 %), OpenAI (1,4 %), AWS, Twitch (0,7 %), Coinbase, X/Twitter (2,7 %), Slack (9,5 %) och Discord (1,2 %), samt privata RSA-nycklar (26,3 %). 35 % av de identifierade nycklarna och token fanns i JavaScript-filer. I 2,1 % av fallen var konfidentiella data funna i filer som erhållits genom att kompilera JavaScript-kod till en fil.
Källa: opennet.ru
