

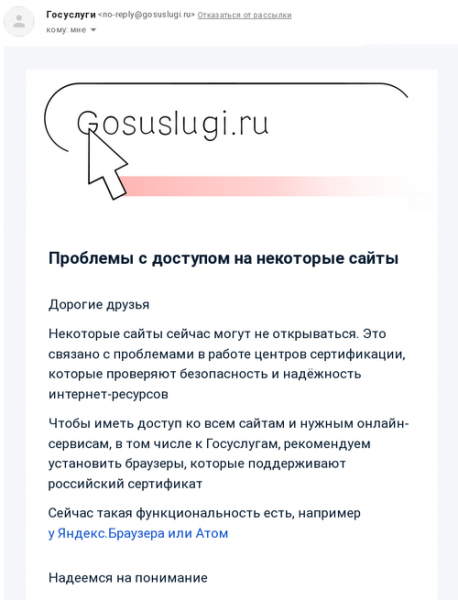
Användare av den ryska statliga tjänsteportalen (gosuslugi.ru) har fått meddelande om skapandet av en statlig certifieringsmyndighet med sitt eget rot TLS-certifikat, som inte ingår i rotcertifikatlagren för operativsystem och huvudwebbläsare. Certifikaten utfärdas på en frivillig basis till juridiska personer och syftar till användning i situationer där TLS-certifikat återkallas eller inte förnyas på grund av sanktioner. Till exempel har certifieringsmyndigheter under USA:s jurisdiktion, som DigiCert, slutat utfärda certifikat för webbplatser till organisationer som finns på sanktionslistan.
För närvarande är det statliga rotcertifikatet endast integrerat i produkterna Yandex.Browser och Atom. För att säkerställa förtroende för webbplatser som använder certifikat från den statliga certifieringsmyndigheten krävs det manuell tilläggning av rotcertifikatet till det system- eller webbläsarbaserade certifikatlagret i andra webbläsare.
Bland de webbplatser som redan har fått statliga TLS-certifikat finns olika banker (Sber, VTB, CBR) samt organisationer och projekt kopplade till statliga strukturer. Vid tidpunkten för skrivandet av nyheten fortsätter dock de huvudsakliga webbplatserna för Sber och VTB att använda traditionella TLS-certifikat som stöds i alla webbläsare, men vissa undermappar (till exempel online-alpha.vtb.ru) har redan överförts till det nya certifikatet.
I händelse av att en ny certifieringsmyndighet pressas fram eller om fakta om missbruk, såsom genomförande av MITM-attacker, upptäcks, är det sannolikt att tillverkarna av webbläsarna Firefox, Chrome, Edge och Safari kommer att vidta åtgärder för att lägga till det problematiska rotcertifikatet i listorna över återkallade certifikat, som redan har gjorts med certifikatet som infördes för att avlyssna HTTPS-trafik i Kazakstan.
Källa: opennet.ru
