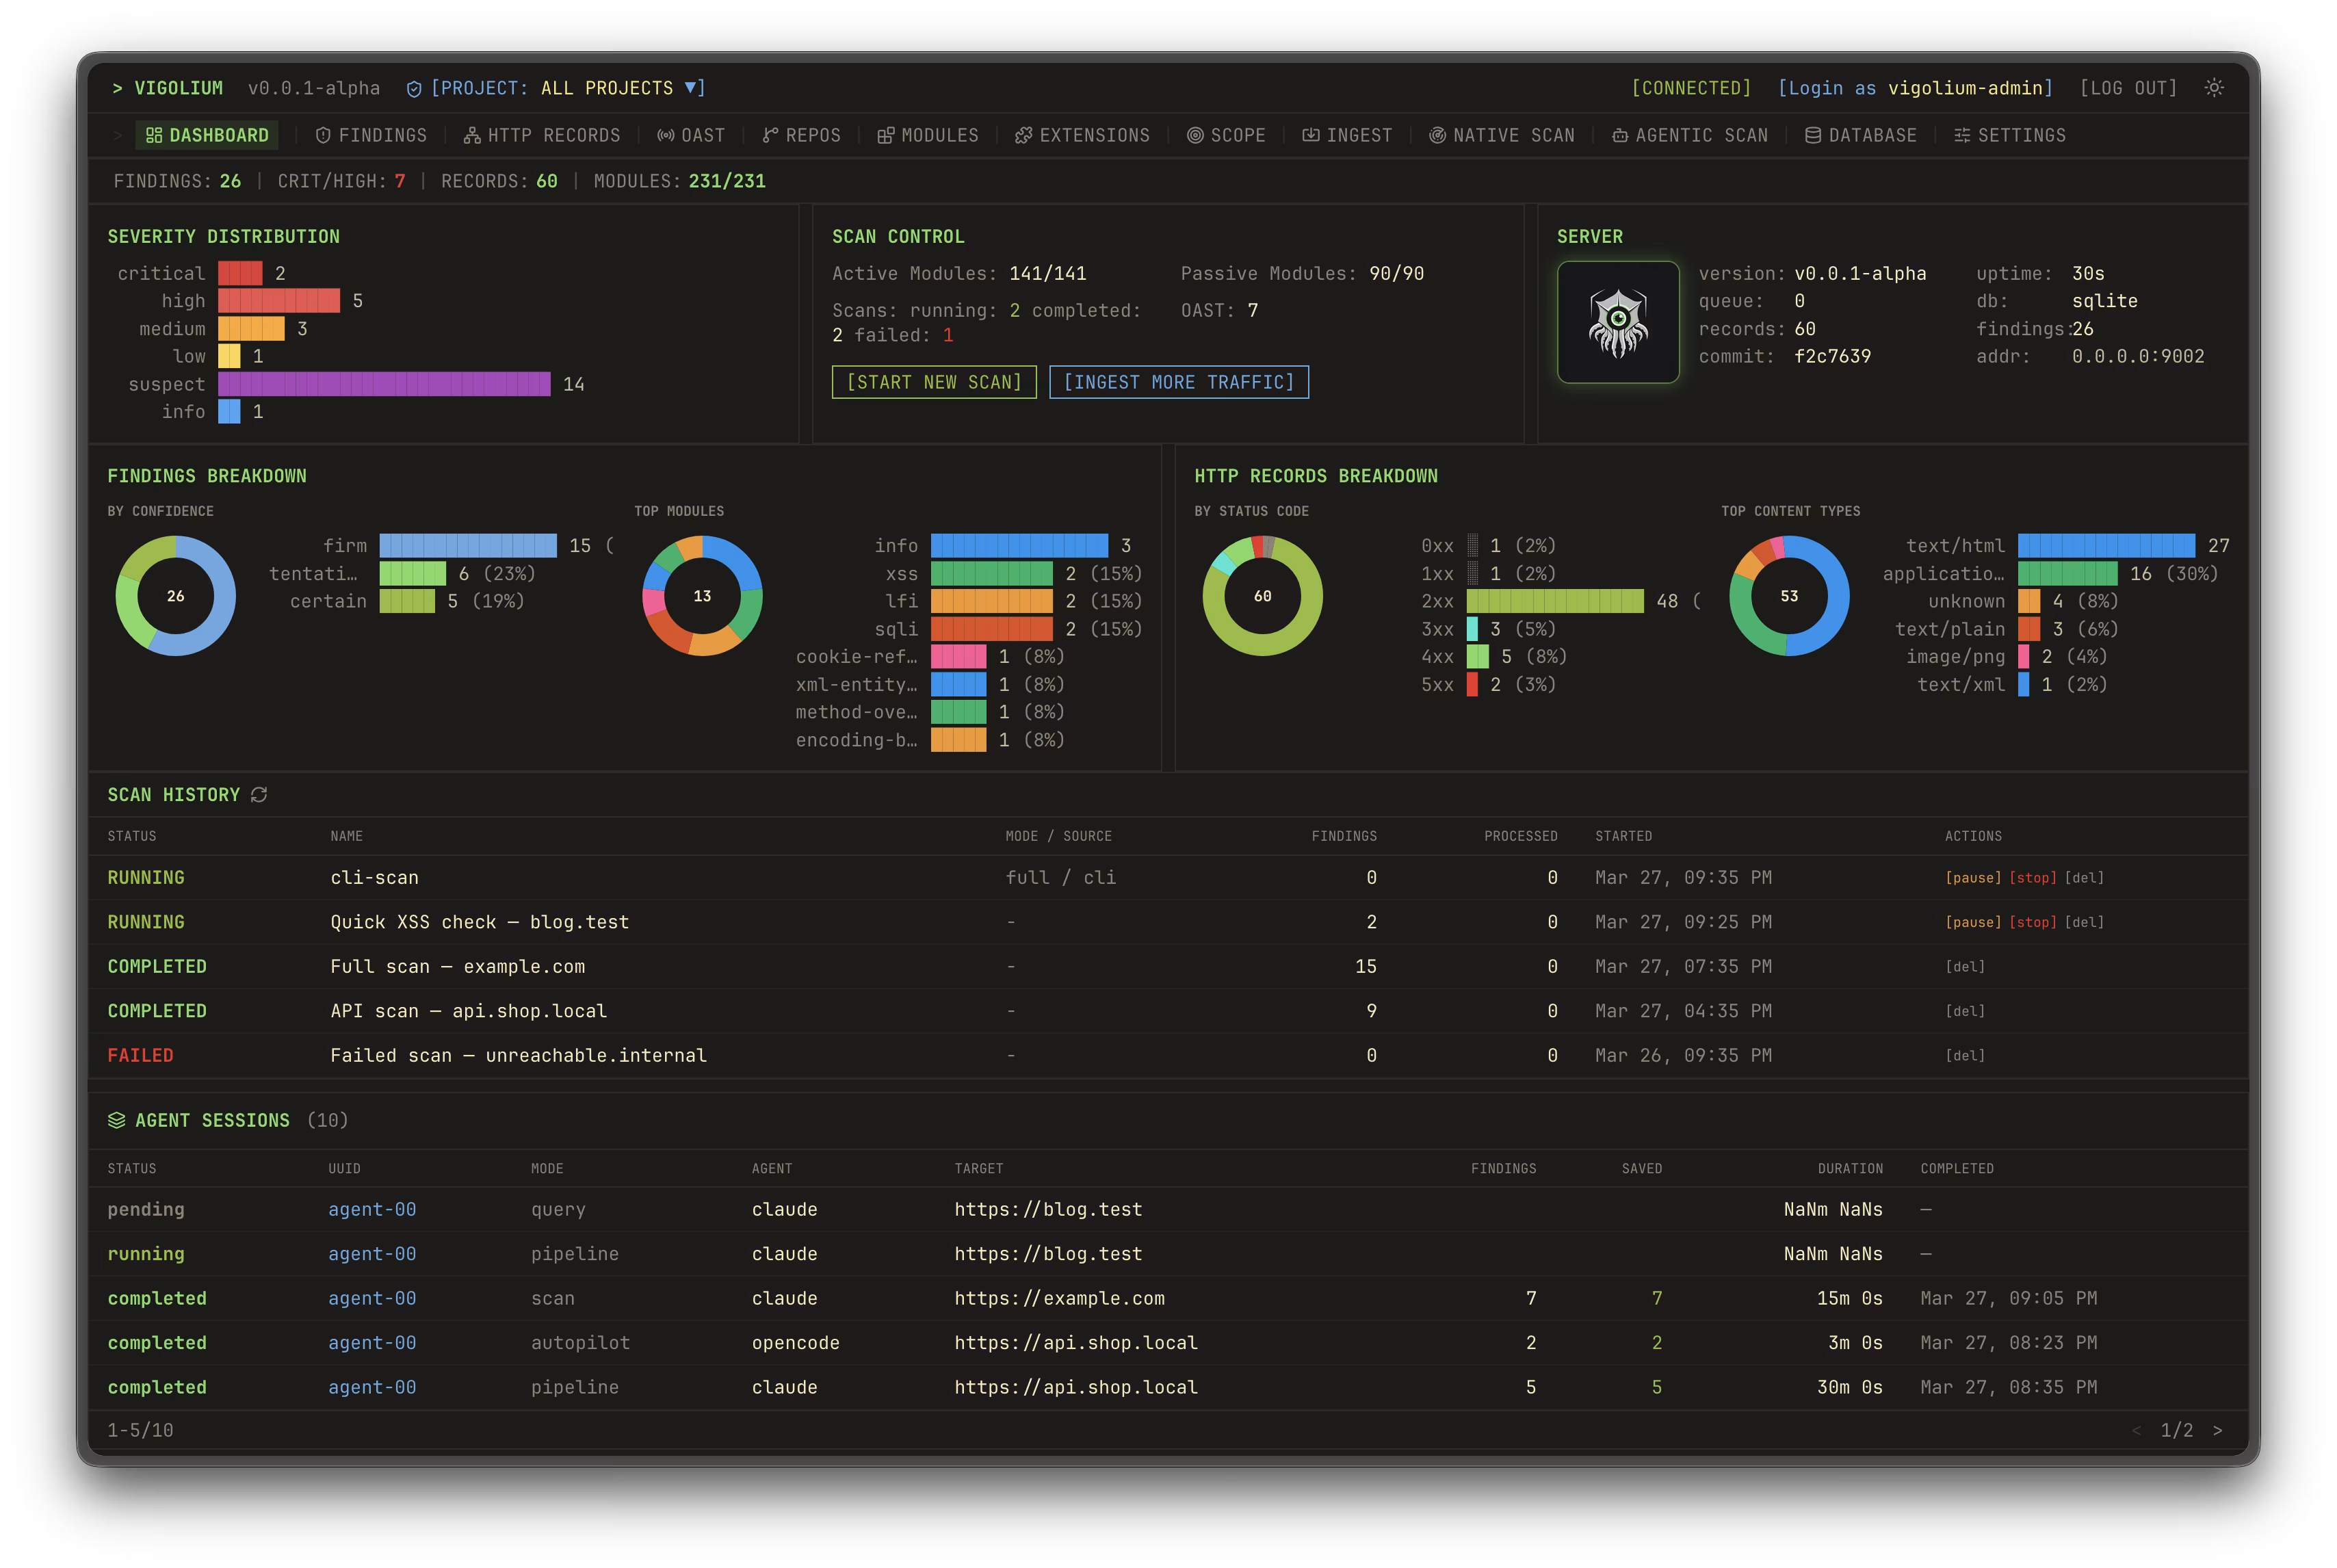
Den första offentliga versionen har publicerats Vigolium v0.1.13-beta — av en sårbarhetsskanner för webbapplikationer som kombinerar klassisk deterministisk skanning med en agentbaserad revision byggd på LLM. Projektet finns tillgängligt på GitHub och distribueras under licensen GNU AGPLv3; den kommersiella delen har flyttats till molnet Cloud Console, medan kärnan av skannern är deklarerad som öppen.
Vigolium erbjuder två grundläggande driftsätt: vigolium scan — vanlig flerstegs skanning med innehållsidentifiering, spidering via webbläsare, aktiv och passiv revision; och vigolium agent — agentläget där LLM väljer moduler, planerar attacker, genererar anpassade JavaScript-tillägg och kombinerar dynamisk testning med kodrevision.
Enligt uppgifter aktuellt modulkatalog, Vigolium inkluderar 251 verifieringsmoduler, varav 154 aktiva och 97 passiva. Aktiva moduler skickar modifierade förfrågningar och tillämpar fuzzing, injektioner och beteendeanalys, passiva — analyserar redan befintliga par av förfrågan/svar utan att generera ytterligare trafik.
Funktioner
Native Scan — vanlig deterministisk skanning.
Vigolium scan-läget är avsett för snabba och reproducerbara kontroller. Det går igenom flera faser: extern datainsamling, innehållsidentifiering, browser/SPA-spidering och revision. Detta läge är lämpligt för CI, regelbundna kontroller och situationer där det är viktigt att få ett förutsägbart resultat utan deltagande av LLM.Agentic Scan — agentrevision med LLM.
Vigolium agent-läget använder den inbyggda runtime olium. Agenten kan själv hitta endpoints, välja moduler, genomföra kontroller, analysera kod, utföra SAST och återkoppla fynd. Stöder Autopilot, Swarm och Query mode-scenarier: från autonom skanning av målet till enstaka förfrågningar för kodgranskning, hitta endpoints och upptäckte hemligheter.Kontroller för XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE och SSRF.
I modulkatalogen listas kontroller för reflekterad XSS, SQL-injektioner baserade på fel och boolean-baserad blind SQLi, NoSQL-injektioner, server-side template injection, local file inclusion, command injection, XXE, SSRF och out-of-band-sårbarheter. För fynd används en allvarlighetsgrad från critical till info och en säkerhetsgrad på certain, firm, tentative.OAST-kontroller för "blinda" sårbarheter.
Vigolium kan kontrollera blind XSS, blind SSRF, blind XXE och blind RCE via callback-mekanismer, inklusive genom interactsh. Detta är nödvändigt för fall där sårbarheten inte uppenbarar sig direkt i HTTP-svaret, men servern gör en extern DNS/HTTP-förfrågan eller utför en fördröjd åtgärd.Value-aware mutation — mutation av parametrar med hänsyn till värdemening.
Skannern klassificerar parametrar efter semantisk typ: nummer, UUID, JWT, e-post och andra varianter, varefter den väljer mutationer utifrån kontexten. Detta bör minska brus jämfört med grov substitution av samma payloads i alla fält på en gång.Stöd för olika ingångsformat.
Som indata kan URL, OpenAPI/Swagger-specifikationer, Postman-samlingar, data från Burp Suite, cURL och Nuclei JSONL användas. URL kan också matas in via stdin och olika faser av skanning kan köras.Autentiserad skanning och kontroller för IDOR/BOLA.
Vigolium stöder flera sessioner samtidigt: sessioner kan överföras inline, laddas från filer eller beskrivas i fullständiga login-flöden med extrahering av tokens. Detta används för att kontrollera horisontell och vertikal åtkomstkontroll, inklusive IDOR/BOLA och upphöjning av privilegier.Kontroller för ramverk och typiska läckor.
I modullistan finns kontroller för Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express och ASP.NET/IIS. Till exempel, för Spring kontrolleras öppna Actuator-endpoints, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia och Java-applikationsservers konsoler; för Next.js — läckor genom /_next/data, SSRF i Image Optimizer och omdirigeringar av middleware.JavaScript-tillägg.
Användaren kan skriva egna moduler och hooks i JavaScript via den inbyggda JS-motorn med ett HTTP API som tar hänsyn till sessioner. En viktig begränsning: sådana tillägg kan utföra godtyckliga kommandon och är inte isolerade i en sandlåda, så de måste betraktas som vanlig exekverbar kod.En separat triage-fas för resultaten.
I LLM-assisted security testing uppstår ofta problemet med trovärdiga, men oåterkalleliga fynd. Författaren av Vigolium beskriver triage som ett separat steg: först samlar skannern kandidater, sedan återkontrollerar en separat verifiering varje fynd med bevis.Budgetbegränsningar för agentläge.
För agentbaserad skanning kan man begränsa token, antalet anrop av verktyg, antalet iterationer av triage och den totala körtiden. Detta är viktigt för CI och pentester med fast tid: agenten får inte gräva i ett mål oändligt och förbruka budget på mindre nyttiga hypoteser.Rapporter, kö och skalning.
I Native Scan anges en konkurrenskraftig worker pool, per-host rate limiting, hybrid kö i minnet, på disk eller i Redis, samt självbärande HTML-rapporter. För utdata finns console, JSONL och HTML.Serverläge, API och integration med Burp Suite.
Vigolium kan startas som en API-server, ta emot trafik, aktivera en transparent HTTP-proxy och automatiskt skanna den mottagna datan. För Burp Suite nämns en separat tillägg, burp-vigolium, som gör det möjligt att skicka live-trafik till Vigolium-servern.Workbench och Console.
Förutom CLI beskriver projektet Workbench — ett självhostat dashboard för visualisering av resultat, projektledning och spårning av fynd. Console — ett molnbaserat kommersiellt lager för managed scanning, centraliserad rapportering, samarbete och schemaläggning av granskningar.
Installation
Projektet erbjuder installation via shell-script, npm, Docker, Homebrew, Bun och kompilering från källkod. För kompilering från källkod anges krav i README Go 1.26+ och bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Utvecklarna varnar särskilt att Vigolium är ett offensivt säkerhetsverktyg: agentläget startas utan sandboxing och får full åtkomst till shell, filsystem och värdens nätverk, och tillägg kan även utföra godtyckliga kommandon. Därför rekommenderas det att agentkontroller körs i en engångsbehållare eller virtuell maskin, begränsad till ramarna för specifik testning.
Källa: linux.org.ru