

Google har släppt version 145 av webbläsaren Chrome. Samtidigt finns den stabila utgåvan av det fria projektet Chromium, som ligger till grund för Chrome, tillgänglig. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Google-logotyper, ett system för att skicka meddelanden vid krascher, moduler för att spela upp kopieringsskyddat videoinnehåll (DRM), ett system för automatisk installation av uppdateringar, ständig aktivering av Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för att uppdatera finns en separat supportgren för Extended Stable, som hålls i 8 veckor. Nästa version av Chrome, 146, är planerad till den 10 mars.
De huvudsakliga förändringarna i Chrome 145:
- Stöd för bildformatet JPEG XL har lagts till, för avkodning av vilket biblioteket jxl-rs används, som implementerar JPEG-XL i Rust. Stödet för JPEG XL är fortfarande inaktiverat som standard och kräver aktivering av inställningen "chrome://flags/#enable-jxl-image-format".
- Utvecklingen av AI-läget fortsätter, vilket möjliggör interaktion med en AI-agent från adressfältet eller från sidan som öppnas vid ny flik. AI-läget ger möjlighet att ställa komplexa frågor på naturligt språk och få svar baserat på aggregering av information från de mest relevanta sidorna om ämnet. Användaren kan precisera information med uppföljande frågor om så behövs. Läge tillåter även att ställa frågor om innehållet på sidan direkt från adressfältet. I Chrome 145 implementeras AI-läget i versioner för plattformarna Android och iOS. För användare i Kanada, Indien och Nya Zeeland inleds standardaktivering av chattboten Gemini (vid användning av engelska).
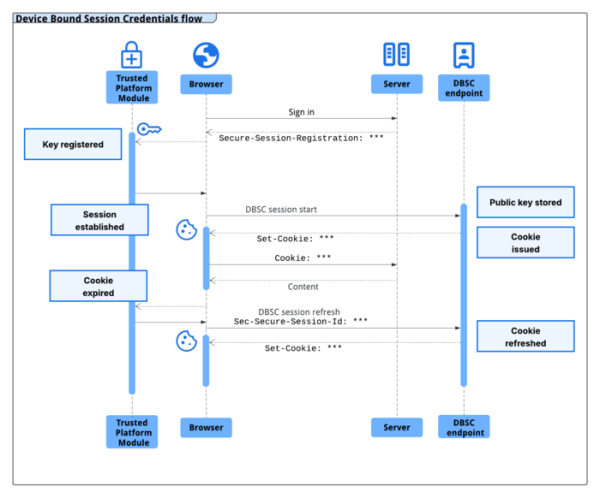
- En mekanism för DBSC (Device Bound Session Credentials) har lagts till, vilket gör det möjligt att koppla en autentisering session på webbplatsen till en specifik enhet för att komplicera attacker från andra system som använder avlyssnade sessionscookies. För att skapa en enhetskopplad session föreslås HTTP-huvudet "Secure-Session-Registration". Skyddet består av att tillhandahålla ett par kryptografiska nycklar kopplade till den aktuella enheten, som genereras vid anslutning och lagras i TPM (Trusted Platform Module). I sessionen används cookies med kort livslängd, som periodiskt uppdateras med den privata nyckeln och kan verifieras med den offentliga nyckeln.

- Parametern som möjliggjorde att inaktivera blockeringen av tvångsinstallerade webbläsartillägg, där mindre allvarliga överträdelser av Chrome Web Store-katalogens regler har identifierats, har tagits bort. Mindre allvarliga överträdelser inkluderar förekomsten av potentiella sårbarheter, tvingande av tillägg utan användarens vetskap, manipulation av metadata, överträdelser av reglerna för hantering av användardata och vilseledande information om funktionaliteten.
- I versionen för Android-plattformen har Javascript API WebGPU stängts av vid aktivering av det avancerade skyddsmodet (AAPM, Android Advanced Protection Mode). Webbplatser som använder WebGPU för att rendera 3D-innehåll (till exempel Google Maps) kan använda långsammare alternativ som WebGL (i tester upp till 5,78% långsammare). För att avgöra om WebGPU är avstängt kan egenskapen navigator.gpu användas.
- I Android-versionen, när det avancerade skyddsläget för webbläsaren (Enhanced Safe Browsing) är aktiverat, har lokal analys av sidors utseende implementerats för att kontrollera förekomsten av bedrägliga tecken. Om den lokala kontrollen upptäcker misstänkt innehåll, utförs en ytterligare kontroll på Googles servrar, och om det bekräftas visas en varning för användaren.
- API Origin har lagts till, vilket tillhandahåller Origin-objektet som implementerar konceptet Web Origin och erbjuder metoder för att jämföra, serialisera och analysera Web Origin. Termen "Web Origin" definieras i RFC 6454 för att skilja mellan isoleringsgränser och tillit till innehåll. Web Origin omfattar delen av URL:en som inkluderar protokollnamnet, värdnamnet och portnumret (till exempel https://opennet.ru). Den nya API:n har införts för att förena operationer med Web Origin för att utesluta sårbarheter som orsakas av felaktiga jämförelser av serialiserade ASCII-representationer av Web Origin vid bestämning av resursers tillhörighet till en och samma webbplats.
- Behörigheterna för den lokala systemet har separerats vid interaktion med offentliga webbplatser. Förfrågningar från webbplatsen till IP-adresser det lokala nätverket (intranät eller interna adresser) och loopback-gränssnittet (127.0.0.0/8) hanteras nu med olika behörigheter (local-network och loopback-network), vilket kräver att användaren bekräftar åtgärden i en speciell dialog. Åtgärder som omfattas av skyddet inkluderar försök att ladda resurser, fetch()-anrop och iframe-inbäddningar. Åtkomst till interna resurser används av angripare för att genomföra CSRF-attacker mot routrar, accesspunkter, skrivare, företags web-gränssnitt och andra enheter och tjänster som tar emot förfrågningar endast från det lokala nätverket. Dessutom kan skanning av interna resurser användas för indirekt identifiering eller insamling av information om det lokala nätverket.
- Inställningen UserAgentReduction har tagits bort, vilket gjorde att oförändrad information kunde återges i HTTP-headern User-Agent och JavaScript-parametrarna navigator.userAgent, navigator.appVersion och navigator.platform. Webbläsaren överför nu alltid en förkortad version av User-Agent utan detaljerad information om plattformen (till exempel "Android 16; S" istället för "Android 16; SM-A205U").
- Den inbyggda PDF-visaren har fått möjlighet att spara dokument i Google Drives molnlagring. Dokument som sparas från Chrome hamnar i mappen "Saved from Chrome" i Google Drive.
- API LayoutShift, som möjliggör spårning av förändringar i DOM-elementens positioner på skärmen, har ändrats för att visa information i CSS-pixlar istället för skärmpixlar. CSS-pixeln tar hänsyn till skärmens DPI och ser visuellt likadan ut på alla skärmar, även på skärmar med hög pixelupplösning. Ändringen har gjorts för att anpassa Chrome till beteendet hos andra webbläsare.
- För API:et Controlled Frame har metoden WebRequest.SecurityInfo implementerats, vilket möjliggör för webapplikationen att fånga HTTPS-, WSS- eller WebTransport-förfrågningar till servern och erhålla en avspegling av certifikatet. servern och använda det för manuell verifiering av certifikatet som användes vid direkt anslutning till samma server via TCP/UDP.
- Stöd för CSS-egenskaperna column-wrap och column-height har lagts till, som definieras i specifikationen CSS Multi-column Layout 2. Egenskapen column-wrap möjliggör att flytta kolumner till en ny rad istället för horisontell rullning om kolumnerna inte får plats inom den höjd som anges av egenskapen column-height.
- Den nya CSS-egenskapen text-justify har lagts till, vilket gör det möjligt att definiera typ av textjustering vid användning av "text-align: justify".
- I CSS-egenskaperna letter-spacing och word-spacing tillåts nu att ange storleken på indrag i procent.
- I JavaScript-objekten Map och WeakMap har specifikationen "upsert" implementerats, vilket förenklar arbetet med kollektioner av nyckel/värde-par. Metoderna getOrInsert och getOrInsertComputed har lagts till, som returnerar det befintliga värdet i kollektionen som är associerat med den angivna nyckeln eller skapar en ny post om nyckeln inte hittas.
- Implementeringen av API:et IndexedDB har omskrivits med hjälp av databashanteraren SQLite som backend (den tidigare implementeringen var baserad på LevelDB i separata filer). Den nya versionen används för närvarande endast i kontexter som placeras i minnet, till exempel används den i inkognitoläget.
- Förbättringar har gjorts i verktygen för webbutvecklare. I nätverksinspektörens gränssnitt har möjligheten att begränsa hastigheten för enskilda nätverksförfrågningar aktiverats som standard i panelen "Request conditions".
Utöver nyheterna och buggfixarna har den nya versionen åtgärdat 11 sårbarheter. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som tillåter att kringgå alla skyddsnivåer i webbläsaren och köra kod utanför sandbox-miljön har upptäckts. Inom ramen för programmet för att belöna upptäckter av sårbarheter har Google för den aktuella versionen utdelat 11 priser och betalat ut 18,5 tusen dollar (ett pris på $8000, ett på $5000, ett på $2000 och ett på $500, samt tre priser på $1000). Storleken på 4 av priserna har ännu inte fastställts.
Källa: opennet.ru
