

Versionen av operativsystemet Chrome OS 118, som bygger på Linux-kärnan, systemhanteraren upstart, byggverktyget ebuild/portage, öppna komponenter och webbläsaren Chrome 118, är nu tillgänglig. Användargränssnittet i Chrome OS är begränsat till webbläsaren, och istället för standardprogram används webbapplikationer, men Chrome OS inkluderar en fullständig fönsterhantering, skrivbord och aktivitetsfält. Källkoden sprids under den fria licensen Apache 2.0. Byggversionen av Chrome OS 118 är tillgänglig för de flesta aktuella Chromebook-modeller. För användning på vanliga datorer erbjuds versionen Chrome OS Flex.
Huvudsakliga förändringar i Chrome OS 118:
- Möjlighet att återställa glömda lösenord och få tillbaka åtkomsten till data kopplade till kontot har lagts till.
- En visningsläge för självständiga webbapplikationer (PWA, Progressive Web Apps) som flikar har lagts till, vilket möjliggör arbete med flera dokument i ett och samma fönster. I detta läge kan utvecklaren av applikationen också definiera startsidan, där t.ex. gränssnittet för val av dokument och inställningar kan placeras.
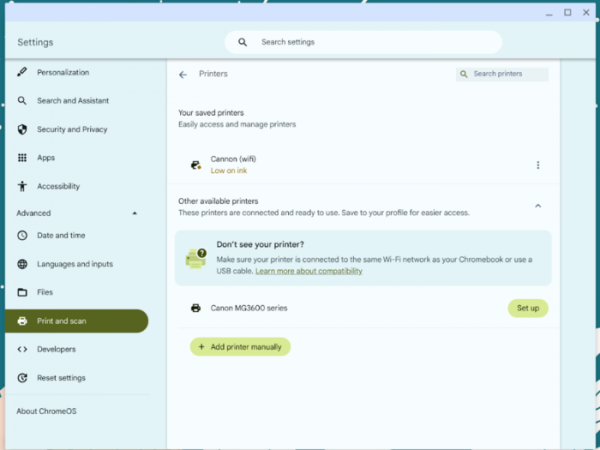
- Utskriftsinställningarna har förenklats. Kontexthjälp för användning av skrivaren har lagts till, sparandet av vald skrivare har förenklats och en installationsguide har erbjudits. Informationen om skrivartillstånd har lagts till inställningssidan. Ett set av alternativ för att hantera skrivaren vid utskriftsproblem har föreslagits.

- Integration med tjänsten Imprivata OneSign har säkrats.
- Gränssnittet för textredigering på pekskärmar har fått ett nytt utseende. Mer intuitiva styrgester har föreslagits. En ny zoomläge har lagts till som automatiskt visar den exakta positionen för markören.
- En ny Bluetooth-stack baserad på Fluoride-stack har föreslagits, överförd från Android-plattformen och som fortsätter utvecklingen av Broadcoms BlueDroid-stack. För att styra aktiveringen av den nya stacken har inställningen "chrome://flags/#bluetooth-use-floss" lagts till.
- Sex sårbarheter i komponenten virglrenderer som tillåter aktivering av virtio-gpu (virtuell GPU Virgil3D) för att använda 3D-accelerering i virtuella miljöer utan exklusiv genomströmning av grafikkortet till gästsystmet. Tre sårbarheter leder till buffertöverskridning, och en till minnesåtkomst efter att den har frigjorts. En use-after-free sårbarhet (CVE-2023-4921) i linux-kärnans net/sched-underdel har också åtgärdats, vilket möjliggör att höja sina privilegier i systemet.
Källa: opennet.ru
