Chrome OS 121, som baseras på Linux-kärnan, systemhanteraren upstart, byggverktyget ebuild/portage, öppna komponenter och webbläsaren Chrome 121, är nu tillgänglig. Användarmiljön i Chrome OS är begränsad till webbläsaren, och istället för standardprogram används webbapplikationer. Trots detta inkluderar Chrome OS ett fullständigt fönstergränssnitt, skrivbord och aktivitetsfält. Källkoden distribueras under den fria licensen Apache 2.0. Versionen Chrome OS 120 är tillgänglig för de flesta aktuella modeller av Chromebook. För användning på vanliga datorer erbjuds utgåvan Chrome OS Flex.
Huvudändringarna i Chrome OS 121:
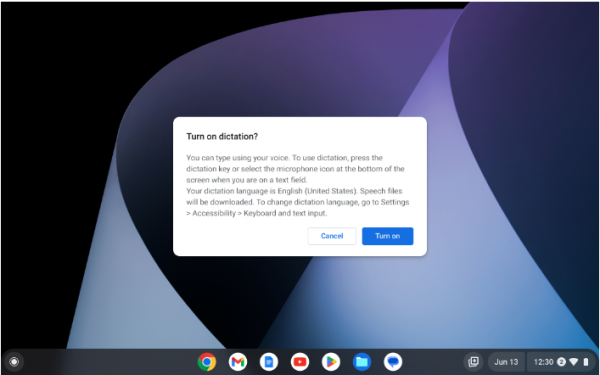
- Stödet för aktivering av röstinmatning med tangentkombinationen Sök + D eller en separat knapp, som finns på vissa Logitech-tangenter, har lagts till.

- Möjligheten att använda skärmläsaren ChromeVox för interaktion med applikationer som körs i App Streaming-läget (som möjliggör fjärråtkomst till externa Android-applikationer, där gränssnittet för smarttelefonen återges i ett separat fönster) har tillhandahållits.
- Vid första uppstarten av Google Assistant har visningen av välkomnande meddelanden för användaren upphört.
- En ny styrgest har lagts till som gör det möjligt att stänga popup-notiser med hjälp av pekplattan.
- Stödet för skrivartillstånd utan marginaler har lagts till, vilket kan användas för att skriva ut fotografier som tar upp hela ytan på fotopapper.
- I ChromeOS Flex har stödet för enheter av HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 och Dell Optiplex 980 upphört.
- 7 sårbarheter har åtgärdats, av vilka 6 har bedömts som medelhöga:
- Sårbarheterna CVE-2024-25556, CVE-2024-1280 och CVE-2024-1281 leder till dataskrivning utanför den tilldelade bufferten och påverkar drivrutinen CAMX, funktionen cam_lrme_mgr_hw_prepare_update och funktionen PhysmemCreateNewDmaBufBackedPMR.
- Sårbarheten CVE-2024-25557 orsakas av att det görs referenser till redan frigjorda sidor av fysiskt minne (Physical Pages use-after-free) på sidan av GPU PowerVR och möjliggör läsning och skrivning i det fysiska minnet från användarrummet.
- Sårbarheten CVE-2024-25558 orsakas av ett heltalsoverflow i GPU PowerVR-drivrutinen och möjliggör skrivning av data i områden utanför gränserna för bufferten.
- CVE-2023-6817 och CVE-2023-6932 är sårbarheter i Linux-kärnan.
- En sårbarhet (utan CVE, betygsatt som hög risk) i fönsterhanteraren Ash, orsakad av åtkomst till minne efter att det frigjorts.
Källa: opennet.ru