

Kali Linux 2021.4 har släppts, avsedd för att testa system för sårbarheter, genomföra revisioner, analysera kvarvarande information och identifiera konsekvenser av attacker från illvilliga aktörer. Alla originalverk, skapade inom ramen för distributionen, sprids under GPL-licensen och finns tillgängliga via ett offentligt Git-förråd. Flera ISO-avbildningar har förberetts för nedladdning, med storlekar på 466 MB, 3,1 GB och 3,7 GB. Byggnaderna finns tillgängliga för arkitekturer som i386, x86_64, ARM (armhf och armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standard skrivbordet är Xfce, men KDE, GNOME, MATE, LXDE och Enlightenment e17 stöds också som alternativ.
Kali innehåller ett av de mest omfattande urvalen av verktyg för specialister inom datorsäkerhet: från verktyg för testning av webbapplikationer och intrång i trådlösa nätverk till program som läser data från RFID-chip. Medföljer en samling exploits och mer än 300 specialiserade verktyg för säkerhetstestning, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Dessutom innehåller distributionen verktyg för att snabba upp lösenordsåterställning (Multihash CUDA Brute Forcer) och WPA-nycklar (Pyrit) genom att använda CUDA- och AMD Stream-teknologierna, vilket möjliggör användning av GPU:er från NVIDIA och AMD för beräkningsoperationer.
I den nya utgåvan:
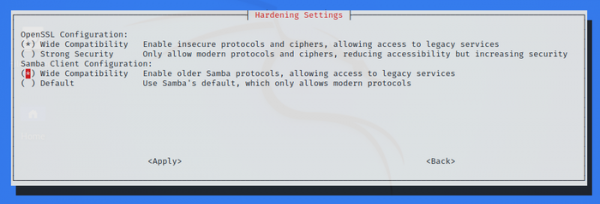
- Samba-klienten har omkonfigurerats för att säkerställa kompatibilitet med alla Samba-servrar, oavsett vilken protokollvariant som valts på servern, vilket förenklar upptäckten av sårbara Samba-servrar i nätverket. Kompatibilitetsläget kan ändras med verktyget kali-tweaks.

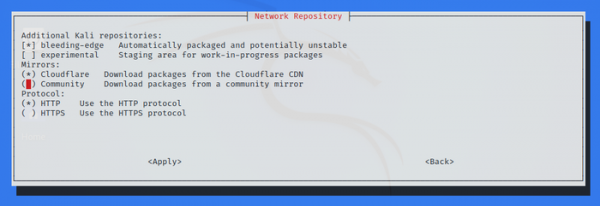
- I kali-tweaks har inställningarna för speglar gett möjlighet till snabbare leverans av uppdateringar genom CloudFlare-kontentleveransnätverk.

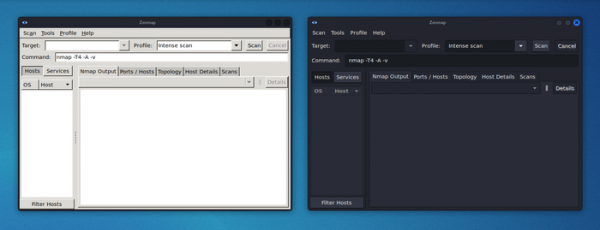
- Verktyget Kaboxer har fått stöd för att ändra teman och uppsättningar av ikoner, inklusive möjlighet att använda ett mörkt tema.

- Nya verktyg har lagts till:
- Dufflebag – sökande av konfidentiell information i EBS-partitioner;
- Maryam – en öppen OSINT-ramverk;
- Name-That-Hash – identifiering av hash-typ;
- Proxmark3 – attacker på RFID-taggar med Proxmark3-enheter;
- Reverse Proxy Grapher – skapande av diagram över datatrafik genom en omvänd proxy;
- S3Scanner – skannar oskyddade S3-miljöer och visar deras innehåll;
- Spraykatz – extrahering av autentiseringsuppgifter från Windows-system och miljöer baserade på Active Directory;
- truffleHog – analys av konfidentiell data i Git-förråd;
- Web of trust grapher (wotmate) – implementering av PGP pathfinder.
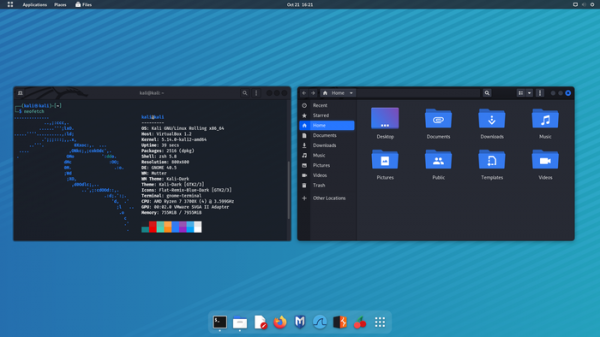
- Versionerna av skrivborden Xfce, GNOME 41 och KDE Plasma 5.23 har uppdaterats, och utformningen av fönsterkontrollknappar har enhetligats mellan olika skrivbord.

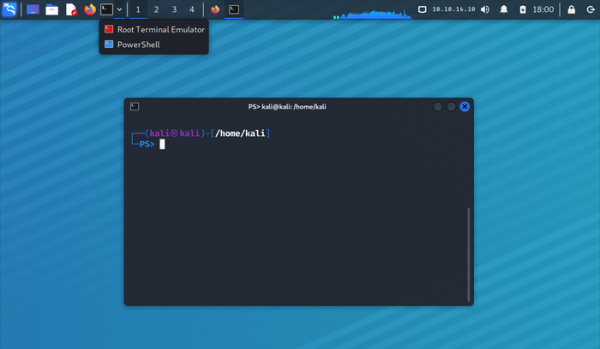
- I Xfce har layouten av panelens element optimerats för att spara horisontellt skärmutrymme. Panelen har fått widgets för att övervaka CPU-belastning och visa parametrar. VPNI aktivitetschefen har en mer kompakt visningsläge implementerats, där endast programikoner visas. Vid granskning av innehållet virtuella skrivbord visas istället för miniatyrer endast knappar.

- Stödet för Apple-system baserade på ARM-chippet M1 har förbättrats.
- I utgåvan för ARM-system används som standard filsystemet ext4 för root-partitionen (i stället för ext3), stöd för Raspberry Pi Zero 2 W-lådan har lagts till, för Raspberry Pi-kort har möjligheten att starta från USB-enheter lagts till, och för Pinebook Pro-laptopen har möjligheten att överklocka processorn till 2 GHz implementerats.
- Samtidigt har versionen NetHunter 2021.4 förberetts, en miljö för mobila enheter baserade på Android-plattformen med en samling verktyg för test av system för sårbarheter. Med hjälp av NetHunter är det möjligt att utföra tester för attacker specifika för mobila enheter, som till exempel genom att emulera USB-enheters arbete (BadUSB och HID Keyboard — emulering av en nätverks-USB-adapter som kan användas för MITM-attacker, eller en USB-tangentbord som utför teckeninmatning) samt skapa falska åtkomstpunkter (MANA Evil Access Point). NetHunter installeras i Android-plattformens standardmiljö i form av en chroot-avbildning, där en speciellt anpassad version av Kali Linux körs. Den nya versionen innehåller Social-Engineer Toolkit och modulen Spear Phishing Email Attack.
Källa: opennet.ru
