

Utgåvan av Kali Linux 2023.1 har presenterats, i samband med projektets tioårsjubileum. Distrot är baserat på Debian och är avsett för att testa system för sårbarheter, utföra revisioner, analysera kvarvarande information och identifiera konsekvenser av attacker från illvilliga aktörer. Alla originalarbeten som skapats inom ramen för distributionen sprids under GPL-licensen och är tillgängliga via ett offentligt Git-repositorium. Flera alternativ av iso-avbilder har förberetts för nedladdning, med storlekar på 459 MB, 3 GB och 3,9 GB. Byggnaderna är tillgängliga för arkitekturer i386, x86_64, ARM (armhf och armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Som standard erbjuds skrivbordet Xfce, men KDE, GNOME, MATE, LXDE och Enlightenment e17 stöds valfritt.
Kali innehåller ett av de mest omfattande urvalen av verktyg för specialister inom datorsäkerhet: från verktyg för testning av webbapplikationer och intrång i trådlösa nätverk till program som läser data från RFID-chip. Medföljer en samling exploits och mer än 300 specialiserade verktyg för säkerhetstestning, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Dessutom innehåller distributionen verktyg för att snabba upp lösenordsåterställning (Multihash CUDA Brute Forcer) och WPA-nycklar (Pyrit) genom att använda CUDA- och AMD Stream-teknologierna, vilket möjliggör användning av GPU:er från NVIDIA och AMD för beräkningsoperationer.
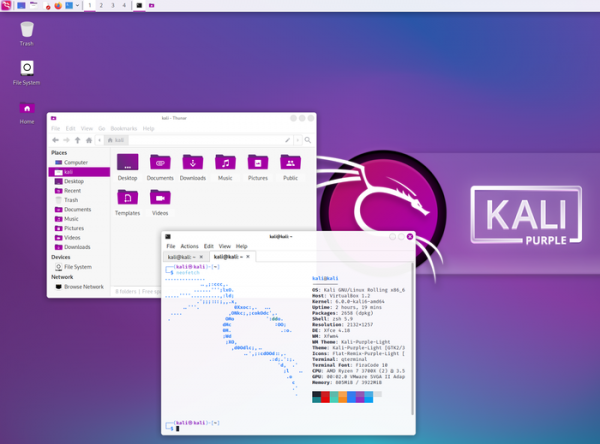
I den nya utgåvan:
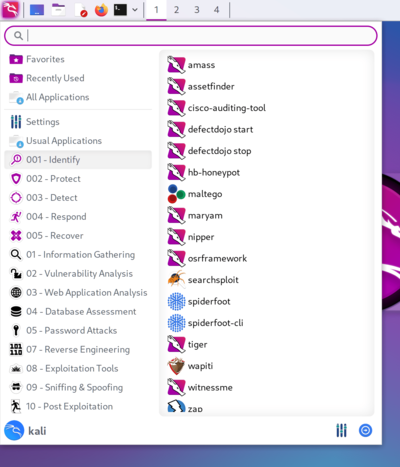
- En ny specialiserad version av Kali Purple (3,4 GB) har föreslagits, som inkluderar en uppsättning plattformar och verktyg för att organisera skydd mot attacker. Paket har inkluderats för att upptäcka intrång, skydda nätverk, hantera incidenter och återhämta sig från attacker, såsom nätverkstrafikindekseringssystemet Arkime, intrångsdetekteringssystemen Suricata och Zeek, säkerhetsscannern GVM (Greenbone Vulnerability Management), datanalysverktyget Cyberchef, hotdetekteringssystemet Elasticsearch SIEM, incidenthanteringssystemet TheHive och trafikanalysatorn Malcolm.

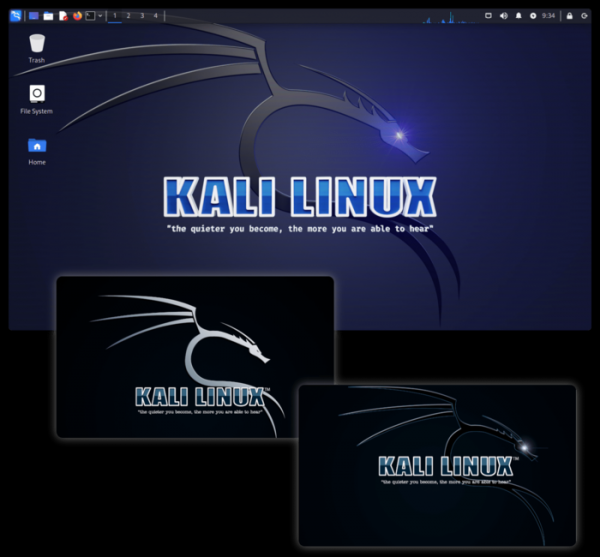
- Temat och boot-skärmen har uppdaterats.

- Användarmiljöerna har uppdaterats till Xfce 4.18 och KDE Plasma 5.27.
- I kärninställningarna har begränsningen av åtkomst till privilegierade nätverksportar inaktiverats (root krävs inte längre för att knyta till portar med nummer upp till 1024). Begränsningarna för att starta dmesg har tagits bort.
- Stödet för icke-fria firmware-repositoriet, som utvecklas för Debian 12, har lagts till.
- Nya verktyg har lagts till:
- Arkime
- CyberChef
- DefectDojo
- Dscan
- Kubernetes-Helm
- PACK2
- Redeye
- Unicrypto
- Miljö för mobila enheter baserad på Android-plattformen har uppdaterats med NetHunter, som inkluderar verktyg för att testa system för sårbarheter. Med hjälp av NetHunter är det möjligt att verifiera attacker som är specifika för mobila enheter, såsom emulering av USB-enheters funktionalitet (BadUSB och HID Keyboard – emulering av en nätverks-USB-adapter som kan användas för MITM-attacker, eller en USB-tangentbord som gör teckeninmatningar) och skapande av falska åtkomstpunkter (MANA Evil Access Point). NetHunter installeras i det vanliga Android-miljön i form av en chroot-avbildning, där en speciellt anpassad version av Kali Linux körs. Den nya versionen har stöd för enheter som Motorola X4 med LineageOS 20, Samsung Galaxy S20 FE 5G och OneUI 5.0 (Android 13) samt LG V20 med LineageOS 18.1.
Källa: opennet.ru
