

Utgåvan av Kali Linux 2023.2, baserat på Debian-paketbasen och avsett för test av system för sårbarheter, genomförande av revisioner, analys av resterande information och identifiering av konsekvenserna av attacker från illvilliga aktörer, har presenterats. Alla originalarbeten skapade inom ramen för distributionen distribueras under GPL-licensen och finns tillgängliga via ett offentligt Git-repo. Flera ISO-avbildningar har förberetts för nedladdning, med storlekar på 443 MB, 2.8 GB och 3.7 GB. Byggnader finns tillgängliga för arkitekturer i386, x86_64, ARM (armhf och armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Som standard erbjuds skrivbordet Xfce, men KDE, GNOME, MATE, LXDE och Enlightenment e17 stöds också alternativt.
Kali innehåller ett av de mest omfattande urvalen av verktyg för specialister inom datorsäkerhet: från verktyg för testning av webbapplikationer och intrång i trådlösa nätverk till program som läser data från RFID-chip. Medföljer en samling exploits och mer än 300 specialiserade verktyg för säkerhetstestning, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Dessutom innehåller distributionen verktyg för att snabba upp lösenordsåterställning (Multihash CUDA Brute Forcer) och WPA-nycklar (Pyrit) genom att använda CUDA- och AMD Stream-teknologierna, vilket möjliggör användning av GPU:er från NVIDIA och AMD för beräkningsoperationer.
I den nya utgåvan:
- En separat virtuell maskin avbildning har förberetts för hypervisoren Hyper-V, förkonfigurerad för att använda ESM-läget (Enhanced Session Mode, xRDP över HvSocket) och kapabel att fungera utan ytterligare konfiguration.
- I den medföljande standardversionen med skrivbordet Xfce har övergången från ljudsystemet servern PulseAudio till multimedi servern PipeWire (versionen med GNOME hade tidigare övergått till PipeWire).
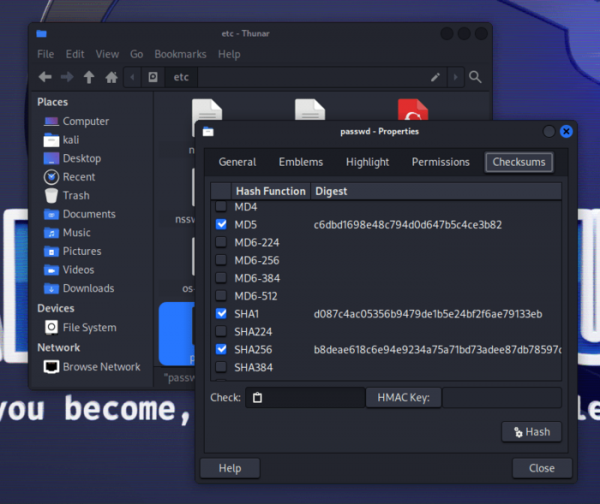
- I den grundläggande byggnaden med Xfce finns en förinställd GtkHash-tillägg i filhanteraren, som gör att man snabbt kan beräkna checksumma i dialogrutan för filers egenskaper.

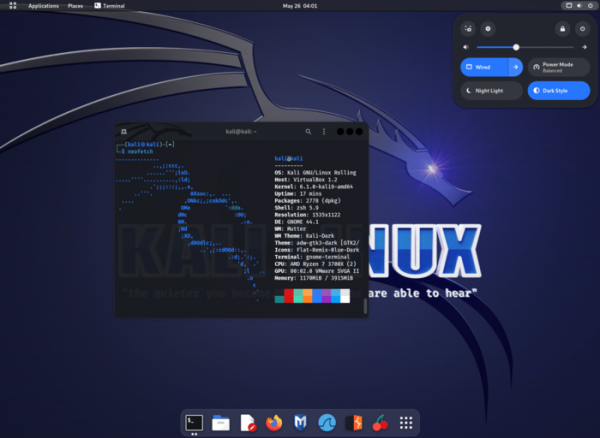
- Miljö baserad på GNOME har uppdaterats till version 44, där översättningen av applikationer till användning av GTK 4 och biblioteket libadwaita har fortsatt (på GTK4 har bland annat användargränssnittet GNOME Shell och kompositorhanteraren Mutter översatts). I dialogrutan för filval har ett rutnät av ikoner lagts till visningsläge. Många förändringar har gjorts i konfigurationsverktyget. I menyn för snabb ändring av inställningar har en sektion för att hantera Bluetooth lagts till.

- I varianten baserad på GNOME har tillägget Tiling Assistant lagts till för arbete med fönster i mosaikläge.
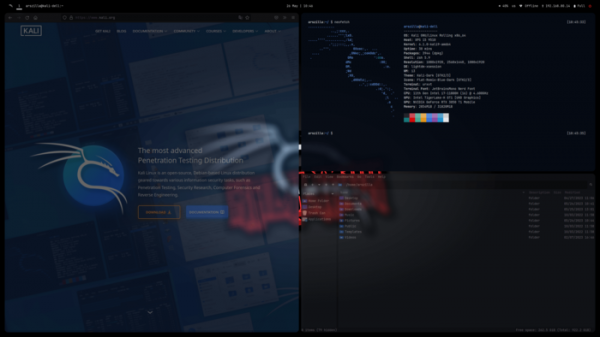
- Varianten med skrivbordet baserat på den mosaikfönsterhanteraren i3 (metapaket kali-desktop-i3) har helt omarbetats och fått utseendet av en komplett användarmiljö.

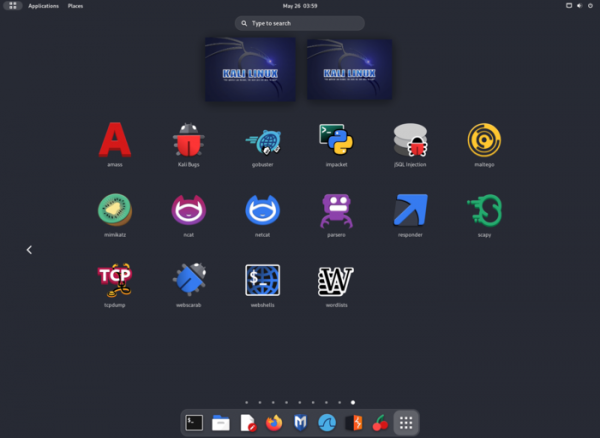
- Ikoner har uppdaterats och applikationsmenyn har omstrukturerats.
- Nya verktyg har lagts till:
- Cilium-cli – hantering av Kubernetes-kluster.
- Cosign – bildande av digitala signaturer för containrar.
- Eksctl – kommandoradsgränssnittet för Amazon EKS.
- Evilginx — en MITM-attackramverk för att fånga inloggningsuppgifter, sessionscookies och kringgå tvåfaktorsautentisering.
- GoPhish — ett verktyg för phishing.
- Humble — en HTTP-headeranalysator.
- Slim — en containerimage-ompaketerare.
- Syft — en SBoM-generator (Firmware Software Bill of Materials) som identifierar de programkomponenter som ingår i en containerimage eller finns i filsystemet.
- Terraform — en plattform infrastrukturhantering.
- Tetragon — en analyserare baserad på eBPF.
- TheHive — en plattform för incidentrespons.
- Trivy — ett verktyg för att hitta sårbarheter och konfigurationsproblem i containrar, repositorier och molnmiljöer.
- Wsgidav — en WebDAV-server som använder WSGI.
- Miljö för mobila enheter baserad på Android-plattformen har uppdaterats — NetHunter, med en uppsättning verktyg för att testa system på sårbarheter. Med NetHunter kan tester av attacker specifika för mobila enheter genomföras, exempelvis genom simulering av USB-enheters funktion (BadUSB och HID Keyboard — simulering av en nätverks-USB-adapter som kan användas för MITM-attacker, eller en USB-tangentbord som utför substitutionssymboler) och skapande av falska åtkomstpunkter (MANA Evil Access Point). NetHunter installeras i den standardiserade miljön för Android-plattformen i form av en chroot-avbild, där en särskilt anpassad version av Kali Linux körs.
Källa: opennet.ru
