

Utgåvan av distributionsversionen Kali Linux 2025.2, baserad på Debian-paketarkitekturen och avsedd för systemtestning för att identifiera sårbarheter, genomföra säkerhetsrevisioner, analysera avfallinformation och identifiera konsekvenserna av attacker, har presenterats. All originalutveckling som skapats för distributionen sprids under GPL-licensen och är tillgänglig via en offentlig Git-repositorium. ISO-bilder med storlekarna 646 MB och 4.2 GB har förberetts för nedladdning. Byggnaderna är tillgängliga för x86_64 och ARM64-arkitekturer. Det finns ett urval av skrivbordsmiljöer: Xfce, KDE och GNOME.
Kali erbjuder en samling verktyg för specialister inom datorsäkerhet, inklusive allt från verktyg för testning av webbapplikationer och intrång i trådlösa nätverk till program för att läsa pengar från RFID-chips. I paketet ingår en samling exploateringar och cirka 400 specialiserade säkerhetsverktyg, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Dessutom ingår verktyg för lösenordsåterställning (Multihash CUDA Brute Forcer) och WPA-nycklar (Pyrit), som använder NVIDIA- och AMD-GPU:er för att snabba upp processen.
I den nya utgåvan:
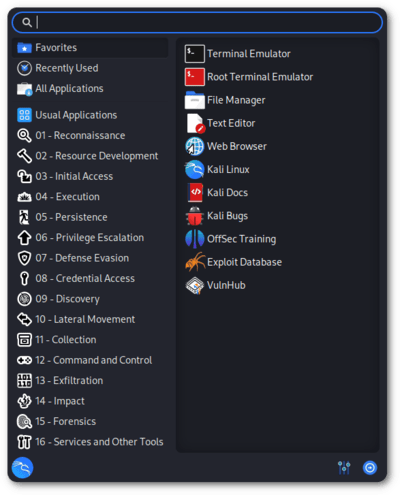
- Menyn för applikationer har genomgått en fullständig omarbetning, vars struktur är anpassad till MITRE ATT&CK:s kunskapsbas.

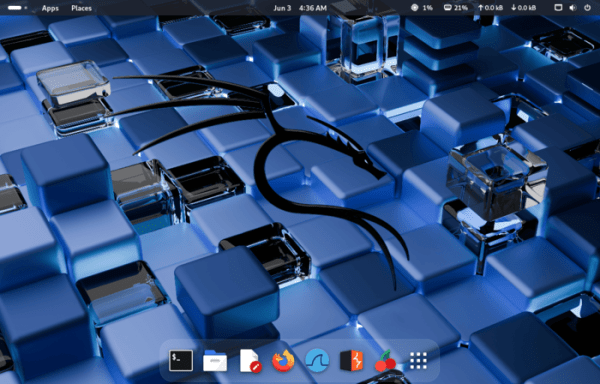
- Skrivbordsmiljön GNOME har uppdaterats till version 48.

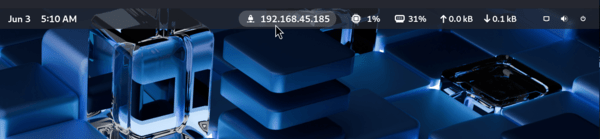
- En indikator har lagts till i GNOME-sessionen som visar IP-adressen för den aktuella VPN-anslutningen, som tidigare tillhandahölls i sessionen baserad på Xfce.

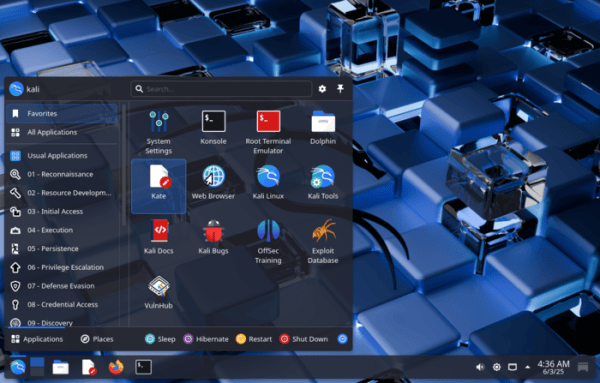
- Skrivbordsmiljön KDE har uppdaterats till Plasma 6.3.

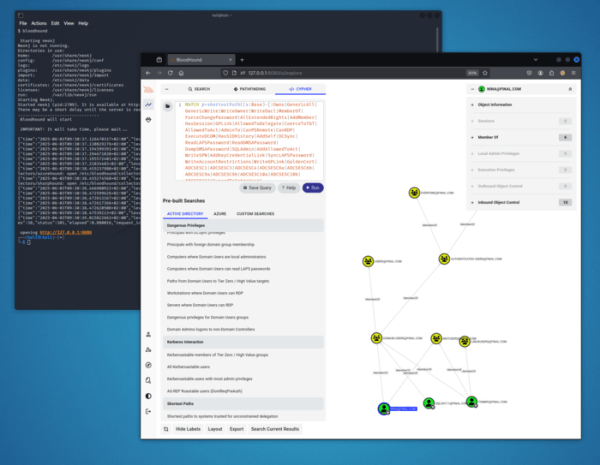
- Övergången har skett från verktyget BloodHound Legacy, som inte har uppdaterats sedan 2023, till BloodHound Community Edition, som används för att skapa relationskartor i nätverk baserade på domän Active Directory eller Azure.

Ingår verktyg:
- azurehound är en datainsamlare i Microsoft Azures miljö för visualisering med hjälp av BloodHound-paketet.
- binwalk3 är ett verktyg för analys av firmware.
- bloodhound-ce-python är en insamlare skriven i Python för BloodHound.
- bopscrk är en ordgenerator för att knäcka lösenord.
- chisel-common-binaries är färdiga binärbyggnader av chisel.
- crlfuzz är ett verktyg för att kontrollera sårbarheter relaterade till inmatning av radbrytning eller återgångstecken i HTTP-rubriker och förfrågningsparametrar.
- donut-shellcode genererar universell shellkod från minnesinnehållet.
- gitxray samlar in data om repositoryn i GitHub och dess utvecklare.
- ldeep är ett verktyg för att genomsöka innehållet över LDAP.
- ligolo-ng-common-binaries är färdiga binärbyggnader av ligolo-ng.
- rubeus är ett verktyg för låg nivå arbete med Kerberos.
- sharphound är en datainsamlare för BloodHound CE.
- tinja är ett verktyg för att testa webbsidor för möjligheten till mönsterinmatning.
- En Xclip-utility för att snabbt placera data i urklippet från terminalen har lagts till i alla grafiska sessioner.
- Miljö för mobila enheter baserad på Android-plattformen har uppdaterats — NetHunter, med en uppsättning verktyg för att testa system på sårbarheter. Med NetHunter kan tester av attacker specifika för mobila enheter genomföras, exempelvis genom simulering av USB-enheters funktion (BadUSB och HID Keyboard — simulering av en nätverks-USB-adapter som kan användas för MITM-attacker, eller en USB-tangentbord som utför substitutionssymboler) och skapande av falska åtkomstpunkter (MANA Evil Access Point). NetHunter installeras i den standardiserade miljön för Android-plattformen i form av en chroot-avbild, där en särskilt anpassad version av Kali Linux körs.
I den nya versionen har möjligheten att genomföra attacker på Wi-Fi, insättning av bilder och fångst av WPA2-uppkopplingsparametrar implementerats, med hjälp av smartklockor baserade på chipen bcm43436b0, som TicWatch Pro 3. Verktygssatsen CARsenal (tidigare CAN Arsenal) har uppdaterats för att kunna attackera fordons informationssystem. Kärnalternativen har uppdaterats för smartphones som Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) och Samsung Galaxy S9.
- Förbättringar har gjorts och paketen har överförts till Linux 6.12 kärnan för Raspberry Pi.
Källa: opennet.ru
