

Versionen av webbläsaren Firefox 152 har släppts och uppdateringar för tidigare långsiktiga stödversioner — 140.12.0 och 115.37.0 har också åtagits. Firefox 153 kommer snart att gå in i beta-testning, med släppdatum den 21 juli.
De viktigaste nyheterna i Firefox 152 (1, 2, 3):
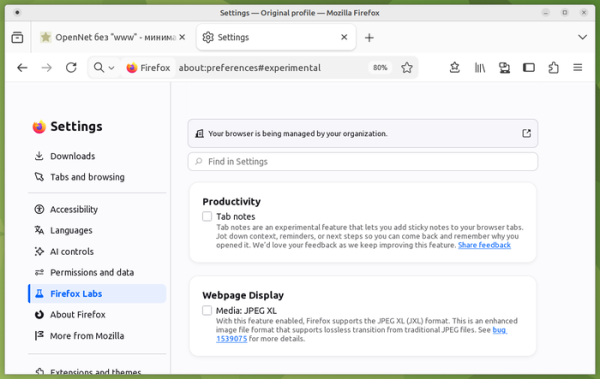
- Gränssnittet för inställningskonfiguratorn har omarbetats, där sökfunktionerna har utökats, stora sektioner har delats upp i flera separata sidor, navigeringen har förbättrats och etiketter och beskrivningar av inställningar har uppdaterats.

- Experimentellt stöd för bildformatet JPEG XL har lagts till, vilket standardiserades 2021 (ISO/IEC 18181) som en universell ersättning för JPEG, överlägsen WebP, JPEG, PNG och GIF när det gäller kompressionseffektivitet och stödjer komprimering av befintliga JPEG-filer utan kvalitetsförlust, HDR, animation, transparens, progressiv laddning och flerskiktsbilder. Aktivering av JPEG XL görs i konfiguratorn under avsnittet 'Firefox Labs'.
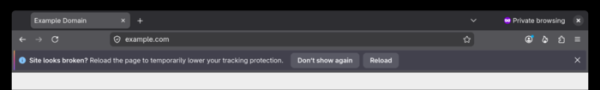
- I privat visningsläge har det lagts till möjlighet att tillfälligt inaktivera blockeringskoden för spårning för webbplatser där det har funnits problem på grund av blockering. Eventuella problem identifieras genom att användaren laddar om sidan. För sidor som har laddats om där trackers blockeras, visas en notifiering högst upp med erbjudande om att tillfälligt inaktivera blockeraren i den aktuella fliken.

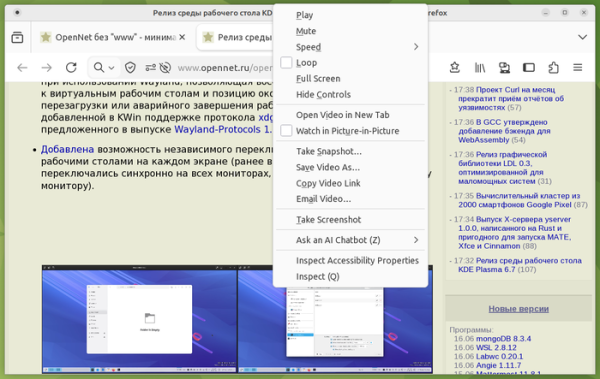
- Dubblering av videokontrollknapparna (spela, pausa, stäng av ljud, loopa och öppna i helskärm) har säkerställts i kontextmenyn, vilket gör det möjligt att kontrollera uppspelning även på webbplatser som blockerar knappar i sina videoavspelare (t.ex. Instagram och TikTok).
- Möjlighet att stänga av ljudet i alla fönster på en gång har lagts till via kommandon 'mute', 'shush' eller 'sssh' i adressfältet.
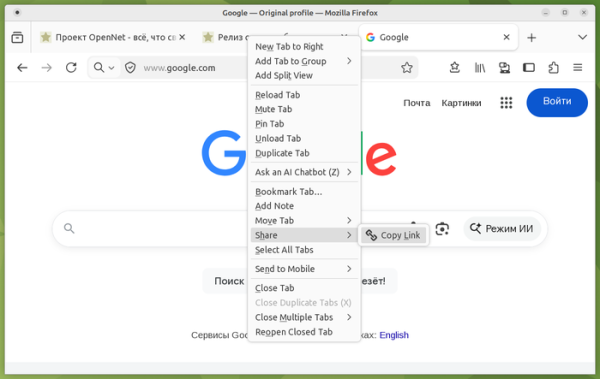
- I versionerna för Linux och Windows har det lagts till möjlighet att kopiera länken till sidan i en flik genom att välja 'Dela > Kopiera länk' i kontextmenyn som visas när man högerklickar på fliken (möjliggör att kopiera länken utan att gå till fliken). Om flera flikar markeras på detta sätt kan flera länkar kopieras på en gång.
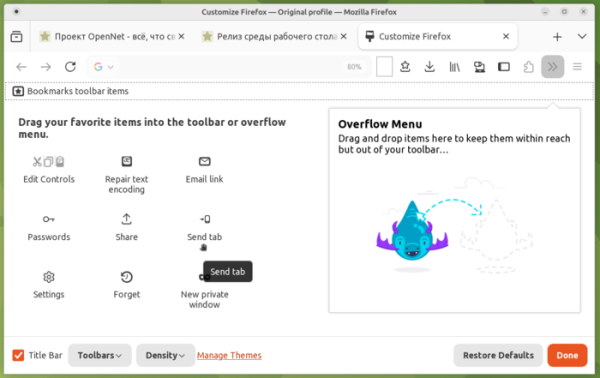
- I inställningsgränssnittet för panelinnehåll (More Tools > Customize Toolbar) har möjligheten att fästa knappen "Send tab" lagts till.

- Zoomning av sidan med hjälp av tangentbordet eller musen kan nu göras i mindre steg.
- Om sidan stängs eller om du växlar till en annan flik efter att ha påbörjat nedladdningen av en PDF-dokument eller en annan typ av fil som visas direkt, öppnas det nedladdade innehållet nu i en bakgrundsflik.
- I kontextmenyn för sidopanelen med fliklistor från andra enheter har knappar lagts till för att öppna innehållet i en ny flik eller i en ny flikgrupp.
- I verktygen för webbutvecklare har alternativet "Show comments" lagts till för att aktivera och avaktivera visning av kommentarer (<!— —>) i HTML vid inspektion av sidan.
- I API Notifications har det nu blivit möjligt att lägga till knappar med egna åtgärder som visas under texten för meddelandet.
- CSS-egenskapen field-sizing har lagts till, vilket gör att storleken på formulärelement beror på deras innehåll, till exempel för att automatiskt öka storleken på en textruta när data skrivs in.
- I API Pointer Lock har alternativet unadjustedMovement implementerats, vilket innebär att data om musrörelser skickas vidare utan justeringar och acceleration. Till exempel gör unadjustedMovement att rörelsekvaliteten i förstapersonsskjutspel blir bättre.
- I Firefox för Android har en AI-funktion lagts till för att sammanfatta långa artiklar med ett enda tryck (för närvarande stöds endast engelska). En funktion för att skicka PDF-filen som visas eller en länk till den har implementerats. Prestandan för zoomning med pinch har förbättrats. En widget för VM har lagts till för att följa aktuella resultat, scheman och matchresultat.
Förutom nyheter och buggfixar har Firefox 152 åtgärdat 77 sårbarheter (17 samlades under CVE-2026-12328, 12 under CVE-2026-12327 och 11 under CVE-2026-12326). 60 av sårbarheterna orsakades av minnesproblem, såsom buffertöverflöden och försök att komma åt redan frigjorda minnesområden. Dessa problem kan potentiellt leda till att en angripare kan utföra kod när särskilt utformade sidor öppnas.
Källa: opennet.ru
