

Release av projektet Mitmproxy 11 har presenterats, som utvecklar verktyg för trafikövervakning inom HTTPS-anslutningar, med möjligheter för inspektion, modifiering och återspelfunktion för trafiken. Den primära funktionen för Mitmproxy är att organisera trafikspårning i företagsystem och diagnostisera problem, till exempel att identifiera dold nätverksaktivitet från applikationer. Projektets källkod är skriven i Python och distribueras under MIT-licensen.
För analys av HTTPS-trafik placeras Mitmproxy på en transitnod, där den fångar klientens förfrågningar och vidarebefordrar dem som sina egna förfrågningar till målet. servern. Under den begärda klient-sessionen etablerar Mitmproxy en vanlig HTTPS-anslutning med servern, medan den med klienten skapar en falsk anslutning med ett falskt SSL-certifikat som genereras på plats för klienten. Trafiken som tas emot från klienten vidarebefordras till måltjänsten, och svaren som tas emot skickas tillbaka till klienten.
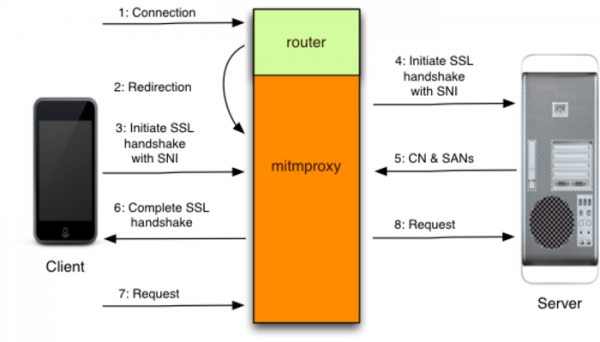
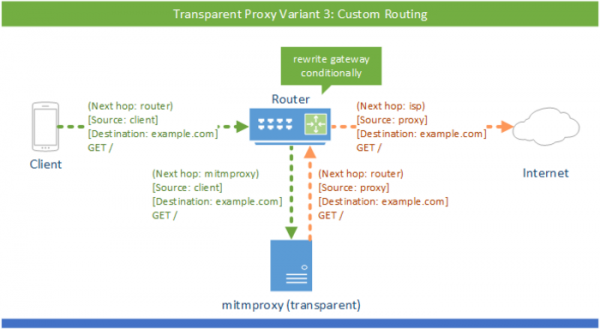
För att dirigera trafiken genom mitmproxy stöds flera metoder, såsom att ange mitmproxy-adressen som HTTP-proxy i webbläsarens inställningar, fungera som SOCKS5-proxy, användas som omvänd proxy före HTTP-servern och organisera transparent vidarebefordran med hjälp av paketfiltreringsregler eller genom att kapsla in routing. För att den falska certifikatet som används vid anslutningen till klienten inte ska orsaka varningar från webbläsaren om säkerhetsproblem med anslutningen, föreslås användaren att installera mitmproxys rotcertifikat, vilket kan göras manuellt eller genom att öppna en speciell värd mitm.it i webbläsaren.
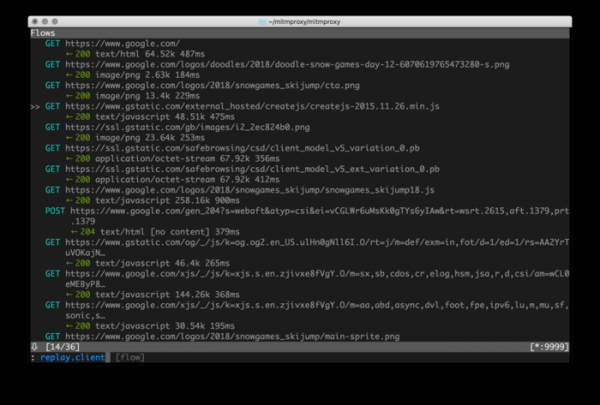
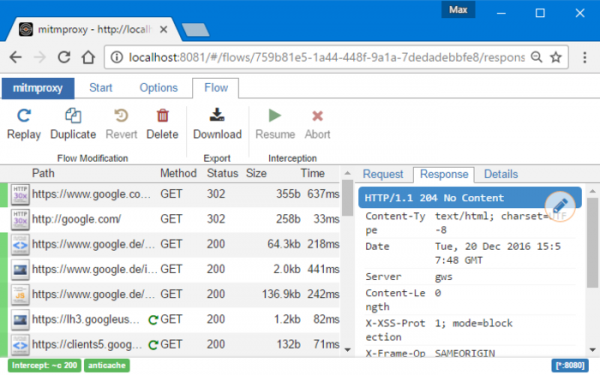
Mitmproxy stödjer HTTP/2, HTTP/3, Websockets, normalisering av paketföljd i strömmen, anslutning av skriptbehandlare för att modifiera trafiken i realtid, sparande av förfrågningar för senare återspelning, generation TLS-certifikat för avlyssnade sessioner, rensning av rubriker för modifieringstid för att inaktivera cachelagring på klientsidan, omvänd proxy-läge för att omdirigera trafik till servern, blockeringslistor för att filtrera vissa förfrågningar, selektiv omdirigering av förfrågningar (inklusive för att leverera lokala filer som svar), innehålls- och rubrikändring baserat på reguljära uttryck. För trafikanalys erbjuds ett kommandoradsverktyg liknande tcpdump, mitmdump, samt webgränssnittet mitmweb.
En nyckelförbättring i den nya versionen är fullständig support för protokollet HTTP/3, där protokollet QUIC (Quick UDP Internet Connections) används som transport för HTTP/2 (QUIC är ett överbyggnad på UDP-protokollet som stödjer multiplexering av flera anslutningar och erbjuder krypteringsmetoder motsvarande TLS/SSL). I Mitmproxy kan både transparent trafikavlyssning och arbete som omvänd proxy användas för HTTP/3. Funktionaliteten för avlyssning av HTTP/3 har testats i Firefox, Chrome och olika versioner av cURL.
Andra anmärkningsvärda förändringar i den nya versionen är relaterade till förbättrad support för DNS i kontexten för hantering av DNS-poster för HTTPS och ECH (Encrypted Client Hello). Den nya versionen har lagt till stöd för begäran om DNS-poster, som skiljer sig från A/AAAA (till exempel i ECH skickas information om den offentliga krypteringsnyckeln i DNS-posterna HTTPSSVC). En funktion för rensning av ECH-nycklar från HTTPS-posterna i DNS har lagts till. För att arbeta med DNS har en övergång till biblioteket Hickory, skrivet i Rust och utvecklat av Let’s Encrypt-projektet, genomförts. Stöd för DNS-over-TCP har lagts till. En alternativ funktion för att inaktivera hanteringen av inställningar från /etc/hosts har implementerats.
Källa: opennet.ru
