

Efter två års utveckling har version 3.0 av projektet Kata Containers publicerats, vilket utvecklar en stack för att organisera körning av containrar med hjälp av isolering baserad på fullständiga virtualiseringsmekanismer. Projektet skapades av företagen Intel och Hyper genom att kombinera teknologierna Clear Containers och runV. Projektets kod är skriven i språken Go och Rust och distribueras under licensen Apache 2.0. Projektets utveckling övervakas av en arbetsgrupp som skapats under ledning av den oberoende organisationen OpenStack Foundation, där företag som Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE och ZTE deltar.
Grunden för Kata utgörs av ett runtime, som möjliggör skapandet av kompakta virtuella maskiner, som körs med hjälp av en fullständig hypervisor, istället för att använda traditionella containrar som utnyttjar en gemensam Linux-kärna och isoleras med hjälp av namnrymder och cgroups. Användningen virtuella maskiner möjliggör en högre säkerhetsnivå som skyddar mot attacker orsakade av utnyttjande av sårbarheter i Linux-kärnan.
Kata Containers är inriktad på integration med befintliga infrastrukturer för containerisolering med möjligheten att använda sådana virtuella maskiner för att stärka skyddet för traditionella containrar. Projektet tillhandahåller mekanismer för att säkerställa kompatibilitet för lättvikts virtuella maskiner med olika infrastrukturer för containerisolering, plattformar för orkestrering av containrar och specifikationer som OCI (Open Container Initiative), CRI (Container Runtime Interface) och CNI (Container Networking Interface). Verktyg för integration med Docker, Kubernetes, QEMU och OpenStack är tillgängliga.
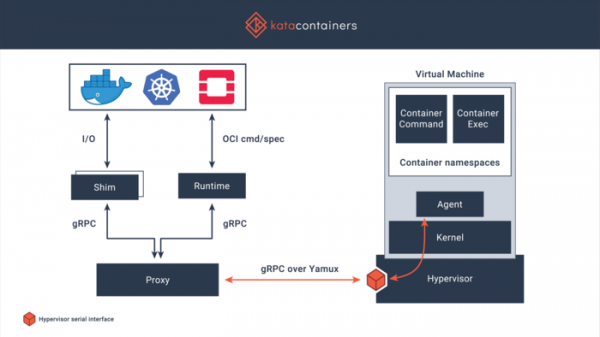
Integrationen med containerhanteringssystem uppnås med hjälp av ett lager som simulerar containerhantering, vilket via gRPC-gränssnittet och en speciell proxy kontaktar en hanteringsagent i den virtuella maskinen. Inuti den virtuella miljön, som startas av hypervisorn, används en särskilt optimerad Linux-kärna, som innehåller endast den minimala uppsättningen nödvändiga funktioner.
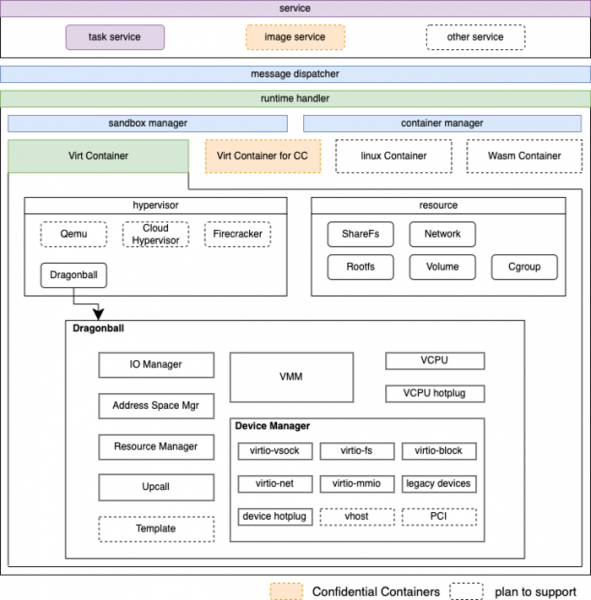
Som hypervisor stöds användning av Dragonball Sandbox (KVM-redigering, optimerad för containrar) med verktygen QEMU samt Firecracker och Cloud Hypervisor. Systemmiljön inkluderar en initieringsdemonstration och en agent (Agent). Agenten möjliggör körning av specifika användarbildkontainrar i OCI-format för Docker och CRI för Kubernetes. När den används tillsammans med Docker skapas en separat virtuell maskin, dvs. den körs ovanpå hypervisorn och används för inneslutet körning av containrar.
För att minska minnesanvändningen används mekanismen DAX (direct access to the FS bypassing page cache without using block device layer), och för deduplicering av identiska minnesområden används teknologin KSM (Kernel Samepage Merging), vilket möjliggör delning av resurser på värdsystemet och anslutning till olika gästsystem med en gemensam systemmiljömall.
I den nya versionen:
- En alternativ runtime (runtime-rs) har föreslagits, som skapar innehållet i containrar, skriven i språket Rust (den tidigare levererade runtime var skriven i Go). Runtime är kompatibel med OCI, CRI-O och Containerd, vilket gör att den kan användas med Docker och Kubernetes.
- En ny hypervisor dragonball har föreslagits, baserad på KVM och rust-vmm.
- Stöd för GPU-åtkomst vidarebefordran har lagts till, med hjälp av VFIO.
- Stöd för cgroup v2 har lagts till.
- Stöd för att förändra inställningar utan att ändra huvudkonfigurationsfilen genom att ersätta block i separata filer som lagras i katalogen "config.d/" har implementerats.
- I komponenter skrivna i Rust har ett nytt bibliotek använts för säker hantering av filvägar.
- Komponenten virtiofsd (skriven i C) har ersatts med virtiofsd-rs (skriven i Rust).
- Stöd för sandbox-isolering av QEMU-komponenter har lagts till.
- I QEMU används API:t io_uring för asynkron in-/utdata.
- För QEMU och Cloud-hypervisor har stöd för Intel TDX (Trusted Domain Extensions) implementerats.
- Komponenterna har uppdaterats: QEMU 6.2.0, Cloud-hypervisor 26.0, Firecracker 1.1.0, Linux-kärna 5.19.2.
Källa: opennet.ru
