

Utgivningen av Kata Containers 3.2 har publicerats, vilket utvecklar en stack för att organisera körning av containrar med hjälp av isolering baserad på fullständiga virtualiseringsmekanismer. Projektet skapades av företagen Intel och Hyper genom att kombinera teknologierna Clear Containers och runV. Projektets kod är skriven på språk som Go och Rust och distribueras under Apache 2.0-licensen. Projektets utveckling övervakas av en arbetsgrupp som skapats under aegis av den oberoende organisationen OpenStack Foundation, där företag som Canonical, China Mobile, Dell/EMC, EasyStack, Google, Huawei, NetApp, Red Hat, SUSE och ZTE deltar.
Grunden i Kata är ett runtime som gör det möjligt att skapa kompakta virtuella maskiner som körs med hjälp av en fullständig hypervisor, istället för att använda traditionella containrar som delar en gemensam Linux-kärna och isoleras med hjälp av namnrymder och cgroups. Användningen av virtuella maskiner möjliggör en högre säkerhetsnivå som skyddar mot attacker orsakade av utnyttjande av sårbarheter i Linux-kärnan.
Kata Containers är inriktad på integration med befintliga infrastrukturer för containerisolering med möjligheten att använda sådana virtuella maskiner för att stärka skyddet för traditionella containrar. Projektet tillhandahåller mekanismer för att säkerställa kompatibilitet för lättvikts virtuella maskiner med olika infrastrukturer för containerisolering, plattformar för orkestrering av containrar och specifikationer som OCI (Open Container Initiative), CRI (Container Runtime Interface) och CNI (Container Networking Interface). Verktyg för integration med Docker, Kubernetes, QEMU och OpenStack är tillgängliga.
Integrationen med containerhanteringssystem uppnås med hjälp av ett lager som simulerar containerhantering, vilket via gRPC-gränssnittet och en speciell proxy kontaktar en hanteringsagent i den virtuella maskinen. Inuti den virtuella miljön, som startas av hypervisorn, används en särskilt optimerad Linux-kärna, som innehåller endast den minimala uppsättningen nödvändiga funktioner.
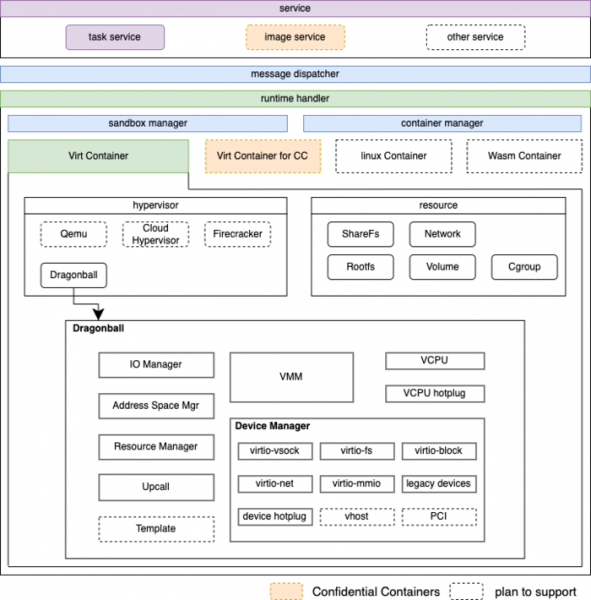
Som hypervisor stöds användning av Dragonball Sandbox (KVM-redigering, optimerad för containrar) med verktygen QEMU samt Firecracker och Cloud Hypervisor. Systemmiljön inkluderar en initieringsdemonstration och en agent (Agent). Agenten möjliggör körning av specifika användarbildkontainrar i OCI-format för Docker och CRI för Kubernetes. När den används tillsammans med Docker skapas en separat virtuell maskin, dvs. den körs ovanpå hypervisorn och används för inneslutet körning av containrar.
För att minska minnesanvändningen används mekanismen DAX (direct access to the FS bypassing page cache without using block device layer), och för deduplicering av identiska minnesområden används teknologin KSM (Kernel Samepage Merging), vilket möjliggör delning av resurser på värdsystemet och anslutning till olika gästsystem med en gemensam systemmiljömall.
I den nya versionen:
- Förutom stöd för AMD64 (x86_64) arkitekturen har releasepaket skapats för ARM64 (Aarch64) och s390 (IBM Z) arkitekturer. Stöd för ppc64le (IBM Power) arkitekturen är under utveckling.
- För att organisera åtkomst till containerbilder används filsystemet Nydus 2.2.0, som använder innehållsadressiering för effektivt samarbete med standardbilder. Nydus stöder on-demand bildladdning (laddar endast vid behov), tillhandahåller deduplicering av upprepande data och kan använda olika backend-lösningar för faktisk lagring. Kompatibilitet med POSIX garanteras (likt Composefs, kombinerar Nydus möjligheterna från OverlayFS med EROFS eller FUSE-moduler).
- I huvudkomponenten av Kata Containers har en virtuell maskinhanterare, Dragonball, integrerats, som nu kommer att utvecklas inom den gemensamma repot.
- Debugging-funktionen för kata-ctl har lagts till för att ansluta till den virtuella maskinen från värdmiljön.
- Möjligheterna för GPU-hantering har utökats och stöd har lagts till för att vidarebefordra GPU:er till containrar för konfidentiella beräkningar (Confidential Container), där data, minne och körtillstånd krypteras för att skydda vid en eventuell kompromettering av värdmiljön eller hypervisorn.
- I Runtime-rs har en enhetshanteringssubsystem lagts till för att användas i containrar eller sandbox-miljöer. Stöd för vfio, block-, nätverks- och andra typer av enheter erbjuds.
- Kompatibilitet med OCI Runtime 1.0.2 och Kubernetes 1.23.1 har säkerställts.
- Som Linux-kärna rekommenderas version 6.1.38 med patchar.
- Utvecklingen har flyttats från användning av kontinuerlig integrationssystem Jenkins till GitHub Actions.
Källa: opennet.ru
