

Utgivningen av Netflow/IPFIX/sFlow-samlaren Xenoeye 25.02 har publicerats. Samlaren möjliggör insamling av statistik om trafikflöden från olika nätverksenheter, överförd med hjälp av protokollen Netflow v5, v9, IPFIX och sFlow, bearbetar data, genererar rapporter och skapar diagram. Projektets kärna är skriven i C, och koden distribueras under ISC-licens.
Samlaren aggregerar nätverkstrafik efter valda fält och exporterar data till PostgreSQL. Baserat på dessa data kan man bygga rapporter, diagram (med hjälp av gnuplot, skript på Python + Matplotlib) eller dashboards i Grafana. Dessutom kan samlaren köra användarscript när trösklar överskrids eller när trafiken faller under trösklar.
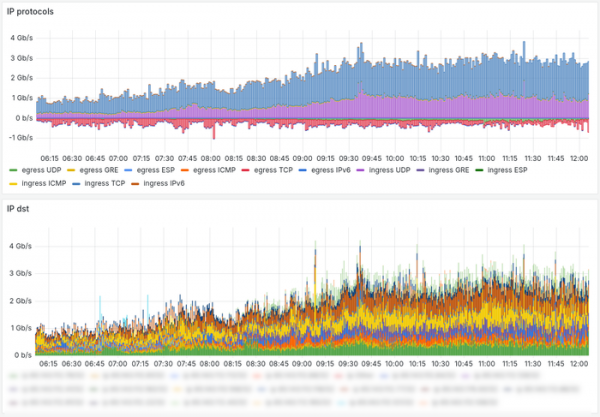
För att beräkna den aktuella trafikhastigheten används glidande medelvärden. Mekanismen som övervakar tröskelöverskridanden är avsedd för att varna om DoS/DDoS-attacker och starta dämpning genom BGP-annonsor (Flowspec eller Blackhole). Tillsammans med samlaren följer ett exempel på ett Telegram-bot-skript som kan varna i meddelandetjänsten om avvikelser. Samlaren är inte krävande när det gäller resurser; den kan hantera trafik från små nätverk på Raspberry/Orange Pi eller i en virtuell maskin med 2-4 GB RAM.
Förändringar i den nya versionen:
- Stöd för sFlow-protokollet har lagts till, vilket ger möjlighet att parsa payload från nätverkspaket och extrahera information om DNS och TLS (HTTPS) SNI. Webbhotell och datacenterägare kan använda denna funktion för att bekämpa phishing och utvärdera vilka domäner och webbplatser som hostas i nätverket.
- Stöd för inbäddade/ hierarkiska övervakningsobjekt har lagts till, vilket förenklar vissa konfigurationer med ett stort antal objekt och förbättrar bearbetningseffektiviteten jämfört med en "platt" lista av övervakningsobjekt.
- Möjligheten att klassificera gränssnitt har lagts till — trafik från valda nätverksgränssnitt på routrar eller switchar kan ignoreras eller behandlas på ett särskilt sätt.
- Möjligheten att inte bara övervaka trafiktoppar, utan även fall under trösklar har lagts till, vilket kan vara användbart för indirekt övervakning av enskilda servrar eller tjänster.
- Möjligheten att ändra trafikgränser utan att starta om insamlaren har lagts till. Mekanismen är avsedd för situationer där användare automatiskt beräknar gränser baserat på statistik från tidigare perioder och periodiskt uppdaterar gränserna i insamlaren.
- En LXC-behållare för snabb distribution och testning av insamlaren har lagts till. Behållaren innehåller insamlaren med förinstallerade övervakningsobjekt, PostgreSQL och Grafana.
Källa: opennet.ru
