

Utgåvan av proxy-servern outline-ss-server 1.4 har publicerats, som använder protokollet Shadowsocks för att dölja karaktären av trafiken, kringgå brandväggar och lura paketinspektionssystem. Servern utvecklas av projektet Outline, som dessutom tillhandahåller en wrapper av klientapplikationer och ett administrationsgränssnitt som möjliggör snabb distribution av flerkonto Shadowsocks-servrar baserade på outline-ss-server i offentliga molnmiljöer eller på egen hårdvara, hantera dem via ett webgränssnitt och organisera användartillgång genom nycklar. Utvecklingen och underhållet av koden sköts av Jigsaw, en enhet inom Google, som skapades för att utveckla verktyg för att kringgå censur och organisera fri informationsutbyte.
Outline-ss-server är skriven i Go och distribueras under Apache 2.0-licensen. Som grund används kod från proxy-servern go-shadowsocks2, som skapades av Shadowsocks utvecklarsamfundet. Under den senaste tiden har projektets huvudsakliga aktivitet inriktats på att utveckla en ny server på Rust, medan implementeringen i Go inte har uppdaterats på över ett år och ligger bakom i funktionalitet.
Skillnaderna mellan outline-ss-server och go-shadowsocks2 ligger i stöd för anslutning av flera användare genom en enda nätverksport, möjligheten att öppna flera nätverksportar för att ta emot anslutningar, stöd för varm omstart och konfigurationsuppdatering utan att bryta anslutningarna, samt inbyggda övervaknings- och trafikförändringsverktyg baserade på plattformen prometheus.io.
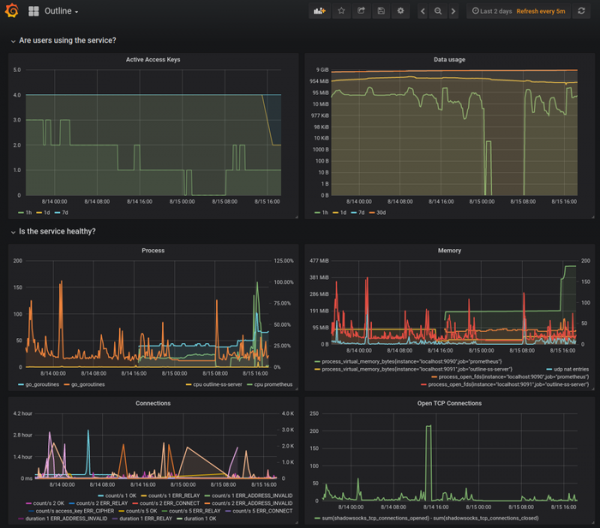
I outline-ss-server har också skydd mot attacker relaterade till att skicka verifieringsförfrågningar och återsända trafik lagts till. Attacken via verifieringsförfrågningar syftar till att bestämma om en proxy finns, till exempel kan angriparen skicka dataset av olika storlekar till den målinriktade Shadowsocks-servern och analysera vilken volym data servern läser innan den bestämmer fel och stänger anslutningen. Återspelningsattacken baseras på avlyssning av sessionen mellan klienten och servern den efterföljande försöket att åter-sända de avlyssnade datan för att avgöra om en proxy finns.
För att skydda mot attacker via verifieringsförfrågningar avbryter inte outline-ss-servern anslutningen och returnerar inget felmeddelande när ogiltiga data tas emot, utan fortsätter att ta emot information som en sorts svart hål. För att förhindra upprepningar kontrolleras data från klienten dessutom mot kontrollsummor som lagras för de senaste flera tusen handshake-sekvenserna (maximalt 40 tusen, storleken anges vid serverstart och kräver 20 byte minne per sekvens). För att blockera upprepade svar från servern används autentiseringskoder HMAC med 32-bitars taggar i alla serverhandshake-sekvenser.
När det gäller trafikdoldhet är protokollet Shadowsocks i implementationen outline-ss-server nära den pluggbara transporten Obfs4 i det anonyma Tor-nätverket. Protokollet skapades för att kringgå trafikcensurering i Kina ("Den stora kinesiska brandväggen") och gör det möjligt att effektivt dölja den trafik som dirigeras genom en annan server (trafiken är svår att identifiera tack vare den slumpmässiga fröklippen och simuleringen av ett kontinuerligt flöde).
För att proxyera förfrågningar används SOCKS5 — en proxy med stöd för SOCKS5 startas på det lokala systemet, som tunnlarar trafiken till en fjärrserver, där förfrågningarna faktiskt utförs. Trafiken mellan klienten och servern placeras i en krypterad tunnel (autentiserad kryptering stöds AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM och AEAD_AES_256_GCM), där dölja faktumet av skapandet av tuneln är det primära målet för Shadowsocks. Stöd för TCP- och UDP-tunnlar samt skapande av godtyckliga tunnlar som inte begränsas av SOCKS5 genom användning av plugins, liknande de pluggbara transporterna i Tor, stöds.
Källa: opennet.ru
