

Proxmox Virtual Environment 9.1 har släppts, en specialiserad Linux-distribution baserad på Debian GNU/Linux, som är inriktad på distribution och underhåll av virtuella servrar med hjälp av LXC och KVM, och kan fungera som ett alternativ till produkter som VMware vSphere, Microsoft Hyper-V och Citrix Hypervisor. Storleken på installations-ISO-filen är 1,7 GB.
Proxmox VE erbjuder verktyg för att distribuera ett helt färdigt system för industriell nivå av virtuella servrar med hantering via webgränssnitt, avsett för att hantera hundratals eller till och med tusentals virtuella maskiner. Distributionen har inbyggda verktyg för att organisera säkerhetskopiering av virtuella miljöer och tillgängligt stöd för klustring direkt ur lådan, inklusive möjlighet att migrera virtuella miljöer från en nod till en annan utan att stoppa arbetet. Bland funktionerna i webgränssnittet finns: stöd för en säker VNC-konsol; hantering av åtkomst till alla tillgängliga objekt (VM, lagring, noder osv.) baserat på roller; stöd för olika autentiseringsmetoder (MS ADS, LDAP, Linux PAM, Proxmox VE-autentisering).
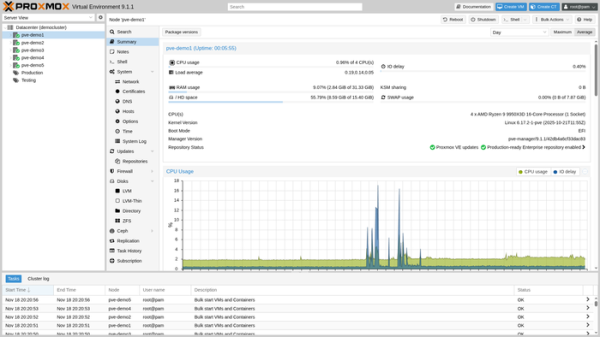
I den nya utgåvan:
- Synkronisering med Debian 13.2 paketbas har genomförts. Linux-kärnan har uppdaterats till version 6.17. Nya versioner av QEMU 10.1.2, LXC 6.0.5 och ZFS 2.3.4 har implementerats. Stöd för att skapa lagringsutrymme baserat på Ceph 19.2.3 (Squid) är tillgängligt.
- Möjligheten att skapa LXC-containrar från OCI (Open Container Initiative) bilder, som laddats upp manuellt eller från repository, har lagts till. Stöd för att skapa OCI-mallar för containrar, containrar med fullständigt systemomgivning och containrar för att köra enskilda applikationer.
- För containrar som kräver anslutning av en virtuell TPM-modul (Trusted Platform Module), har möjligheten att spara vTPM-tillstånd i qcow2-format implementerats. Denna möjlighet gör det möjligt att skapa snapshots virtuella maskiner med vTPM, till exempel för att köra gästsystem med nya versioner av Windows, med hjälp av filsystem baserat på NFS och CIFS.
- Verktyg för flexibel hantering av inbyggd virtualisering i gästsystem har tillhandahållits. En ny vCPU-flagg «nested-virt» har lagts till, som tillåter aktivering av inbyggd virtualisering ovanpå en vCPU-typ som helt eller delvis motsvarar specifikationerna (tillverkare och generation) av värd-CPU:n. Exempel på användning av inbyggd virtualisering inkluderar körning av inbäddade hypervisorer och användning av skyddsmekanismer för Windows baserade på virtualisering i gästsystem.
- I GUI:n har funktionen för att generera mer detaljerade rapporter för programvarudefinierade nätverksstackar (SDN, Software-Defined Networking) implementerats. Till exempel kan du se vilka nätverksbryggor och virtuella nätverk som gästsystemen är anslutna till, samt vilka IP- och MAC-adresser som används i EVPN-zoner.
- Inledande stöd för Intel TDX (Trusted Domain Extensions) mekanism för att kryptera gästsystemens RAM-minne har lagts till.
- Möjligheten till selektiv avstängning för vissa virtuella maskiner av KSM (Kernel Samepage Merging) mekanismen, som möjliggör deduplicering av likadana minnesområden, har lagts till.
Källa: opennet.ru
