

En lansering av den specialiserade webbläsaren Tor Browser 11.0.2 har presenterats, som fokuserar på att säkerställa anonymitet, säkerhet och integritet. Vid användning av Tor Browser dirigeras all trafik endast genom Tor-nätverket, och direkt åtkomst via den nuvarande systemanslutningen är inte möjlig, vilket förhindrar spårning av användarens verkliga IP-adress (vid eventuell hackning av webbläsaren kan angripare få åtkomst till systemets nätverksinställningar, så för att helt blockera eventuella läckor bör produkter som Whonix användas). Byggnaderna av Tor Browser är förberedda för Linux, Windows och macOS.
För att säkerställa ytterligare skydd ingår tillägget HTTPS Everywhere i Tor Browser, vilket möjliggör användning av kryptering av trafik på alla webbplatser där det är möjligt. För att minska hotet från angrepp som använder JavaScript och blockering av tillägg som standard levereras tillägget NoScript. För att bekämpa blockering och inspektion av trafik används alternativa transportmetoder. För att skydda mot specifika egenskaper som är känsliga för en viss besökare har API:erna WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices och screen.orientation stängts av eller begränsats, liksom telemetri instrumenten, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect" och libmdns har modifierats.
I den nya versionen har synkronisering genomförts med kodbasen för versionen Firefox 91.4.0, som åtgärdar 15 sårbarheter, varav 10 är märkta som kritiska. 7 av sårbarheterna orsakas av minneshanteringsproblem, såsom buffertöverskridningar och åtkomst till redan frigjorda minnesområden, och kan potentiellt leda till att angriparens kod körs när särskilt utformade sidor öppnas. Vissa ttf-teckensnitt som orsakade renderingproblem i användargränselementen i Fedora Linux har tagits bort i byggnaden för Linux-plattformen. Inställningen "network.proxy.allow_bypass", som styr aktiviteten av skydd mot felaktig användning av Proxy-API i tillägg, har stängts av. En ny gateway "deusexmachina" har aktiverats som standard för transporten obfs4.
Under tiden fortsätter historien om blockeringen av Tor i Ryssland. Roskomnadzor har ändrat mönstret för blockerade webbplatser i registret. domäner från «www.torproject.org» till «*.torproject.org» och utökade listan över IP-adresser som ska blockeras. På grund av ändringen har de flesta subdomäner av Tor-projektet blivit blockerade, inklusive blog.torproject.org, gettor.torproject.org och support.torproject.org. forum.torproject.net förblir tillgängligt, värd i Discourse-infrastrukturen. Delvis tillgängliga är gitlab.torproject.org och lists.torproject.org, som först blev otillgängliga, men sedan återställdes, troligen efter byte av IP-adresser (gitlab är nu pekad på värden gitlab-02.torproject.org).
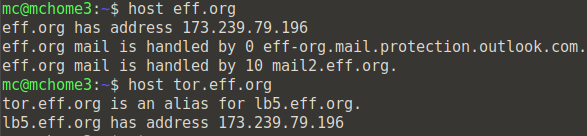
Samtidigt har blockeringar av gateways och noder i Tor-nätverket, samt värden ajax.aspnetcdn.com (Microsoft CDN) som används i transporten meek-asure, slutat märkas. Det verkar som att experiment med blockering av Tor-noder har upphört efter blockeringen av Tor-webbplatsen. En komplicerad situation gäller spegeln tor.eff.org, som fortsätter att fungera. Anledningen är att spegeln tor.eff.org är kopplad till samma IP-adress, som används för domänen eff.org av organisationen EFF (Electronic Frontier Foundation), så blockeringen av tor.eff.org skulle leda till en delvis blockering av den välkända människorättsorganisationens webbplats.
Dessutom kan nämnas publiceringen av en ny rapport om möjliga försök till attacker för att deanonymisera Tor-användare, kopplade till gruppen KAX17, som särskiljs av en specifik falsk kontakt-e-post i nodernas parametrar. Under september och oktober har Tor-projektet blockerat 570 potentiellt skadliga noder. Vid högsta punkt lyckades gruppen KAX17 få kontroll över 900 noder i Tor-nätverket, värd hos 50 olika leverantörer, vilket motsvarar ungefär 14% av det totala antalet reläer (för jämförelse, 2014 lyckades angripare få kontroll över nästan hälften av Tor-reläerna, och 2020 över 23,95% av utgående noder).
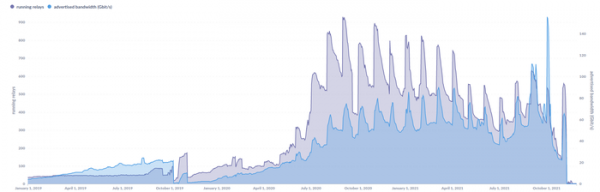
Att placera ett stort antal noder under kontroll av en och samma operatör möjliggör de-anonymisering av användare genom en Sybil-attack, som kan genomföras om angriparna har kontroll över den första och sista noden i anonymiseringskedjan. Den första noden i Tor-kedjan känner till användarens IP-adress, medan den sista känner till IP-adressen för den begärda resursen, vilket möjliggör de-anonymisering av förfrågan genom att lägga till en viss dold märkning i paketens rubriker på ingående nod, som förblir oförändrad genom hela anonymiseringskedjan, och analysera denna märkning på den utgående noden. Om det finns kontrollerade utgående noder kan angriparna också göra ändringar i okrypterad trafik, till exempel genom att ta bort omdirigeringar till HTTPS-versioner av webbplatser och avlyssna okrypterat innehåll.
Enligt företrädare för Tor-nätverket användes de flesta av de borttagna noderna i höstas bara som mellanliggande noder och hanterade inte inkommande och utgående förfrågningar. Vissa forskare påpekar att noderna tillhörde alla kategorier och att sannolikheten att hamna på en kontrollerad ingångsnod för gruppen KAX17 var 16%, medan sannolikheten för en utgångsnod var 5%. Men även om det är fallet, så uppskattas den totala sannolikheten att en användare samtidigt hamnar på en ingångs- och en utgångsnod från gruppen av 900 kontrollerade KAX17-noder till 0,8%. Det finns inga direkta bevis för att KAX17-noder har använts för att genomföra attacker, men sådana attacker kan potentiellt inte uteslutas.
Källa: opennet.ru
