

Google har publicerat en release av webbläsaren Chrome 122. Samtidigt finns en stabil utgåva av det fria projektet Chromium, som utgör basen för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användning av Googles logotyper, ett notifieringssystem vid krasch, moduler för att återge kopieringsskyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, konstant aktivering av Sandbox-isolering, leveransen av nycklar till Google API och möjligheten att skicka RLZ-parametrar vid sökning. För de som behöver mer tid för uppdateringar finns en separat version som stödjer Extended Stable och som underhålls i 8 veckor. Nästa utgivning av Chrome 123 är planerad till den 19 mars.
Huvudförändringar i Chrome 122:
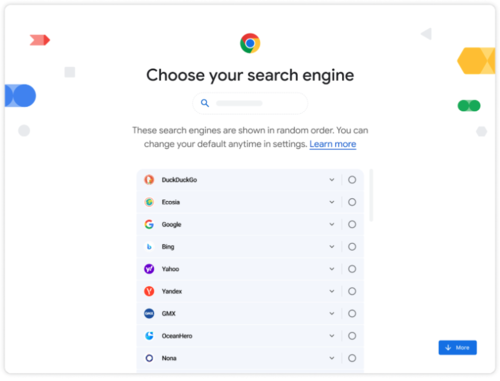
- I enlighet med kraven i den europeiska lagen DMA (Digital Markets Act) har en skärm för att välja sökmotorer lagts till i webbläsaren, vilken kommer att användas som standard. Det finns flera sökmotorer att välja mellan, tillgängliga i inställningarna "chrome://settings/search". Sökmotorerna i listan visas i slumpmässig ordning.

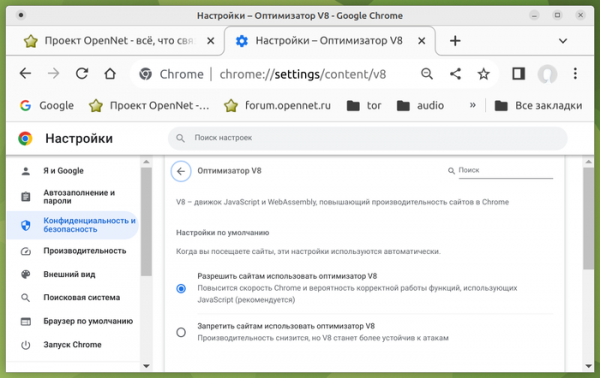
- En inställning har lagts till på sidan "chrome://settings/security" som möjliggör att JIT-optimerare i JavaScript-motorn V8 kan stängas av. Att stänga av JIT kan vara användbart för att öka säkerheten vid användning av potentiellt farliga webbläsarapplikationer genom att minska möjliga angreppsvägar.

- I Android-versionen har en funktion för att läsa text på webbsidan högt lagts till. Läs-läget kan aktiveras från rullgardinsmenyn och styras med vanliga uppspelningsknappar. Funktionen använder en extern tjänst och skickar en länk till servrar Google, som genomför talgenerering.
- De experimentella funktionerna som använder maskininlärning — en smart flikgruppningsläge, en generator för teman och en interaktiv assistent, som presenterades i pressmeddelandet för Chrome 121, fortsätter att testas.
- I läget för webbläsarskydd (Safe Browsing) har stöd för asynkront utförda externa kontroller införts, som inte blockerar nedladdningen av den kontrollerade sidan. Samtidigt utförs kontroller mot lokala listor fortfarande i synkront läge och sidan visas inte förrän de är avslutade, för att skydda användaren från att komma i kontakt med exploit-sidor. När det gäller phishing är det osannolikt att användaren hinner reagera på sidan innan den externa kontrollen är klar och varningen visas.
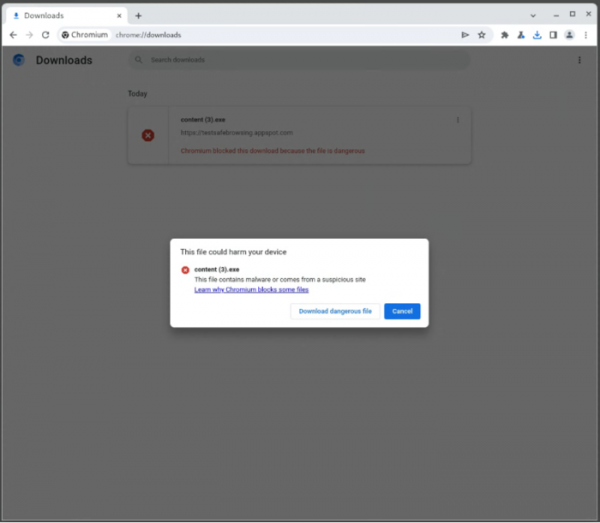
- Texten i varningarna har omarbetats och visas när man försöker ladda ner skadliga filer och för redan nedladdade filer i nedladdningshanteraren.

- Övergången till att ignorera händelsehanterare för «unload» har påbörjats, vilket inte tillåter effektiv användning av övergångs-cachen (BFCache - Back-forward cache), som tillhandahåller omedelbara övergångar när man använder knapparna «Tillbaka» och «Framåt» eller när man navigerar på tidigare visade sidor på den aktuella webbplatsen. Beteendet hos stationära Chrome kommer att närma sig mobila webbläsare, som i de flesta fall inte genererar händelsen «unload», och prioriterar övergångscaching. I Chrome 122 är hanteringen av händelsen «unload» avstängd för 1% av användarna.
- I autofyllsystemet för betalningsalternativ har möjligheten att spara autentiseringskoder (CVV/CVC) för lokala och serverkort lagts till. Koderna sparas efter att varningen har visats och efter användarens uttryckliga samtycke.
- Ett API för lagringsbuckets har lagts till, vilket ger ytterligare möjligheter för att hantera permanent lagring av data på användarens lokala system. Det nya API:et möjliggör lagring av data med uppdelning av lagringen i separata segment, associerade med API:erna IndexedDB och CacheStorage. Segmenten tas bort av webbläsaren oberoende av varandra, och användaren ges möjlighet att definiera prioriteringar som styr vilka segment som ska tas bort först. Denna organisation möjliggör att viktiga data lagras i segment med hög prioritet, medan sekundära data, som inte är kritiska att förlora, lagras med låg prioritet. På så sätt löses problemet med förlust av viktiga data i händelse av att tillgängliga gränser för lagringsstorlek, som tillhandahålls via API:erna IndexedDB och localStorage, överskrids.
- I API Async Clipboard har metoden read() fått en ny option "unsanitized" som används vid kopiering och klippning från urklipp. När denna option är aktiverad får applikationen oförändrat HTML-innehåll från urklippet utan rensning, normalisering eller ersättning av farliga konstruktioner (t.ex. omvandlas inte innehållet i blokket "").
- CSS-frågor "@container" kommer nu inte att aktiveras om ogiltiga funktionaliteter anges, till exempel kommer frågan "@container (width > 0px) or (unknown) {}" inte att fungera på grund av uttrycket "unknown".
- Det är nu tillåtet att definiera villkor i importreglerna "@import … supports(…)" i CSS. Om kontrollen misslyckas genomförs inte importen. Till exempel, för att ladda stilar när "animation-timeline" sätts till "auto", kan man ange '@import "scroll-driven-animations.css" supports(animation-timeline: auto);'.
- Logiken för behandling av pseudo-elementet "::backdrop" har ändrats i CSS enligt kraven i den uppdaterade specifikationen. Det är nuverksamt i det ursprungliga elementet (tidigare ärvde "::backdrop" inte värden från andra element, vilket hindrade åtkomst till egenskaper definierade i rot-elementet).
- Effekten av metoden dataTransfer.clearData() är begränsad till textobjekt, dvs. denna metod kan inte längre användas för File-objekt.
- En ny funktion drawingBufferStorage har lagts till i WebGL, vilket gör det möjligt att ställa in pixelformatet för ritbufferten, vilket ger möjlighet att direkt avbilda innehåll med mer än 8 bitar per färgkanal och undvika överflödiga kopieringsoperationer som krävdes för att konvertera till det standardanvända pixelformatet.
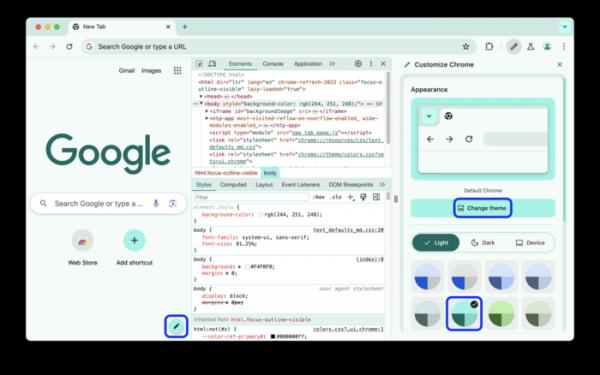
- Förbättringar har gjorts i verktygen för webb utvecklare. Stöd har lagts till för att ändra färgdesign och följa stilen som definierats i det valda tema i webbläsaren.

Funktionerna i panelen för prestandaanalys har utökats, där stödet för att spara körningsintervall (segment på tidslinjen) har tillkommit samt växling mellan dem.
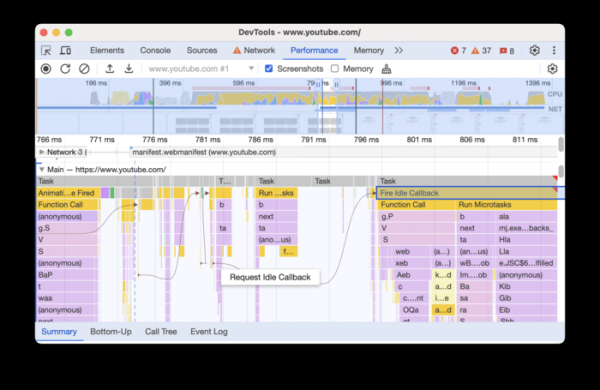
I huvudspåret (Performance > Main) har visningen av händelseinitiatorer och deras tydliga samband med de händelser som de orsakar lagts till.

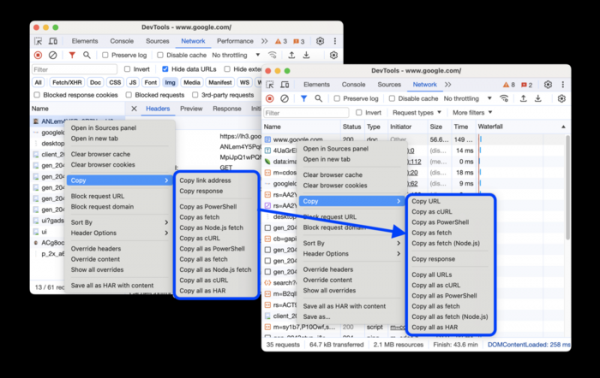
I analyspanelen för nätverksaktivitet visas orsakerna till begärans utförandestatus i kolumnen för status. Kontextmenyn för att kopiera länkar eller innehåll från begäran har omarbetats.
Utöver nyheterna och buggfixarna i den nya versionen har 12 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Kritiskt allvarliga problem som gör det möjligt att kringgå alla nivåer av webbläsarsäkerhet och köra kod på systemet utanför sandbox-miljöer har inte upptäckts. Inom ramen för belöningsprogrammet för att upptäcka sårbarheter har Google betalat ut 8 belöningar som sammanlagt uppgår till 28 000 USD (en belöning på $8000, $7000, $5000, $3000 och $2000, samt tre belöningar på $1000). De största belöningarna har tilldelats för fel i webbplatsisoleringsimplementeringen, upptäckten av buffertöverskridning i Blink-motorn och åtkomst till redan frigjord minne (Use-after-free) i Mojo-biblioteket.
Källa: opennet.ru
