

Google har släppt version 123 av webbläsaren Chrome. Samtidigt finns det en stabil version av det fria projektet Chromium, som utgör grunden för Chrome. Chrome skiljer sig från Chromium genom användning av Googles logotyper, en system för att skicka meddelanden vid krasch, moduler för uppspelning av skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, ständig aktivering av Sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdatering finns en särskild version, Extended Stable, som stöds i 8 veckor. Nästa version av Chrome, 124, är planerad till den 16 april.
Huvudförändringar i Chrome 123:
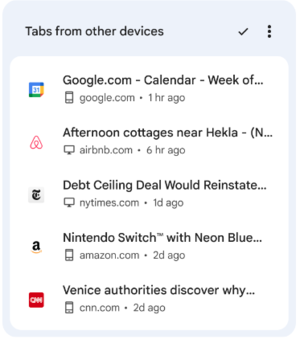
- På sidan som visas vid öppningen av en ny flik har en ny sektion lagts till där länkar från flikar som nyligen öppnats på andra enheter kopplade till samma Google-konto visas.

- Stöd för kodning av innehåll med hjälp av komprimeringsalgoritmen Zstandard (zstd) har lagts till, förutom de tidigare stödja algoritmerna gzip, brotli och deflate.
- Implementeringen av den fria videokodeken Theora, skapad av Xiph.org Foundation baserad på VP3-kodeken och som har stöddes i Firefox och Chrome sedan 2009, har tagits bort. Anledningen till att stödet för Theora upphör är att man har uttryckt oro för att dess komplexa logik för tolkning av binära data och dekodning av strömmar kan innehålla sårbarheter, liknande de senaste kritiska problemen med VP8-kodaren. Utvecklarna anser att de ökande 0-dagarsattackerna på mediekodekar innebär att säkerhetsriskerna överväger efterfrågan på Theora, som nästan inte används i praktiken, men fortfarande är ett betydande mål för potentiella attacker.
- Det fortsätter att successivt öka andelen användare för vilka tredjepartscookies, som ställs in vid besök på webbplatser som skiljer sig från domänen för den aktuella sidan, har inaktiverats. Sådana cookies används för att spåra användarens rörelser mellan webbplatser i koden för annonsnätverk, sociala mediers widgets och system för webbanalys. Förändringarna framdrivs inom ramen för initiativet Privacy Sandbox, som syftar till att uppnå en balans mellan användarnas behov av att bevara sekretess och annonsnätverks och webbplatsers önskan att spåra besökarens preferenser. Inaktiveringen av tredjepartscookies planeras gradvis utvidgas och nå 100% under det tredje kvartalet 2024. För att inaktivera detta utan att vänta på externa förändringar finns en inställning "chrome://flags/#test-third-party-cookie-phaseout".
- För en liten procentandel av användarna i USA har stödet för funktioner som använder maskininlärning – smart flikgruppering, temagenerator och interaktiv assistent som beskrivits i meddelandet om Chrome 121 – aktiverats. För system med centraliserad konfigurationshantering kan administratören aktivera AI-verktyg på policy-nivå utan att behöva aktivera experimentellt läge.
- I tjänsten för synkronisering av inställningar, historik och bokmärken (Chrome Sync) har stödet för versioner före Chrome 82 avbrutits.
- Vid aktivering av den avancerade webbläsarskyddet (Safe Browsing > Enhanced protection) skickas information till Google om sidor som gör förfrågningar om utökade behörigheter (dessa sidor kontrolleras mot en extern databas med skadligt innehåll och vid en matchning visas en omedelbar varning för användaren). Dessutom aktiveras skickandet av telemetri om användarens avbrytande av varningar som visas före öppnandet av sidor som Google har svartlistat.
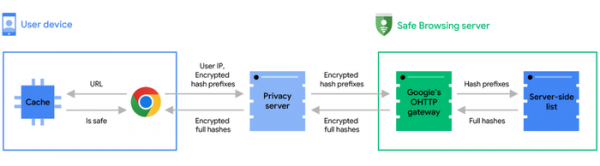
- Google har publicerat en artikel som förklarar metoderna som används för att kontrollera säkerheten hos sidor som öppnas av användaren, baserat på en databas med skadligt innehåll som finns på externa servern. För att bevara sekretess vid kontroll av användaröppnade URL:er överförs inte fullständiga hashvärden av URL:erna till Google, utan endast prefixet med de första 4 byte av hashen. servern Denna prefix kontrolleras i databasen för skadliga sidor, och om en överensstämmelse finns returneras listan med de fullständiga hash-värdena som motsvarar prefixet till användarens webbläsare, där den slutgiltiga verifikationen med det fullständiga 32-byte hash-värdet av URL:en redan sker. För att utesluta kopplingen av förfrågan med användarens IP-adress dirigeras hash-prefixet först till en mellanliggande proxy, som i sitt namn vidarebefordrar förfrågan till servern för Safe Browsing-systemet.

- Varningar har aktiverats i konsolen för webbutvecklarens verktyg när sidan skickar en förfrågan till det interna nätverket (192.168.x.x, 10.x.x.x osv.), om sådana förfrågningar görs utanför en säker kontext och inte genomgått en förhandsgranskning. Innan den faktiska förfrågan som initierats av webbplatsen skickas till en resurs i det interna nätverket, kommer webbläsaren först att skicka en testförfrågan och kontrollera om servern returnerar HTTP-rubriken "Access-Control-Allow-Private-Network: true", vilket tillåter åtkomst till intranätet. Om åtkomst inte tillåts innebär det ett försök till olegitim åtkomst till en intern tjänst, vilket kan vara ett tecken på ett försök att genomföra en attack via webbläsaren på resurser i det lokala nätverket (till exempel kan angriparen injicera en förfrågan till webbadministrering av en hemroutrar, såsom " "). I Chrome-version 130 planeras varningen att bytas ut mot ett felmeddelande och blockera förfrågningar som inte klarar granskningen.
- I Chrome för Android och iOS har möjligheten lagts till för att fortsätta surfa på webbplatser som tidigare öppnats på andra enheter kopplade till samma Google-konto.
- I Chrome för Android har metoden för lagring av lokala lösenord som inte synkroniseras med andra enheter ändrats. Tidigare lagrades lokala lösenord i Chrome-profilen, men nu kommer de att flyttas till lösenordslagringen som tillhandahålls av Google Play-tjänster, vilket redan används för att lagra lösenordet för Google-kontot. I Chrome 123 aktiverades det nya lagringsläget för användare utan lokala lösenord, och i version 124 kommer det att tillämpas på användare med lokala lösenord.
- Ett API för statisk routning av ServiceWorker har lagts till, vilket möjliggör att utesluta körning av JavaScript och fånga upp resurser med ServiceWorkern när resurser begärs enligt specificerade villkor. Med andra ord tillåter API:et att definiera hur vissa resurser ska laddas och att inaktivera anrop av ServiceWorkern för resurser som kan hämtas från cachen eller laddas direkt. Som kännetecken för beslutet kan URL-mönster, begärningsmetoder, innehållstyper (dokument, inbäddning, typsnitt, video, etc.) och exekveringsstatus (
- I CSS har funktionen light-dark() lagts till för att anpassa färgschemat efter inställningarna för ljus eller mörk läge. I funktionen kan två värden anges som väljs beroende på ljus- eller mörkläget. Till exempel "background-color: light-dark(lime, green);".
- API:et Long Animation Frames har lagts till för att diagnostisera webbplatsens användargränssnittsrespons och identifiera flaskhalsar under rendering.
- Stödet för värdet "picture-in-picture" har lagts till i medieförfrågan "display-mode", vilket möjliggör skapande av CSS-regler som endast används när webapplikationen visas i "bild-i-bild"-läge. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- I CSS-egenskapen "align-content" har möjligheten att arbeta med blockcontainrar och tabellceller implementerats. Till exempel kan "display: block", "display: list-item", "display: table-cell" nu justeras med "align-content".
- CSS-egenskapen "field-sizing" har lagts till, vilket gör att storleken på formulärelementen kan bero på deras innehåll, till exempel för automatisk ökning av storleken på en textruta när data matas in.
- I JavaScript-gränssnittet NavigationActivation har parametern navigation.activation lagts till, som reflekterar dokumentets aktiveringsstatus (till exempel kan man avgöra om dokumentet har återställts från cache efter att användaren har tryckt på knappen för navigering "framåt" eller "bakåt"). Parametern kan användas för att anpassa sidinnehållet beroende på hur användaren har kommit dit, till exempel kan en annan animation visas om användaren kom från startsidan.
- Förbättringar har gjorts i verktygen för webbutvecklare.
Förutom nya funktioner och buggfixar i den nya versionen har 12 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som skulle kunna kringgå alla skyddsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön har upptäckts. Inom ramen för programmet för belöningar för att upptäcka sårbarheter har Google betalat ut 7 belöningar på totalt 22 000 dollar (en belöning på $10 000, $4 000, $3 000 och $1 000, samt två belöningar à $2 000). Storleken på en av belöningarna har ännu inte fastställts.
Källa: opennet.ru
