

Google har publicerat en release av webbläsaren Chrome 127. Samtidigt finns en stabil version av det fria projektet Chromium, som ligger till grund för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Googles logotyper, närvaron av ett system för att skicka meddelanden vid krasch, moduler för uppspelning av skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, konstant aktivering av Sandbox-isolering, leverans av nycklar för Google API och vidarebefordran av RLZ-parametrar vid sökningar. För de som behöver mer tid för att uppdatera finns det en separat stödversion, Extended Stable, som hålls i 8 veckor. Nästa version, Chrome 128, är planerad till den 20 augusti.
Huvudsakliga ändringar i Chrome 127:
- I inkognitoläge är funktionen "HTTPS-First" som standard aktiverad och utför automatisk omdirigering av HTTP-förfrågningar till HTTPS. För att säkerställa funktionalitet med webbplatser som inte stöder HTTPS implementeras en fallback till HTTP om begäran inte kan utföras över HTTPS efter omdirigering eller om det uppstår problem med certifikat. Vid försök att öppna en webbplats via HTTP visas ett särskilt varningsmeddelande.
- I det inbyggda lagret för rotcertifikat (Chrome Root Store) har man beslutat att inte längre lita på certifikatutfärdaren Entrust på grund av flera överträdelser av krav för certifikatutfärdare, inklusive bristande svarstider på problematiska certifikat, fördröjning av certifikatåterkallelser, bristande hantering av incidentrapporter och brott mot regler vid utfärdande TLS-certifikat av EV-nivå (Extended Validation), som kräver verifiering av dokument om domänens ägande och bekräftelse av resursens ägare. På grund av bristen på åtgärder för att åtgärda identifierade brister kommer TLS-certifikat utfärdade av Entrust efter den 31 oktober 2024 att betraktas som opålitliga i Chrome. Certifikat utfärdade före den 31 oktober kommer fortsätta att betraktas som normala.
- Processen för gradvis avveckling av stöd för den andra versionen av Chrome-manifestet har inletts. Det definierar funktioner och resurser som är tillgängliga för tillägg skrivna med hjälp av WebExtensions API:er. Avstängning av tillägg som använder den andra versionen av manifestet påverkar för närvarande endast en del av användarna av Chrome-testversioner (inte stabila versioner). Den fullständiga migrationen till den tredje versionen av manifestet planeras att vara klar senast juni 2025.
- När den utökade skyddet för webbläsaren (Safe Browsing > Enhanced protection) är aktiverat, skickas information till servrar Google om användarnas besökta sidor, om dessa sidor använder API:er för att initiera vibrationer (Vibration) eller helt kontrollera musen (PointerLock) och tangentbordet (Keyboard). Om den öppnade sidan finns på svarta listan visas en varning för användaren och funktionerna i de angivna API:erna inaktiveras.
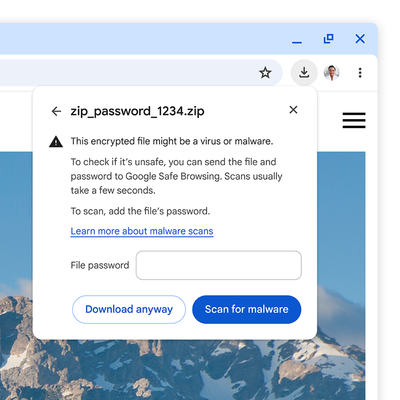
- Sammanfattningen av arbetet med att modernisera kontrollen av laddade filer under den utökade skyddet för webbläsaren (Safe Browsing > Enhanced protection) har genomförts. I detta läge skickas körbara filer och misstänkta arkivfiler till Googles servrar för att kontrolleras för virus och skadlig programvara. För att kontrollera säkerheten för laddade krypterade arkiv (.zip, .7z och .rar) kommer webbläsaren att begära lösenordet för att dekryptera arkivet. Användaren kan välja att avstå från kontrollen eller ange lösenordet, varefter webbläsaren skickar filen med lösenordet för kontroll till Googles servrar. I det standardläge (inte utökat) av Safe Browsing kommer en begäran om lösenord också att visas, men istället för att skicka innehållet i arkivet till Googles servrar för kontroll kommer endast metadata och hashvärden för filerna i arkivet att skickas. Mer påtagliga varningar för nedladdning av farliga filer har införts, vilka visas under den övre panelen istället för i den nedre panelen.

- En föreslagen initial implementering av specifikationen för Private Network Access begränsar möjligheten att ladda resurser från offentliga webbplatser som länkar till värdar i det interna nätverket (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8, etc.). Laddning av sådana resurser tillåts nu endast när sidan öppnas i en säker kontext (via HTTPS). I framtiden planeras en fullständig begränsning av möjligheten till okontrollerad tillgång till interna intranet-subnät från sidor som öppnas från offentliga webbplatser, eftersom sådana förfrågningar används av illvilliga aktörer för att genomföra CSRF-attacker på routrar, accesspunkter, skrivare, företags webgränssnitt och andra enheter och tjänster som endast accepterar förfrågningar från det lokala nätverket. Experiment kring blockering inleddes redan 2022 i Chrome 98, men på grund av upptäckta sårbarheter sköts blockeringen upp.
- I läget 'Origin trials' har en experimentell blockering av åtkomst till IP 0.0.0.0 implementerats, eftersom denna IP kan användas för att kringgå blockeringen av åtkomst till IP 127.0.0.1 (localhost) på plattformarna Linux och macOS.
- I versionen för Android-plattformen har gränssnittet för koppling till Google-kontot och synkronisering av data, såsom sparade lösenord och bokmärken, förenklats. Synkroniseringen är nu integrerad med inloggningen till kontot och presenteras inte som en separat funktion i inställningarna.
- I versionen för Android-plattformen har gränssnittet för lösenordshantering uppdaterats. Användare som har kopplat sig till sitt Google-konto men inte aktiverat synkronisering får möjlighet att spara och använda lösenord kopplade till Google-kontot.
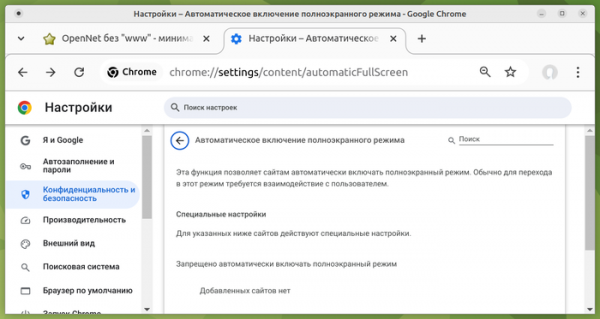
- En inställning för "Automatisk aktivering av helskärmsläge" (Automatic Fullscreen, chrome://settings/content/automaticFullScreen) har lagts till, vilket gör det möjligt för webbplatser att automatiskt aktivera helskärmsläge med metoden Element.requestFullscreen() utan användarens bekräftelse, samt ge möjlighet att visa webbläsardialoger utan att lämna helskärmsläget. Som standard är inställningen avstängd och kan aktiveras för specifika webbplatser och webbapplikationer. I kombination med API för fönsterhantering och inställningar för popup-meddelanden (chrome://settings/content/popups) förenklar den nya funktionen användningen av möjligheter som att öppna ett popup-fönster på fullskärm på en annan skärm, visa helskärmsinnehåll på alla skärmar eller på en extra skärm, samt växla mellan helskärmsinnehåll på en skärm till en annan.

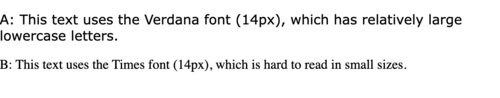
- En CSS-egenskap för font-size-adjust har lagts till, vilket möjliggör att ändra storleken på gemener i förhållande till storleken på versaler som anges via egenskapen "font-size", vilket kan vara användbart för att bevara en acceptabel läsbarhetsnivå i situationer där en reservtypsnitt används när det primära typsnittet inte är tillgängligt. Typsnitt med olika förhållanden mellan höjd på gemener och typsnittsstorlek har betydligt olika teckenstorlek, vilket till exempel kan göra text svår att läsa om Verdana byts ut mot Times.

- I API:et för statisk ruttning av Service Workers (Service Worker Static Routing), vilket möjliggör att specificera hur vissa resurser ska laddas och inaktivera anropet av Service Worker för resurser som kan hämtas från cache eller laddas direkt, har möjligheten att använda den logiska operationen "not" för att invertera matchningsvillkoren för förfrågningar lagts till.
- Överföring av aktiveringshändelser, som genereras när användaren interagerar med innehåll i ett fönster som öppnats i läget "bild-i-bild" (picture-in-picture), till det överordnade fönstret för detta läge har säkerställts. Ändringen gör det möjligt att använda API:et för användaraktivering (navigator.userActivation) på huvud sidan, från vilken fönstret "bild-i-bild" öppnades, för att fastställa användarens interaktion med detta fönster (till exempel kan det avgöras om användaren klickade med musen i fönstret "bild-i-bild" eller om sidan bara har laddats och förblir oansenlig).
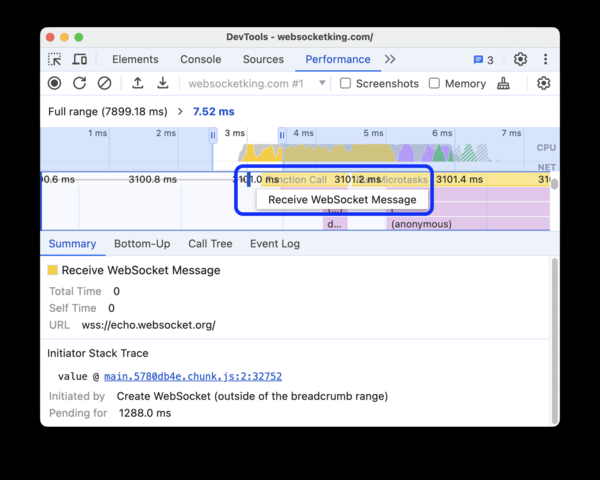
- Förbättringar har gjorts av verktygen för webbutvecklare. När du granskar CSS-stilar har länkar lagts till de relevanta positionerna i dokumentet som CSS-egenskaperna för visning av element hänvisar till, kopplade till platsen för andra element (CSS Anchor Positioning). När du granskar HTML-koden har länkar lagts till de mål som anges av attributet "popovertarget". I panelen för inspektion av nätverksaktivitet har en ny förinställning för simulerad åtkomsthastighet, "Fast 4G", lagts till (den tidigare förinställningen "Fast 3G" har bytt namn till "Slow 4G" och "Slow 3G" till "3G"). I panelen för prestandaanalys, under spårning, visas information om händelser för sändning och mottagning av meddelanden via WebSocket.

Förutom nyheterna och buggfixarna har 24 sårbarheter åtgärdats i den nya versionen. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Fem problem har tilldelats hög prioritet. Inga kritiska problem som gör det möjligt att kringgå alla nivåer av webbläsarsäkerhet och köra kod i systemet utanför sandlådemiljön har upptäckts. Inom ramen för programmet för belöning av upptäckta sårbarheter har Google betalat ut 16 priser i den aktuella versionen, med ett totalt belopp på 47 500 USD (ett pris på $11 000, $5 000, $3 000 och $500, två priser på $8 000, tre priser på $2 000). Storleken på 6 belöningar har ännu inte fastställts.

Källa: opennet.ru
