

Google har publicerat en version av webbläsaren Chrome 128. Samtidigt finns en stabil version av det fria projektet Chromium, som är grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom att den använder Googles logotyper, har ett system för att skicka meddelanden vid krascher, moduler för att spela upp DRM-skyddat video-content, automatiska uppdateringar, ständig Sandbox-isolering, tillgång till Google API-nycklar, samt överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdatering, finns en separat stödd utökad stabil version som är kvar i 8 veckor. Nästa version av Chrome 129 är planerad till den 17 september.
Huvudsakliga förändringar i Chrome 128:
- Sökning i webbhistorik har möjliggjorts genom att ta hänsyn till innehållet på besökta sidor, inte bara URL:er och rubriker. För närvarande är denna funktion endast tillgänglig för engelsktalande användare i USA. Innehållssökningsfunktionen är implementerad med hjälp av ett maskininlärningssystem från Google, för vilket relevanta data kan skickas till servrar Google (denna sändning kan stängas av i inställningarna).
- En ny JSON-parser har aktiverats, omskriven från C++ till Rust, som erbjuder högre säkerhet genom att minska risken för minnesfel. Det noteras att övergången till den nya parsern kan leda till att vissa felaktiga JSON-innehåll kan sluta att tolkas, men den löser även problem med felaktig JSON som tidigare orsakade krasch, och nu istället resulterar i en felkod.
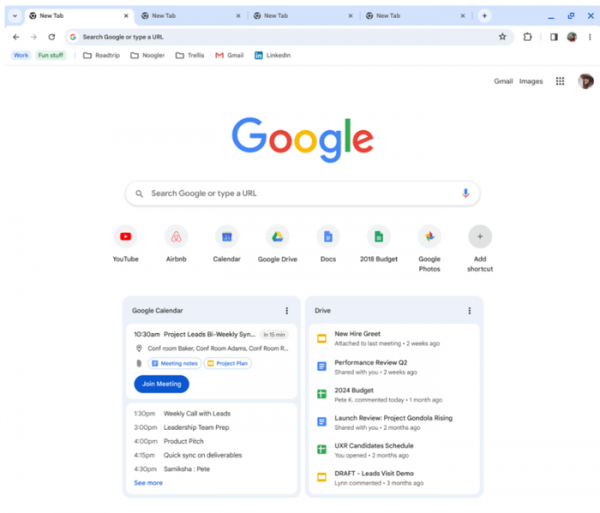
- En sektion med data från Google Kalender har lagts till på sidan som visas när en ny flik öppnas, vilket gör det möjligt att enkelt hålla koll på kommande möten och evenemang.

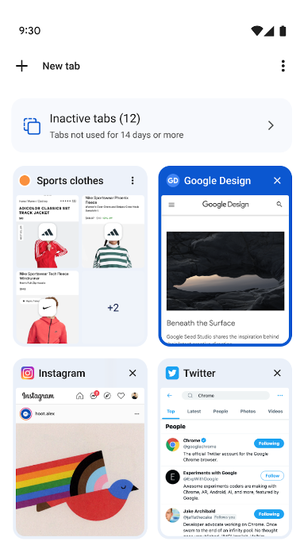
- I Chrome för Android har en ny sektion lagts till i gränssnittet för flikbyte, där inaktiva flikar som varit öppna mer än 60 dagar automatiskt flyttas. Det finns möjlighet att stänga alla gamla flikar på en gång. Som standard är den nya funktionen aktiverad för 1 % av användarna.

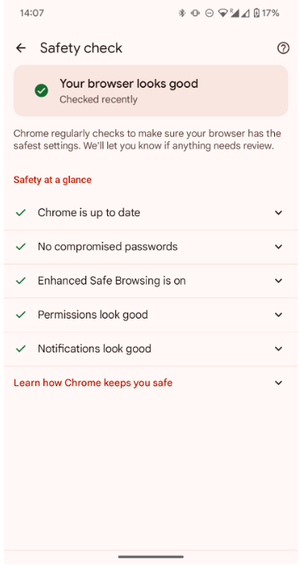
- I Chrome för Android har stöd för säkerhetskontroller (Safety Check) lagts till, som periodiskt kontrollerar om det finns problem i webbläsaren och informerar användaren om några hot som kräver uppmärksamhet. Dessutom har utformningen av sidan för Safety Check i inställningarna ändrats (chrome://settings/safetyCheck).

- I komponenten WebView i Chrome för Android har stödet för teknologin CHIPS (Cookies Having Independent Partitioned State), som utvecklas inom ramen för initiativet Privacy Sandbox och som gör det möjligt att isolera cookies relaterade till domän första nivån, med hjälp av attributet "Partitioned" inaktiverats temporärt. Anledningen till avstängningen var problem med att få åtkomst till de sektionerade cookies via API:t CookieManager som tillhandahålls av Android-plattformen.
- I centralt hanterade system har administratören möjlighet att skapa egna snabbadresser genom adressfältet (man kan skapa en genväg "@namn" för att söka på en specifik webbplats), samt hantera odekrypterade lösenord i den inbyggda lösenordshanteraren (till exempel kan man ställa in så att sådana lösenord tas bort om de kvarstår efter migrering till en annan enhet med hjälp av tredjepartsprogramvara).
- I versionen för Chrome OS har stöd för mekanismen för att köra fristående webbläsarapplikationer IWA (Isolated Web Apps) lagts till, vilket utökar PWA (Progressive Web Apps) genom att tillämpa striktare isolering av applikationen vid eventuell serverkompromettering. Isoleringen uppnås genom att paketet med applikationen certifieras med en digital signatur som skyddar mot förändringar av paketet av tredje part, vilket gör att applikationen kan distribueras via externa kanaler utan att behöva upprätthålla sin egen server.
- CSS-egenskapen position-try-options har döpts om till position-try-fallbacks, i enlighet med rekommendationen från CSS-arbetsgruppen (CSS working group), eftersom ordet "options" kan vara missvisande och inte reflekterar den verkliga naturen av egenskapen.
- I HTML-elementet , som låter koppla en annotering till texten som visas ovanför, nedanför eller bredvid texten, exempelvis för att klargöra uttal eller betydelse av hieroglyfer, har möjligheten till synkronisering av radbrytningar vid omfördelning av långa grundtext och annoteringar, som inte får plats på en rad och tidigare bröts upp separat, lagts till. CSS-egenskapen ruby-align har också lagts till för att styra justeringen av grundtexten och annoteringen.
- Metoden Promise.try() har lagts till, vilket möjliggör omvandling av resultatet av alla callback-anrop till en Promise för att förenkla felhanteringen vid utförande av funktioner, både asynkront och synkront.
- I PointerEvent-gränssnittet har en ny egenskap PointerEvent.deviceProperties lagts till, vilket möjliggör separat identifiering av olika digitala pennor som används med grafiska ritplattor (till exempel kan en egen färg och form för pennan tilldelas för varje enhet).
- Implementeringen av CSS-egenskapen zoom har anpassats till specifikationen, vilket gör att man kan minska eller öka skalan för enskilda element.
- I "Origin trials"-läget har experimentellt stöd för API:et Digital Credentials implementerats, vilket gör att webbplatser kan begära nödvändiga identifieringsuppgifter från mobilplånboksapplikationer, med hjälp av den på Android tillhandahållna IdentityCredential CredMan-systemet.
- Experimentellt stöd för subgrupper har lagts till i WebGPU, vilket möjliggör användning av SIMD-principen (Single instruction, multiple data) för att parallellisera beräkningar.
- En experimentell möjlighet att blockera åtkomst till IP 0.0.0.0 har implementerats för att förhindra attacker på lokala tjänster.
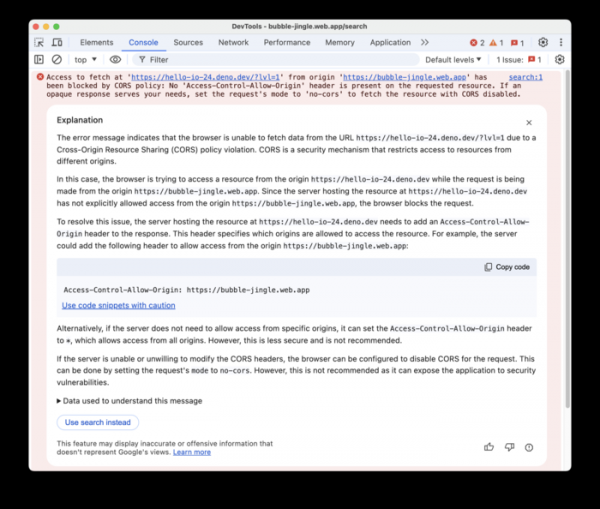
- Förbättringar har gjorts i verktygen för webbdeveloper. I animationsinspektionspanelen har möjligheten att fånga animationer och redigera nyckelrutor i realtid lagts till. Möjligheterna i panelen för prestandaanalys har också betydligt utökats. Möjligheten att visa förklaringar om innehållet i fel, som genereras med hjälp av den stora AI-språkmodellen Gemini, har aktiverats för de flesta europeiska länder i webbkonsolen.

Förutom nyheter och buggfixar har den nya versionen åtgärdat 38 sårbarheter. Många av sårbarheterna upptäcktes genom automatiserad testning med verktyg som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Sju problem har klassificerats med hög risk. Inga kritiska problem som möjliggör att kringgå alla skyddsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön har upptäckts. Inom ramen för belöningsprogrammet för upptäckta sårbarheter för den aktuella versionen har Google betalat ut 20 priser som totalt uppgår till 95 000 USD (med priser på $36 000, $10 000, $5 000 och $2 000; två priser på $11 000, $7 000 och $500; samt fyra priser på $1 000). Storleken på fem belöningar är för närvarande inte fastställd.
Källa: opennet.ru
