

Google har släppt en version av webbläsaren Chrome 131. Samtidigt finns det en stabil utgåva av det fria projektet Chromium, som utgör grunden för Chrome. Chrome-browsen skiljer sig från Chromium genom användning av Google-logotyper, en notifieringssystem vid krasch, moduler för att spela upp kopieringsskyddat videoinnehåll (DRM), automatisk installation av uppdateringar, konstant aktivering av Sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För dem som behöver mer tid för uppdatering, stöds en separat gren av Extended Stable under 8 veckor. Nästa utgivning av Chrome 132 är planerad till den 14 januari.
Huvudsakliga ändringar i Chrome 131:
- PDF-läsaren har fått förbättrade möjligheter att känna igen text i skannade PDF-dokument som har text i bildformat. Texten känner igen på den lokala systemet med hjälp av en inbyggd optisk teckenigenkänning (OCR) motor som är baserad på maskininlärning. Till skillnad från tidigare versioner konverteras skannade dokument nu automatiskt till en textrepresentation där funktioner som markering, sökning och kopiering till urklipp är tillgängliga.
- Möjligheten att aktivera utökade kontroller i minnesdistributionssystemet PartitionAlloc har presenterats, vilket gör att sårbarheter som orsakas av åtkomst till redan frigjorda minnesområden (use-after-free) kan blockeras. Som standard är dessa kontroller avstängda på grund av potentiella negativa effekter på prestanda. Men för implementationer där säkerhet är viktigare än prestanda erbjuds nu specifika företagsriktlinjer för att aktivera det extra skyddet.
- I den inbyggda lagringen av röttercertifikat (Chrome Root Store) har förtroendet för certifikatutfärdaren Entrust upphört på grund av flera överträdelser av krav på certifikatutfärdare, bristande tidsramar för att reagera på problematiska certifikat, dröjsmål med återkallande av certifikat, felaktig rapportering av incidenter och bristande följsamhet till regler vid utfärdande. TLS-certifikat EV (Extended Validation) nivåer, som kräver verifiering av dokumentation för domänägande och bekräftelse av resursägaren. På grund av bristande åtgärder för att åtgärda identifierade brister, uppfattas TLS-certifikat utfärdade av Entrust efter 11 november 2024 som otillförlitliga i Chrome. Certifikat utfärdade före 11 november fortsätter att uppfattas som normala.
- I Android-versionen har funktionen för att ansluta tredjepartsleverantörer för automatisk ifyllning av formulär och lösenordssparande, som inte är kopplad till API:et för tillgänglighet, lagts till.
- I Android-versionen har anslutningen till Google-kontot och hanteringen av datasykronisering mellan olika webbläsare förenklats. Sykronisering presenteras inte längre som en separat funktion i inställningarna utan har förenats med funktionen för att ansluta till Google-kontot, vilket gör att information som lösenord och bokmärken kan användas och sparas i Google Account.
- En gradvis aktivering av den nya energisparläget (Energy saver) har inletts bland användarna, där flikar som konsumerar mycket CPU-resurser automatiskt fryses, förutsatt att de inte spelar ljud och är dolda i mer än 5 minuter. Undantag görs endast för flikar relaterade till hantering av externa enheter eller videokonferenser (dessa flikar identifieras baserat på åtkomst till API:er för USB, Bluetooth, kameror, inmatningsenheter och mikrofoner, samt organisering av kommunikationskanaler med RTCDataChannel eller MediaStreamTrack). För att styra aktiveringen av autofrysning kan inställningen "chrome://flags/#freezing-on-energy-saver" användas.
- Experimentella minnesbesparande lägen (Memory saver) – Moderate, Balanced och Maximum har lagts till, vilket möjliggör valet av metoden för att frigöra minne från inaktiva flikar. I läget Moderate deaktiveras flikens minne endast vid brist på systemminne, i läget Maximum deaktiveras flikarna kort efter att de blivit inaktiva, medan i läget Balanced deaktiveras inaktiva flikar med hänsyn till det lediga minnet i systemet.
- Ytterligare inställningar har lagts till som rör prestanda, till exempel möjligheten att specificera webbplatser som alltid förblir aktiva (utan att påverka bakgrundsarbetet), välja metod för visuell indikation av inaktiverade flikar och visa minnesanvändning i pop-up förhandsgranskningar av flikar.
- Verktyget "Performance Detection" har lagts till, vilket identifierar potentiella prestandaproblem för de visade sidorna och ger ett meddelande med rekommendationer för att lösa problemet med ett klick. Till exempel kan webbläsaren föreslå att inaktivera andra flikar som använder mycket resurser för att snabba upp den aktuella fliken.
- I TLS 1.3 och QUIC har algoritmen för nyckelinkapsling (KEM, Key Encapsulation Mechanism) "X25519Kyber768", som är kvantmotståndskraftig, översatts till att använda den slutgiltiga specifikationen ML-KEM (CRYSTALS-Kyber), som standardiserats av den amerikanska nationella standard- och teknikmyndigheten (NIST). X25519Kyber768 är en kombination av X25519 ECDH och algoritmen ML-KEM som använder kryptografiska metoder baserade på att lösa problem i gitterteori, där lösningstiden inte skiljer sig mellan vanliga och kvantdatorer.
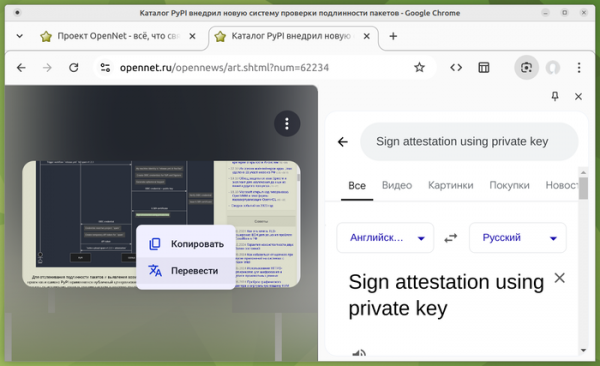
- I bildsökfunktionen via Google Lens, tillgänglig genom kontextmenyn, har stöd för överlagrad översättning till ett annat språk lagts till (den översatta texten visas ovanpå den ursprungliga texten på bilden).

- API Direct Sockets har lagts till, vilket gör det möjligt att upprätta direkta TCP- och UDP-anslutningar till externa system samt skapa lyssnande sockets för att ta emot anslutningar. Vid första försöket att ansluta till en ny värd visas en begäran för användaren att bekräfta operationen. Behovet av att lägga till det nya API:t förklaras av att interagera med nätverksenheter som använder egna protokoll som fungerar ovanpå TCP och UDP och inte stöder interaktion via HTTPS eller WebSockets.
- I läget "Origin trials" har API Summarizer implementerats för att sammanfatta text (kortfattad redogörelse för innebörden) med hjälp av en stor språkmodell.
- I läget "Origin trials" har API Playout Statistics lagts till, vilket definierar gränssnittet AudioContext.playoutStats för att få statistik om kvalitet och fördröjningar vid ljuduppspelning via API WebAudio.
- För att skydda mot missbruk har ett bekräftelsemeddelande lagts till vid användning av webbplatsens API Keyboard Lock och Pointer Lock, vilket ger ytterligare kontroll över tangentbord och mus (till exempel kan den vanliga musikonen döljas och egen musrörelsehantering säkerställas). Status för beviljande av behörigheter kan kontrolleras via API Permissions.
- Ytterligare taggar är tillåtna i HTML-elementet "<select>", förutom de standardtaggar som "<option>», «<optgroup>" och "<hr>". Ändringen har införts som förberedelse inför implementeringen i framtida versioner av den anpassade varianten "<select>", som utökar möjligheterna för menyformatering.
- CSS-egenskaperna «clip-path», «fill», «stroke» och «marker-*» har fått stöd för att ange externa SVG-resurser. Till exempel kan nu anges ‘clip-path: url(«resources.svg#myPath»)’.
- Modellen för arv av stil-egenskaper för textmarkering som definieras via pseudoklasserna «::selection» och «::target-text» har ändrats, och den har anpassats till arvmodellen för pseudoklasserna «::highlight», «::spelling-error» och «::grammar-error». Den beror nu inte på dokumentstrukturen (kedjor av HTML-element), utan på hur texten markeras (kedjor av markeringar). I exemplet nedan kommer färgen på de inbäddade elementen med text i stycket «<p class="»blue»">» nu att väljas i enlighet med stilen för pseudoklassen «::selection», och inte med färgstilen angiven för stycket. p { color: deeppink; } .blue::selection { color: blue; } <p class="»blue»"> Detta är <em>betonad</em> text. </p>
- Begränsningar som förhindrade att CSS-egenskaper «display» användes för HTML-element «<details>» och «<summary>» har tagits bort. En pseudo-element «::details-content» har lagts till i CSS för att justera utseendet på den nedfällbara och uppfällbara blocket.
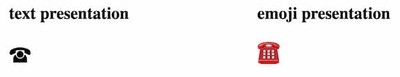
- CSS-egenskapen «font-variant-emoji» har lagts till för att justera stilen för visning av Emoji. Till exempel kan text- eller grafisk representation väljas.

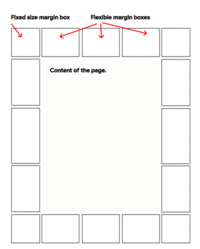
- I CSS-regeln @page, som är avsedd för att ändra sidlayouten innan utskrift eller export till PDF-format, har möjligheten lagts till att definiera områden för placering av innehåll inom sidans marginaler, till exempel för att lägga till en egen rubrik, sidanteckning eller fotnot.

- CSS-egenskapen «inset-area», som användes för att styra visningen av element kopplade till andra element (CSS Anchor Positioning), har blivit obsolet. I enlighet med rekommendationen från arbetsgruppen för CSS-standardisering har egenskapen «position-area» tagit över helt och hållet.
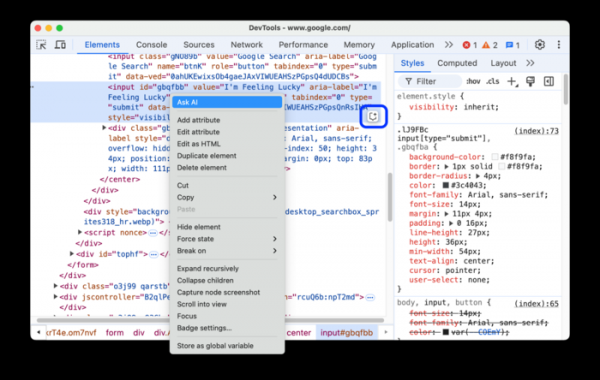
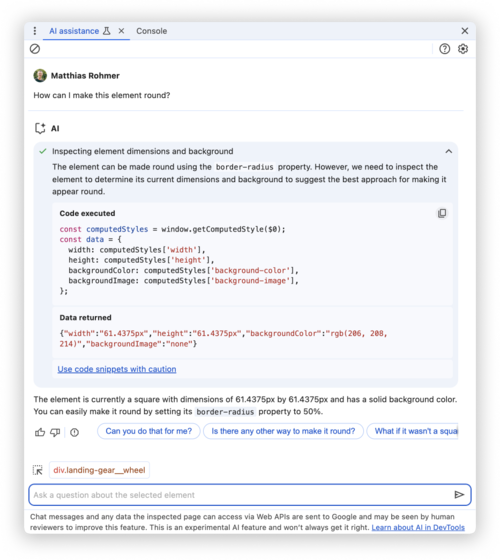
- Möjligheterna för webbutvecklarverktyg har utökats. Panelen Performance har fått nya funktioner för att analysera prestanda. En experimentell panel med en AI-assistent har föreslagits, där svar kan fås i chatformat gällande frågor som uppstår vid felsökning eller förtydligande av vissa aspekter relaterade till CSS.


Förutom nya funktioner och buggfixar har 12 sårbarheter åtgärdats i den nya versionen. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Ett problem har tilldelats en hög risknivå (problem i koden för hantering av tillägg i Blink-motorn). Inga kritiska problem som skulle kunna kringgå alla säkerhetsnivåer i webbläsaren och köra kod på systemet utanför sandbox-miljön har upptäckts. Inom ramen för programmet för belöningar för upptäckta sårbarheter har Google utdelat 8 priser på totalt 1 000 USD (ett pris på 1 000 USD). Beloppen för 7 av priserna har ännu inte fastställts.
Källa: opennet.ru
