

Google har släppt en version av webbläsaren Chrome 136. Samtidigt finns den stabila utgåvan av det öppna projektet Chromium, som utgör grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Googles logotyper, en notifieringssystem vid krasch, moduler för att spela upp DRM-skyddat videoinnehåll, ett automatiskt system för uppdateringar, konstant aktiverad Sandbox-isolering, leverans av nycklar till Google API och överföring av RLZ-parametrar vid sökning. För de som behöver mer tid för uppdateringar stöds en separat version av Extended Stable, som följs av 8 veckor. Nästa version av Chrome 137 är planerad till den 27 maj.
Huvudändringar i Chrome 136:
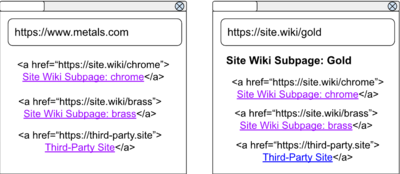
- Skydd mot läckage av information om tidigare besökta sidor har lagts till, vilket uppstår genom användning av CSS-pseudoklassen “:visited”, som möjliggör anpassning av utseendet på tidigare öppnade länkar. Fram till version Chrome 136 ledde en länknavigering till en förändring av utseendet på denna länk på alla webbplatser som visade länken, oberoende av vilken webbplats som initierade navigeringen. På sin webbplats kunde en angripare avgöra om användaren tidigare har öppnat länkar av intresse genom att analysera förändringen av utseendet på dessa länkar. Till exempel, om man skapar en lista med länkar till olika sidor, kommer de tidigare besökta sidorna i denna lista att markeras av webbläsaren med en annan färg, vilket gör att man kan dra slutsatser om huruvida länkarna har öppnats tidigare.
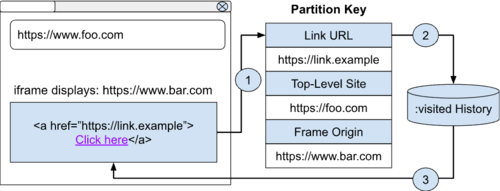
För att blockera läckage av information om besökta länkar har Chrome implementerat isolering i behandlingen av selektorn “:visited” kopplat till den aktuella webbplatsen, det vill säga att element nu stylas med “:visited” endast om de tidigare har öppnats från den aktuella webbplatsen och kopplat till den nuvarande iframe. Isoleringen har genomförts genom att hashning av stilen för de besökta länkarna med hjälp av tre komponenter som nyckel — länken, toppdomänen och värden som används i iframe.

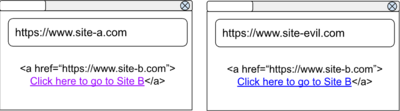
Till exempel, om det har skett en övergång från webbplats "A" via en länk, kommer den länken att markeras endast på webbplats "A" och förbli oförändrad på angriparens webbplats. Ett undantag görs endast för iframe som laddas från den primära webbplatsen (same-origin) och länkar till den aktuella webbplatsen. Därför kommer länkarna som leder till webbplats "A" att markeras även om besöken på dem har skett från en annan webbplats, men andra länkar kommer att markeras endast om besöken har skett från webbplats "A".


I Firefox lades skydd mot sådana läckor till 2010, men det fanns metoder för att kringgå det. Till exempel har möjlighet att analysera färgen på pixlar genom filter som använder parametern currentColor, och manipulationer med canvas-taggen i SVG, tagits bort i Firefox 122 år 2024.
- I Android-versionen har överföring till servrar Google införde telemetri med data om APK-paket som laddas ner via webbläsaren. Funktionaliteten är för närvarande begränsad till att skicka telemetri, men i framtiden kommer den att användas för att utföra varningar och blockera nedladdning av skadliga APK-filer. Kontroll utförs endast när skyddsläget i webbläsarens inställningar (Safe Browsing > Enhanced protection) är aktivt.
- För fjärravläsning krävs nu att en separat katalog med data anges, vilket anges vid start med parametern "--user-data-dir", som ska anges tillsammans med parametern "--remote-debugging-pipe" eller "--remote-debugging-port". När standardkatalogen används i Windows, Linux och macOS kommer fjärravläsning inte längre att fungera. Anledningen till förändringen är att motverka skadlig programvara som använder fjärravläsning för att extrahera data från Google Chrome. Vid användning av en separat katalog tillämpas en annan krypteringsnyckel som inte tillåter åtkomst till användardata i huvudkatalogen. Ändringen gäller endast för Chrome och tillämpas inte i Chromium.
- Designen av rullningslister har moderniserats på plattformar som Linux och Windows. När rullningslisten inte används döjs den och visas endast när man återupptar rullningen på sidan. För att aktivera det nya utseendet på rullningslister föreslås inställningarna chrome://flags#fluent-overlay-scrollbars och chrome://flags#fluent-scrollbars.


- I CSS-funktionen attr() har argumentet av typen "string" bytts ut mot "raw-string", i enlighet med beslutet från arbetsgruppen som koordinerar utvecklingen av CSS-specifikationer. Ändringen syftar till att undvika förvirring på grund av likheten mellan uttrycken "attr(foo type())" och "attr(foo string)".
- I API:et ProgressEvent, som används för att skapa progressindikatorer, har typerna för attributen "loaded" och "total" bytts från "unsigned long long" till "double", vilket motsvarar beteendet hos HTML-elementet
- För att maskera strängar som används inom reguljära uttryck har en statisk metod "RegExp.escape" föreslagits. Strängar som maskeras med RegExp.escape kan säkert användas som mall i konstruktorn RegExp().
- Webbplatsen tillåts att automatiskt skapa nycklar för Passkey baserat på redan sparade inloggningsuppgifter för denna webbplats. Skapandet av Passkey sker utan att visa en separat modal dialogruta, om användaren tidigare har bekräftat skapandet av inloggningsuppgifter för webbplatsen.
- CSS-egenskapen dynamic-range-limit har lagts till för att begränsa den maximala ljusstyrkan av HDR-innehåll.
- I API:et Speculation Rules (), som används för att konfigurera förhandsladdning av resurser, tillåts nu ett valfritt fält "tag" för att spåra källan. Innehållet i detta fält skickas via HTTP-rubriken Sec-Speculation-Tags.
- I WebRTC och API:et MediaRecorder har stöd för codec H265 (HEVC) lagts till, utöver de tidigare stödja VP8, H.264, VP9 och AV1.
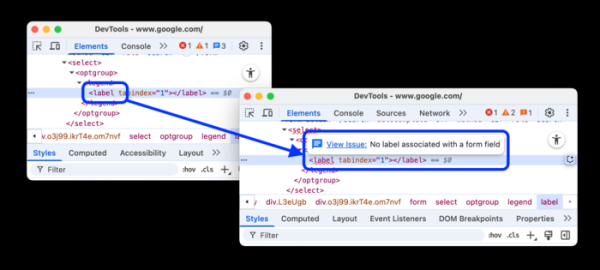
- I verktygen för webb-utvecklare har panelens möjligheter för prestandaanalys utökats. Rapporter om förfrågningar med den gamla protokollet HTTP/1.1, cacheeffektivitet och optimering med hjälp av egenskapen font-display har lagts till. På sidan "Integritet och säkerhet > Integritet > Tredjeparts-cookies" har möjligheten att söka efter enskilda cookies lagts till. En experimentell funktion för att ge tips om problem med element och attribut i DOM har också lagts till.

Förutom nya funktioner och buggfixar har den nya versionen åtgärdat 8 sårbarheter. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som skulle kunna kringgå alla nivåer av webbläsarskydd och köra kod utanför sandbox-miljön har identifierats. Inom ramen för programmet för belöningar för upptäckta sårbarheter har Google i samband med den aktuella releasen gett ut 4 belöningar totalt 10 000 dollar (en belöning på 5000 dollar, två belöningar på 2000 dollar och en på 1000 dollar).
Källa: opennet.ru
