

Google har släppt en ny version av webbläsaren Chrome 141. Samtidigt finns det en stabil version av det fria projektet Chromium, som utgör grunden för Chrome. Webbläsaren Chrome skiljer sig från Chromium genom användningen av Googles logotyper, ett systems för att skicka meddelanden vid krascher, moduler för att återge skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, kontinuerlig aktivering av Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För dem som behöver mer tid för uppdateringar finns en separat långsiktig stödversion, Extended Stable, som stöds under 8 veckor. Nästa version av Chrome 142 är planerad att släppas den 28 oktober.
Huvudförändringar i Chrome 141:
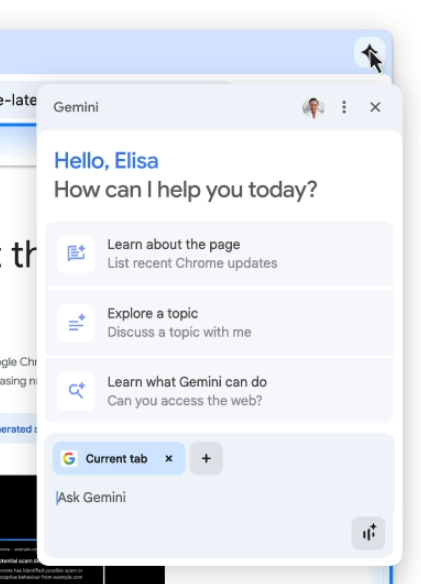
- För vissa användare har den integrerade chattbotten Gemini aktiverats i webbläsaren, vilket kan förklara innehållet på den aktuella sidan och svara på relaterade frågor utan att byta flik. En knapp i det övre högra hörnet av skärmen har lagts till för att kalla på Gemini, vilket visar en dialog där frågor kan ställas på naturligt språk och välja flikar vars innehåll AI:n ska ta hänsyn till vid formuleringen av svaret. Text- och röstkommunikation med botten stöds. Detta är tillgängligt för användare i USA som har tillgång till appen Gemini och använder plattformarna macOS, iOS och Windows.

- Skydd har införts för att förhindra åtkomst till lokala system (loopback, 127.0.0.0/8) eller interna nätverk (192.168.0.0/16, 10.0.0.0/8 osv.) vid interaktion med offentliga webbplatser. Vid försök att ladda interna resurser kommer webbläsaren nu att visa en dialog för att be om bekräftelse av operationen. Åtkomst till interna resurser utnyttjas av illvilliga aktörer för att genomföra CSRF-attacker mot routrar, accesspunkter, skrivare, företags webbgränssnitt och andra enheter och tjänster som tar emot förfrågningar enbart från det lokala nätverket. Dessutom kan skanning av interna resurser användas för indirekt identifiering eller insamling av information om det lokala nätverket.
- Övergången till en mer granulerad modell för processisolering har inletts – 'Origin Isolation', där varje källa till innehåll (origin – en koppling mellan protokollet, domän och port, till exempel "https://foo.example.com"), isoleras i en separat renderingsprocess. Eftersom en ökad fragmentering av isoleringen kan leda till högre minnesanvändning och belastning på CPU:n, aktiveras det nya isoleringsläget endast på system som har mer än 4 GB RAM. På svagare utrustning kommer den gamla isoleringsmetoden att fortsätta användas, där alla olika innehållskällor kopplade till en webbplats (till exempel foo.example.com och bar.example.com) isoleras i en separat process. Möjligheten är för närvarande aktiverad för en del användare och täckningen kommer gradvis att öka.
- Användningen av "Same Origin"-policyn för Storage Access API har aktiverats. Anropet "document.requestStorageAccess()" från kod som laddats via en iframe från en annan webbplats kommer nu som standard endast att omfatta den webbplats därifrån iframen laddades, och inte den webbplats där iframen är inbäddad.
- Heuristik har lagts till för att upptäcka klientbaserad avlyssning eller omdirigering till externa webbplatser för sökfrågor som anges i adressfältet eller på sidan som visas när man öppnar en ny flik. Sådan avlyssning tillämpas av vissa skadliga tillägg. Kontroll görs genom att matcha användarens inmatade frågor med uppkomsten av en resultatsida. Vid upptäckten av manipulation i Safe Browsing-läget skickas server telemetri till Google för en mer detaljerad analys som tar hänsyn till telemetri från olika användare.
- På sidan för att öppna en ny flik, i den nedre panelen där information om tillägg som påverkar innehållet i den nya fliken visas, säkerställs visningen av information om verksamheten på den enhet där centraliserad styrning tillämpas.

- På system med användarprofiler kopplade till externa autentiseringstjänster har möjligheten att utföra fjärradministrationskommandon implementerats, till exempel för att rensa cache eller cookies.
- I API:n för IndexedDB har metoden getAllRecords() implementerats, vilket gör det möjligt att extrahera alla poster från objekthandlaren (IDBObjectStore) och indexet (IDBIndex). getAllRecords() kombinerar funktionaliteten hos metoderna getAllKeys() och getAll() för att hämta både primära nycklar och de relaterade värdena. Parameter "direction" har lagts till i metoderna getAll() och getAllKeys() för att bestämma riktningen för datautdragning, vilket gör att vissa läsningsoperationer kan snabba upp jämfört med att använda markörer.
- API:t "WebRTC Encoded Transform" har lagts till för att bearbeta kodade multimediauppgifter som överförs via RTCPeerConnection.
- Stödet för attributen "width" och "height" har lagts till för inbäddade <SVG>-element, vars storlek kan styras via CSS eller SVG-markup.
- Förbättringar har gjorts i verktygen för webbutvecklare. En experimentell MCP (Model Context Protocol) server har lagts till, som möjliggör åtkomst till Chrome DevTools-funktioner från externa AI-assistenter.
Information om åtgärdade sårbarheter saknas i meddelandet och ändringsspåren vid tidpunkten för nyhetsförfattandet.
Tillägg: Ett dygn efter releasedatumet har information om åtgärdade sårbarheter offentliggjorts. I Chrome 141 har 21 sårbarheter åtgärdats. Många av sårbarheterna upptäcktes genom automatiserade tester med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som möjliggör att kringgå alla säkerhetsnivåer i webbläsaren och köra kod utanför sandbox-miljön har identifierats. Inom ramen för programmet för utbetalning av belöningar för upptäckta sårbarheter har Google betalat ut 12 belöningar om totalt 50 000 amerikanska dollar (en belöning på $25000, $5000, $4000 och $2000, fyra belöningar på $3000 och två på $1000). Storleken på en belöning har ännu inte fastställts.
Källa: opennet.ru
