

Google har släppt en version av webbläsaren Chrome 142. Samtidigt finns det en stabil version av det fria projektet Chromium, som är grunden för Chrome. Chrome-webbläsaren skiljer sig från Chromium genom användning av Google-logotyper, att den har ett system för att skicka meddelanden vid krascher, moduler för att spela upp skyddat videoinnehåll (DRM), ett automatiskt uppdateringssystem, ständig aktivering av Sandbox-isolering, tillhandahållande av nycklar till Google API och överföring av RLZ-parametrar vid sökningar. För de som behöver mer tid för uppdateringar, stöds en separat gren av Extended Stable, som är förlängd med 8 veckor. Nästa version av Chrome 143 är planerad till den 2 december.
Huvudsakliga förändringar i Chrome 142:
- Skydd mot åtkomst till det lokala systemet vid interaktion med offentliga webbplatser har aktiverats. Vid anrop från en offentlig eller intern nätverkswebbplats (intranät) till IP-adresser det lokala systemet eller loopback-gränssnittet (127.0.0.0/8) kommer webbläsaren att visa en dialogruta för att be om bekräftelse av operationen. Skyddet omfattar försök att ladda ner resurser, fetch()-anrop och iframe-inbäddningar. Skyddet tillämpas ännu inte på anslutningar via WebSockets, WebTransport och WebRTC, men kommer att läggas till för dessa teknologier senare.
Åtkomst till interna resurser används av angripare för att genomföra CSRF-attacker mot routrar, åtkomstpunkter, skrivare, företagswebbgränssnitt och andra enheter och tjänster som tar emot förfrågningar endast från det lokala nätverket. Dessutom kan skanning av interna resurser användas för indirekt identifiering eller insamling av information om det lokala nätverket.
- Ett enhetligt och förenklat gränssnitt har föreslagits för att koppla till Google-kontot och synkronisera data som sparade lösenord och bokmärken. Synkroniseringen är integrerad med inloggningen till kontot och presenteras inte som en separat funktion i inställningarna. Användare kan koppla Chrome till sitt Google-konto och använda det för att lagra lösenord, bokmärken, webbhistorik och flikar. Denna funktion är för närvarande aktiverad för en del användare, och täckningen kommer att öka gradvis.
- En ny processisoleringsmodell - 'Origin Isolation' - har implementerats, där varje innehållsursprung (origin - en kombination av protokoll, domän och port, till exempel "https://foo.example.com"), isoleras i en separat renderingsprocess. Eftersom ökad fragmentering av isoleringen kan leda till ökad minnesanvändning och belastning på CPU:n, aktiveras det nya isoleringsläget endast på system som har mer än 4 GB RAM. På lågpresterande utrustning kommer den tidigare metoden för isolering att fortsätta användas, där alla olika innehållskällor kopplade till en webbplats (till exempel foo.example.com och bar.example.com) isoleras i en separat process.
- På system med Windows och macOS där centraliserad hantering av Chrome inte tillämpas, har automatisk inaktivering av tvångsinstallerade webbläsartillägg implementerats, där obetydliga brott mot reglerna i Chrome Web Store har identifierats. Obetydliga brott omfattar närvaro av potentiella sårbarheter, tvingad installation av tillägg utan användarens vetskap, manipulation av metadata, brott mot regler för hantering av användardata och vilseledande information om funktionalitet. Om användaren så önskar kan den inaktiverade tillägget återställas.
- I Android-versionen, på liknande sätt som i versionerna för stationära system, har en varning för bedrägliga sidor implementerats, upptäckta av en stor språkmodell baserat på innehållsanalys. Användningen av AI tillämpas i läget för utökat skydd för webbläsaren (Enhanced Safe Browsing). AI-modellen körs på klientsidan, men om misstankar om tveksamt innehåll upptäckts, görs en ytterligare kontroll på Googles servrar.
- I implementeringen av protokollet DTLS (Datagram Transport Layer Security, motsvarigheten till TLS för UDP), som används för WebRTC-anslutningar, ingår användning av post-kvantkrypteringsalgoritmer.
- Statusen för aktivering, som anges vid användaraktivitet på sidan, sparas efter övergång till en annan sida med samma domän. Sparande av aktiveringen kommer att underlätta utvecklingen av flersidiga webbapplikationer och lösa problem som att sätta fokus på inmatning när webbplatsen visar sitt virtuella tangentbord.
- I CSS har pseudoklasserna ":target-before" och ":target-after" lagts till för att definiera föregående och nästa markörer i förhållande till den aktuella rullningspositionen (":target-current").
- I stilar containrar (@container) och funktionen if() är användningen av intervallsyntax (Range Syntax), definierad i specifikationen för Media Queries Level 4, tillåten. Detta gör det möjligt att använda vanliga matematiska jämförelseoperatorer och logiska operatorer för att definiera värdeintervall. Till exempel kan du nu ange @container style(—inner-padding > 1em) och background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);
- I elementen «<button>» och «<a>» har stöd för attributet «interestfor» lagts till, vilket gör det möjligt att ordna åtgärder, såsom att visa ett popup-fönster, när användaren visar intresse för elementet. Tecken på intresse betraktas av webbläsaren som situationer där muspekaren svävar över och hålls kvar på elementet, genvägar trycks in eller beröring hålls kvar på pekskärmen. När intresse upptäcks på ett element med attributet «interestfor» genererar webbläsaren en händelse av typen InterestEvent.
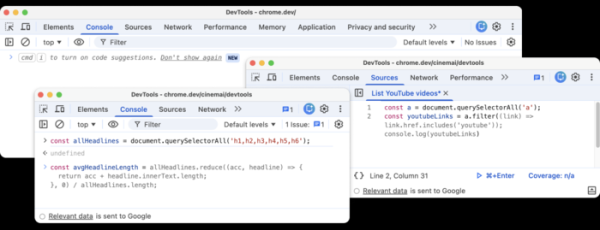
- Förbättringar har gjorts i verktygen för webbutvecklare. En knapp för snabb åtkomst till AI-assistenten har lagts till i det övre högra hörnet. Kontextmenyelementet Ask AI har omdöpts till Debug with AI och har utökats med möjlighet att utföra omedelbara åtgärder beroende på kontext. I webbkonsolen och kodpanelen kan AI-assistenten Gemini nu generera rekommendationer med kod.

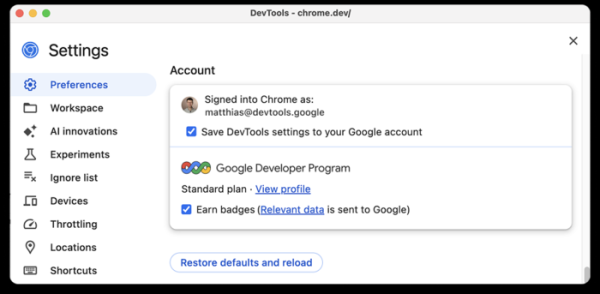
I verktygen för webbutvecklare har integration med GDP-tjänsten (Google Developer Program) införts. Utvecklare kan nu ansluta till sin profil i GDP direkt från Chrome DevTools och få bonusar för att utföra vissa uppgifter i detta gränssnitt.

Förutom nyheter och buggfixar har den nya versionen åtgärdat 20 sårbarheter. Många av sårbarheterna upptäcktes genom automatiserad testning med verktygen AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer och AFL. Inga kritiska problem som skulle kunna kringgå alla säkerhetsnivåer i webbläsaren och köra kod i systemet utanför sandbox-miljön har upptäckts. Inom ramen för programmet för belöningar för att upptäcka sårbarheter har Google inrättat 20 priser med ett totalvärde av 130 000 USD (två priser på 50 000 USD, ett pris på 10 000 USD och tre priser på 3 000 USD, två priser på 2 000 USD och tre priser på 1 000 USD). Storleken på 8 belöningar har ännu inte bestämts.
Det är också värt att notera upptäckten av en ännu oåtgärdad sårbarhet i Blink-motorn, som orsakar krascher och hängningar i webbläsaren vid körning av viss JavaScript-kod. Sårbarheten beror på arkitektoniska problem i renderingmotorn, relaterade till avsaknaden av begränsningar för intensiteten på uppdateringsoperationer av egenskapen "document.title". Frånvaron av begränsningar tillåter att "document.title" används för att göra tiotals miljoner ändringar i DOM per sekund, vilket efter några sekunder leder till att gränssnittet hänger på grund av blockering av huvudtråden och betydande minnesanvändning. Efter 15–60 sekunder kraschar webbläsaren.
Källa: opennet.ru
