

Forskare från ESET har upptäckt en ny bootkit "Bootkitty" som installeras efter ett systemintrång istället för GRUB-laddaren och används för att injicera skadliga komponenter i Linux-kärnan, vilket sedan gör det möjligt för angriparen att dölja och kontrollera systemet samt utföra sina åtgärder. Det påstås vara den första UEFI-bootkit som riktar sig mot Linux-system.
Bootkitty placeras i filen grubx64.efi i EFI-systempartitionen (EFI system partition, /boot/efi/EFI/ubuntu) istället för den avsedda GRUB-laddaren. Efter aktivering av UEFI-firmware laddar bootkit in den verkliga GRUB2-laddaren i minnet och gör ändringar i den inladdade GRUB2-koden i minnet, vilket inaktiverar integritetskontrollen för de komponenter som laddas senare, samt lägger till en hanterare som anropas efter att kärnbilden har packats upp i minnet. Den angivna hanteraren gör ändringar i de inladdade funktionerna i kärnan (inaktiverar kontrollen av moduler med digital signatur) och ändrar också startsträngen för initieringsprocessen från "/init" till "LD_PRELOAD=\/opt\/injector.so \/init".
Biblioteket injector.so fångar upp vissa SELinux-operationer och funktionen init_module, som sedan används för att ladda kärnmodulen \/opt\/dropper.ko. Kärnmodulen dropper.ko skapar och kör en exekverbar fil \/opt\/observer, döljer sig sedan i listan över kärnmoduler och ställer in hanterare för systemanrop, såsom getdents och tcp4_seq_show, för att dölja filen \/opt\/observer och viss nätverkstrafik. Den exekverbara filen \/opt\/observer laddar kärnmodulen \/opt\/rootkit_loader.ko, som är en laddare för rootkit \/opt\/rootkit.
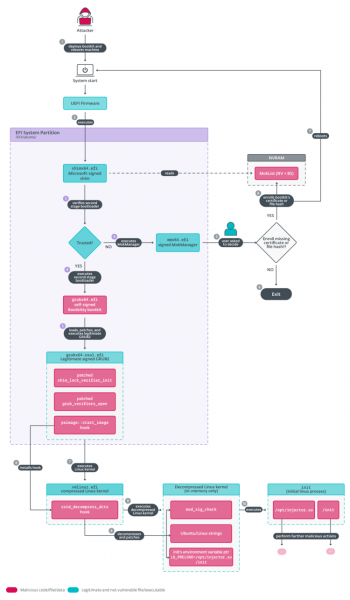
För att installera bootkit krävs privilegierad åtkomst till systemet och sådana typer av skadlig programvara används vanligtvis av angripare efter ett framgångsrikt intrång eller kompromiss av systemet för att säkra sin framtida närvaro och dölja sin skadliga aktivitet. Biblioteket injector.so och de skadliga kärnmodulerna placeras i en bild av den initiala RAM-diskarna eller filsystemet av angriparen. Laddaren grubx64.efi placeras i partitionen med filer för UEFI.
I Bootkitty-versionen som föll i forskarnas händer modifierades funktioner i kärnans minne enligt förutbestämda förskjutningar utan att kontrollera korrektheten av dessa förskjutningar för den inlästa kärnversionen. De förskjutningar som användes i Bootkitty var endast tillämpliga på kärnversioner och GRUB som tillhandahölls i vissa Ubuntu-utgåvor, medan de i andra system ledde till misslyckad start. För att verifiera Bootkitty-laddaren (grubx64.efi) användes ett självsignerat certifikat, vilket hindrade användningen av bootkit på system med aktiverad UEFI Secure Boot utan att angriparens certifikat lades till i listan med betrodda certifikat i UEFI. Dessa egenskaper fick forskarna att tro att Bootkitty bara är en prototyp av ett bootkit och fortfarande inte används för verkliga attacker.
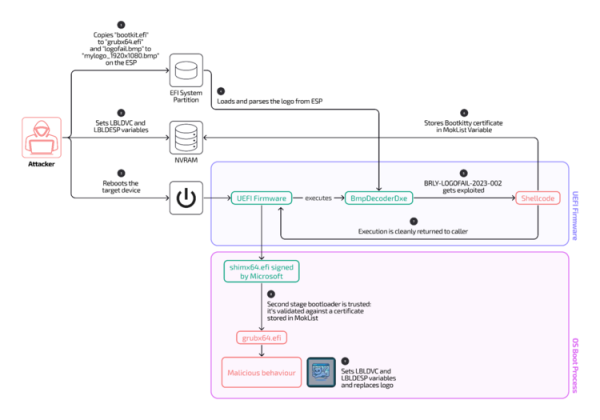
Genom att studera den publicerade informationen från ESET märkte forskare från företaget Binarly Research bland de artefakter som är relaterade till Bootkitty BMP-bilder som används för att utnyttja sårbarheten LogoFAIL, vilket möjliggör körning av kod på UEFI-firmware och kringgår mekanismen UEFI Secure Boot. I Bootkitty-kontxtet användes utnyttjandet av sårbarheten LogoFAIL för att lägga till ett självsignerat certifikat från angriparen, som signerade bootkit-laddaren grubx64.efi, i den godkända certifikatlistan för UEFI, vilket möjliggjorde körning av bootkit på system med aktiv UEFI Secure Boot utan att certifikatet behövde läggas till manuellt.
Attacken genomförs genom att placera en specialdesignad BMP-bild i ESP-delen (EFI System Partition) för att visa den av UEFI-firmware som tillverkarens logotyp. På grund av användningen av sårbara bibliotek för bilder i UEFI-firmware kan behandlingen av den specialdesignade bilden leda till ett buffertöverflöde och exekvering av kod med UEFI-firmwareprivilegier. Sårbarheten LogoFAIL identifierades för ett år sedan och berörde UEFI-firmware som bland annat användes på bärbara datorer från Acer, HP, Fujitsu och Lenovo. I nya versioner av UEFI-firmware har problemet åtgärdats, men många enheter som fortfarande är i bruk fortsätter att fungera med sårbara firmwareversioner.
Källa: opennet.ru
