

Forskare från ETH Zürich har utvecklat en ZenHammer-attackmetod, ett alternativ av RowHammer-attacker för att ändra innehållet i enskilda bitar av dynamiskt RAM (DRAM), anpassad för användning på plattformar med AMD-processorer. Tidigare RowHammer-attackmetoder var begränsade till system baserade på Intel-processorer, men forskningen visade att minnescellernas förvrängningar också kan åstadkommas på plattformar med minneskontrollerare från AMD.
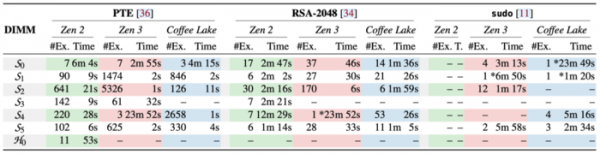
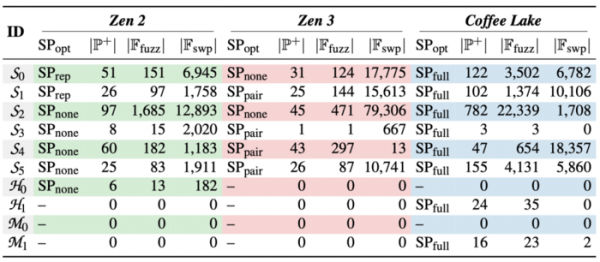
Metodens funktion har demonstrerats på AMD Zen 2- och Zen 3-system med DDR4-minne från tre ledande tillverkare (Samsung, Micron och SK Hynix). Attacken lyckas såväl kringgå TRR (Target Row Refresh) mekanismen i minneschippen, som syftar till att skydda mot förvrängning av minnesceller i angränsande rader. Enligt forskarna är system baserade på CPU:er från AMD Zen 3 mer sårbara än system med Intel Coffee Lake-processorer och är enklare och effektivare att angripa. På AMD Zen 2-system lyckades förvrängningar av minnesceller åstadkommas för 7 av 10 testade DDR4-chip, medan det på Zen 3-system blev 6 av 10. Forskare har också analyserat möjligheten till en attack på AMD Zen 4-system med DDR5-minne, men den metod som utvecklats för DDR4 kunde framgångsrikt återges endast på 1 av 10 testade DDR5-minneschip, vilket innebär att attacken som sådan inte utesluts, men kräver utveckling av mer effektiva läsmönster som passar för DDR5-enheter.
För att arbeta med AMD-chip lyckades tidigare utvecklade exploater anpassas, vilket ändrade innehållet i en sidtabellspost (PTE, page table entry) för att erhålla kärnprivilegier, kringgå lösenords-/behörighetskontroller genom att modifiera minnet i sudo-processen och skada den lagrade RSA-2048 offentliga nyckeln i OpenSSH för att återskapa den privata nyckeln. Attacken på minnessidor lyckades reproduceras på 7 av 10 testade DDR4-chip, angreppet på RSA-nyckeln på 6 chip, och attacken på sudo på 4 chip, med attacktider om 164, 267 och 209 sekunder respektive.
Metoden kan också tillämpas för att attackera system via webbläsare för att göra ändringar från virtuella maskiner eller för att genomföra ett nätverksangrepp. Koden för verktyget DARE för omvänd ingenjörskonst av adresslayout i DRAM-minne är tillgänglig på GitHub under MIT-licens, liksom två uppsättningar utiliteter för fuzzing-testning av bitförvrängning i minnet — ddr4_zen2_zen3_pub för DDR4-chipp (Zen 2 och Zen 3) och ddr5_zen4_pub för DDR5-chipp (Zen 4), som kan användas för att kontrollera sina system för sårbarhet mot attacker.
För att åstadkomma bitförvrängning används metoden RowHammer, som bygger på att DRAM-minne, som är en tvådimensionell matris av celler bestående av en kondensator och en transistor, upprepade läsningar av samma minnesområde leder till spänningsfluktuationer och anomalier som orsakar en liten laddningsförlust i angränsande celler. Om läshastigheten är hög kan en angränsande cell förlora tillräckligt med laddning och den efterföljande regenereringscykeln kanske inte hinner återställa dess ursprungliga tillstånd, vilket resulterar i en ändring av de lagrade datavärdena i cellen. Forskare har identifierat specifika egenskaper hos de minneshanterings- och synkroniseringsmekanismer som används i AMD-processorer, vilket har möjliggjort återskapande av lågnivåadressmappning för DRAM, identifiering av angränsande celladresser, utveckling av metoder för att kringgå cachning samt beräkning av mönster och frekvenser för operationer som leder till laddningsförlust.
För att skydda mot RowHammer tillämpar chipstillverkare mekanismen TRR (Target Row Refresh), som blockerar cellförvrängning i vissa fall, men skyddar inte mot alla möjliga angrepp. Den mest effektiva metoden för skydd är fortfarande att använda minne med felkorrigering (ECC), vilket väsentligt försvårar, men inte helt utesluter, genomförandet av RowHammer-attacker. Ökad frekvens av minnesregenerering kan också minska risken för en lyckad attack.
Företaget AMD har publicerat en rapport om problemet, där det framgår att AMD-processorer använder minneskontroller som överensstämmer med DDR-specifikationerna. Eftersom framgången med attacken huvudsakligen beror på systeminställningar och DRAM-minne, bör frågor kring problemet riktas till minnestillverkarna och systemtillverkarna. Bland de existerande sätten att försvåra genomförandet av Rowhammer-attacker nämns användning av ECC-minne, ökad minnesregenerering, avstängning av fördröjd regenerering samt användning av processorer med kontroller som stöder MAC-läget (Maximum Activate Count) för DDR4 (1:a, 2:a och 3:e generationens AMD EPYC
Källa: opennet.ru
