

ESET:s experter har avslöjat en ny skadlig kampanj som riktar sig mot rysktalande användare av det globala nätverket.
Cyberkriminella har i flera år spridit en infekterad version av webbläsaren Tor, som de använder för att övervaka sina offer och stjäla deras bitcoin. Den infekterade webbläsaren har spridits genom olika forum som en officiell rysktalande version av Tor Browser.
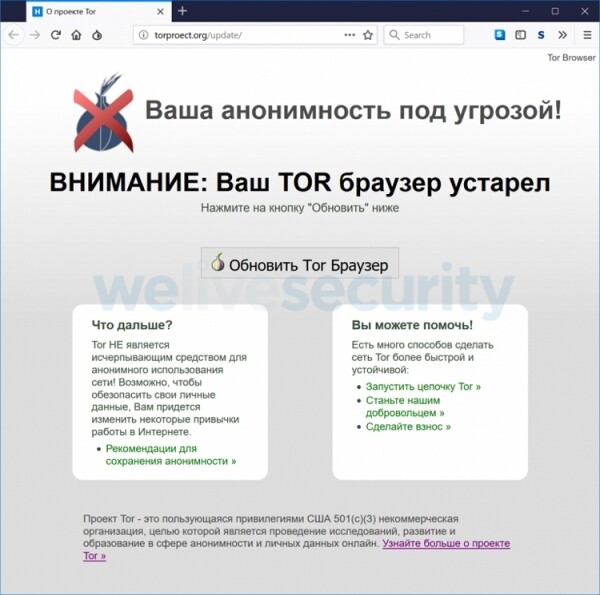
Den skadliga programvaran gör det möjligt för angriparna att se vilka webbplatser offret besöker för tillfället. Teoretiskt kan de också ändra innehållet på den besökta sidan, fånga inmatade data och visa falska meddelanden på webbplatser.
"Brottslingarna har inte ändrat binära filer i webbläsaren. Istället har de gjort ändringar i inställningarna och tilläggen, så vanliga användare har kanske inte märkt någon skillnad mellan den ursprungliga och den infekterade versionen," säger experter från ESET.
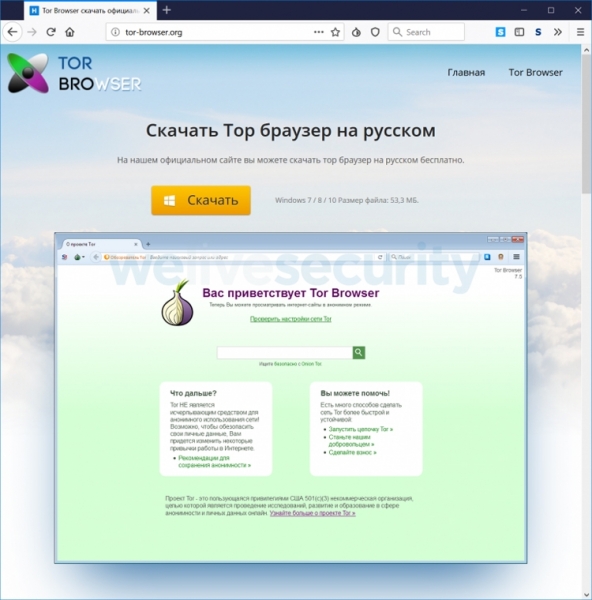
Angreppsschemat innefattar också att ändra adresserna för QIWI:s betalningssystem. Den skadliga versionen av Tor ändrar automatiskt den ursprungliga bitcoin-plånboksadressen till brottslingarnas adress när offret försöker betala för ett köp med bitcoin.
Skadorna från angriparnas handlingar uppgår till minst 2,5 miljoner rubel. Den verkliga storleken på stölden kan dock vara mycket högre.
Källa: 3dnews.ru
