

Jag har ofta läst åsikten att det är mycket osäkert att ha RDP (Remote Desktop Protocol) porten öppen på Internet, och att man inte bör göra så. Man bör ge åtkomst till RDP antingen via VPN, eller endast från specifika "vita" IP-adresser.
Jag administrerar flera Windows-servrar för små företag, där jag har fått i uppdrag att säkerställa fjärråtkomst till Windows-servrar för ekonomer. En sådan modern trend är arbete hemifrån. Jag insåg ganska snabbt att det inte var tacksamt att få ekonomerna att använda VPN, och att samla alla IP-adresser för vitlista skulle inte vara möjligt, för folk har dynamiska IP-adresser.
Därför tog jag den enklaste vägen - jag öppnade RDP-porten utåt. Nu behöver ekonomerna bara starta RDP och ange värdnamn (inklusive port), användarnamn och lösenord för att få åtkomst.
I den här artikeln kommer jag att dela med mig av erfarenheter (både positiva och negativa) och rekommendationer.
Risker
Vad riskerar du genom att öppna RDP-porten?
1) Obehörig åtkomst till känslig information
Om någon lyckas lista ut lösenordet till RDP kan de få tillgång till de uppgifter som du vill hålla privata: kontosaldon, balans, kunddata, …
2) Dataförlust
Till exempel till följd av en ransomware-attack.
Eller ett avsiktligt angrepp från en angripare.
3) Förlust av arbetsstation
Anställda måste kunna arbeta, men om systemet är kompromissat, måste det installeras om / återställas / konfigureras.
4) Kompromiss i det lokala nätverket
Om en angripare får åtkomst till en Windows-dator, kan de även nå system som inte är tillgängliga utifrån, från Internet. Till exempel filservrar, nätverksramar osv.
Jag hade ett fall där en Windows-server drabbades av ransomware
och denna ransomware först krypterade de flesta filerna på disk C:, och sedan började den kryptera filer på NAS över nätverket. Eftersom NAS var en Synology med inställda snapshots, kunde jag återställa NAS på 5 minuter, medan jag fick installera Windows-servern från grunden.
Observationer och rekommendationer
Jag övervakar Windows-servrar med hjälp av , som skickar loggar till ElasticSearch. I Kibana finns det flera visualiseringar, och jag har även ställt in en anpassad instrumentpanel.
Själva övervakningen skyddar inte, men hjälper till att bestämma nödvändiga åtgärder.
Här är några observationer:
a) RDP kommer att bruteforcera.
På en av servrarna har jag ställt in RDP inte på standardport 3389, utan på 443 — för att maskera det som HTTPS. Att byta port från standarden kan vara klokt, men det hjälper inte mycket. Här är statistiken från den här servern:
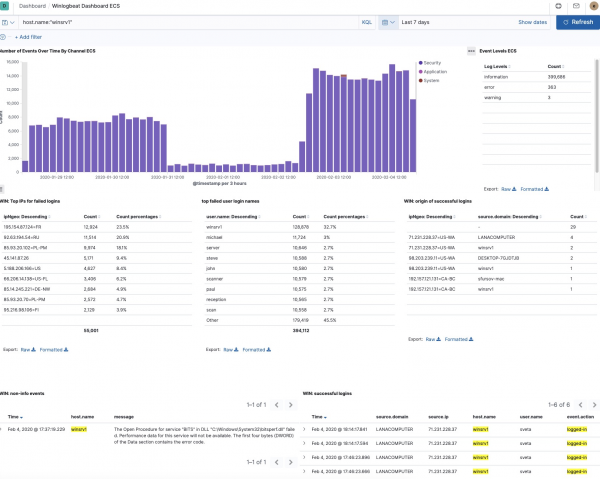
Det syns att det under en vecka gjorts nästan 400 000 misslyckade försök att logga in via RDP.
Man kan se att inloggningsförsöken kom från 55 001 IP-adresser (vissa IP-adresser har redan blockerats av mig).
Det här leder tydligt till slutsatsen att man bör installera fail2ban, men
det finns ingen sådan nytta för Windows.
Det finns några nedlagda projekt på GitHub som verkar göra detta, men jag har inte ens försökt installera dem:
Det finns även betalda verktyg, men jag har inte övervägt dem.
Om du känner till något öppet verktyg för detta ändamål, dela gärna med dig i kommentarerna.
Uppdatering: I kommentarerna påpekades att port 443 är ett dåligt val, och att det är bättre att välja höga portar (32000+), eftersom 443 skannas oftare, och att känna igen RDP på den porten är inget problem.
Update: I kommentarerna påpekades att det finns ett sådant verktyg:
b) Det finns vissa användarnamn som angripare föredrar
Det syns att de gör en ordlista med olika namn.
Men här är vad jag har lagt märke till: en betydande mängd av försöken är att använda serverns namn som användarnamn. Rekommendation: använd inte samma namn för datorn och för användaren. Ibland verkar det också som att någon försöker parsa serverns namn: till exempel för ett system med namnet DESKTOP-DFTHD7C kommer det flest inloggningsförsök med namnet DFTHD7C:
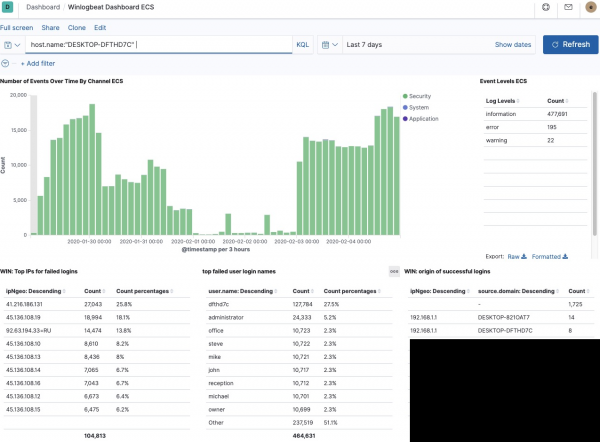
Så om du har en dator med namnet DESKTOP-MARIA, så kommer det sannolikt att göras försök att logga in under användaren MARIA.
Dessutom har jag märkt i loggarna: på de flesta system är de flesta inloggningsförsök med namnet "administrator". Och det är inte för intet, eftersom denna användare finns i många versioner av Windows. Dessutom kan den inte tas bort. Detta förenklar uppgiften för angripare: istället för att behöva gissa namn och lösenord behöver man bara gissa lösenordet.
Förresten, det system som jag hade som blev utsatt för ransomware hade användaren Administrator och lösenordet Murmansk#9. Jag är fortfarande osäker på hur det systemet blev hackat, eftersom jag började övervaka just efter det fallet, men jag tror att en gissning är trolig.
Så om användaren Administrator inte kan tas bort, vad ska man göra då? Man kan byta namn!
Rekommendationer från denna punkt:
- använd inte användarnamnet i datorns namn
- Se till att det inte finns någon användare med namnet Administrator på systemet.
- Använd pålitliga lösenord.
Så här har jag sett hur flera Windows-servrar under min övervakning har blivit brutna i flera år nu, utan framgång.
Hur vet jag att det har misslyckats?
För att på skärmbilderna ovan kan man se loggar med lyckade inloggningar via RDP, som innehåller information om:
- vilken IP-adress
- från vilken dator (hostname)
- användarnamn
- GeoIP-information
Och jag kollar regelbundet där — inga avvikelser har upptäckts.
För övrigt, om någon IP bruteforcar särskilt intensivt, kan du blockera specifika IP-adresser (eller undernät) så här i PowerShell:
New-NetFirewallRule -Direction Inbound -DisplayName "fail2ban" -Name "fail2ban" -RemoteAddress ("185.143.0.0/16", "185.153.0.0/16", "193.188.0.0/16") -Action BlockFör övrigt, Elastic har, förutom Winlogbeat, också , som kan övervaka filer och processer på systemet. Det finns också en SIEM (Security Information & Event Management) applikation i Kibana. Jag har provat båda, men jag såg inte mycket nytta av det — det verkar som Auditbeat skulle vara mer användbart för Linux-system, medan SIEM inte har gett mig något tydligt resultat ännu.
Och några slutliga rekommendationer:
- gör regelbundna automatiska säkerhetskopior.
- installera säkerhetsuppdateringar i tid.
Bonus: en lista med 50 användare som ofta användes för inloggningsförsök via RDP.
"user.name: Descending"
Antal
dfthd7c (hostname)
842941
winsrv1 (hostname)
266525
ADMINISTRATOR
180678
administrator
163842
Administrator
53541
michael
23101
server
21983
steve
21936
john
21927
paul
21913
reception
21909
mike
21899
office
21888
scanner
21887
scan
21867
david
21865
chris
21860
owner
21855
manager
21852
administrateur
21841
brian
21839
administrador
21837
mark
21824
staff
21806
ADMIN
12748
ROOT
7772
ADMINISTRADOR
7325
SUPPORT
5577
SOPORTE
5418
USER
4558
admin
2832
TEST
1928
MySql
1664
Admin
1652
GUEST
1322
USER1
1179
SCANNER
1121
SCAN
1032
ADMINISTRATEUR
842
ADMIN1
525
BACKUP
518
MySqlAdmin
518
RECEPTION
490
USER2
466
TEMP
452
SQLADMIN
450
USER3
441
1
422
MANAGER
418
OWNER
410
Källa: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish