

Så bedömer du effektiviteten i konfigurationen av NGFW
Den vanligaste uppgiften är att kontrollera hur effektivt din brandvägg är konfigurerad. Det finns gratis verktyg och tjänster från företag som arbetar med NGFW för detta.
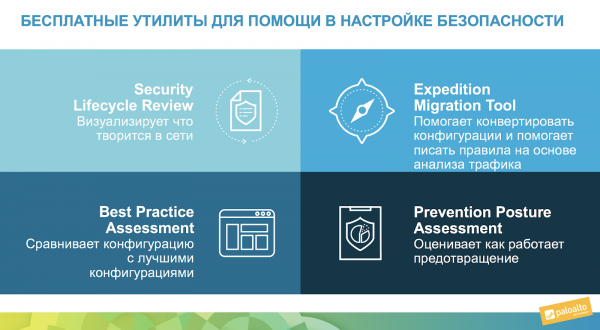
Till exempel, nedan kan man se att Palo Alto Networks erbjuder möjligheten direkt från att starta en analys av brandväggens statistik – SLR-rapport eller analys av överensstämmelse med bästa praxis – BPA-rapport. Dessa är gratis onlineverktyg som kan användas utan installation.
INNEHÅLL
Expedition (Migreringsverktyg)
Ett mer avancerat alternativ för att kontrollera dina inställningar är att ladda ner det gratis verktyget (fd Migreringsverktyg). Det laddas ner som en Virtuell Appliance för VMware, inga inställningar behövs – du behöver bara ladda ner avbilden och implementera den på VMware-hypervisorn, starta den och gå in i webbgränssnittet. Detta verktyg förtjänar en egen berättelse, endast kursen om det tar 5 dagar, så många funktioner finns nu, inklusive Maskininlärning och migration av olika konfigurationspolicyer, NAT och objekt för olika brandväggstillverkare. Jag kommer att skriva mer om Maskininlärning längre ner i texten.
Policyoptimerare
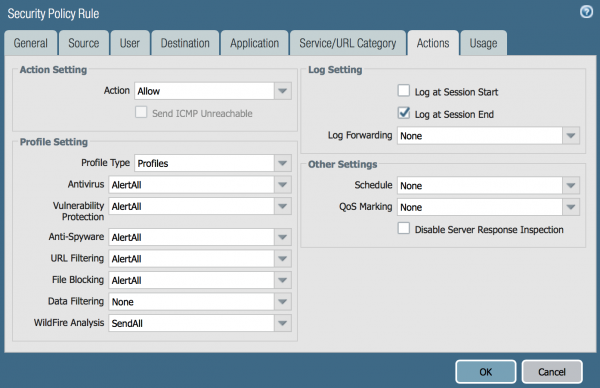
Och den mest bekväma lösningen (IMHO), som jag idag kommer att berätta mer om – policyoptimeraren inbyggd i gränssnittet för Palo Alto Networks. För att demonstrera detta installerade jag en brandvägg hemma och skrev en enkel regel: permit any to any. Sådana regler ser jag faktiskt ibland även i företagsnätverk. Naturligtvis aktiverade jag alla säkerhetsprofiler för NGFW, som man kan se på skärmdumpen:
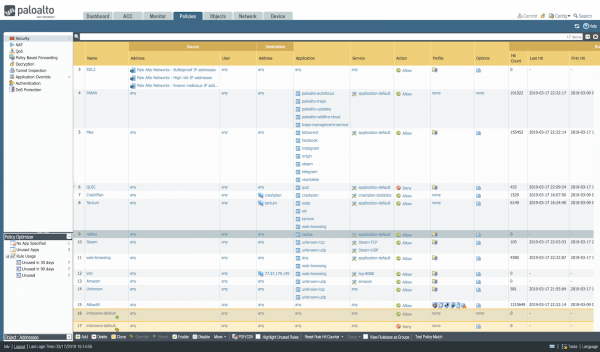
På skärmdumpen nedan visas ett exempel på min hembrandvägg som inte är konfigurerad, där nästan alla anslutningar hamnar i den sista regeln: AllowAll, vilket framgår av statistiken i kolumnen Hit Count.
Zero Trust
Det finns en säkerhetsansats kallad . Vad detta betyder: vi måste tillåta människor inom nätverket att göra precis de anslutningar de behöver och blockera allt annat. Det innebär att vi måste lägga till tydliga regler för applikationer, användare, URL-kategorier och filtyper; inkludera alla IPS- och antivirus-signaturer, aktivera sandlådssfunktionen, DNS-skydd och använda IoC från tillgängliga Threat Intelligence-databaser. Sammanfattningsvis finns det ett anseende antal uppgifter när man konfigurerar en brandvägg.
För övrigt beskrivs den minimala uppsättningen nödvändiga inställningar för Palo Alto Networks NGFW i ett av SANS-dokumenten: — jag rekommenderar att börja med det. Självklart finns det också en uppsättning bästa praxis för brandväggskonfigurationer från tillverkaren: .
Så, jag har haft en brandvägg stående hemma i en vecka. Låt oss se vilken trafik som finns i mitt nätverk:
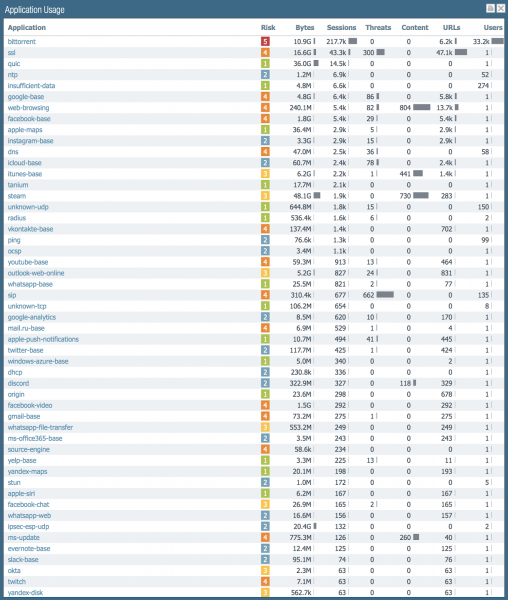
Om vi sorterar efter antalet sessioner så genererar bittorrent flest, följt av SSL och sedan QUIC. Detta är tillsammans statistiken för både inkommande och utgående trafik: det pågår mycket extern skanning av min router. Det finns 150 olika applikationer i mitt nätverk.
Så, allt detta har släppts igenom av en regel. Låt oss nu titta på vad Policy Optimizer har att säga om detta. Om du tittade på skärmbilden tidigare med säkerhetsreglerna, såg du en liten ruta nere till vänster som antyder att det finns regler som kan optimeras. Låt oss klicka där.
Vad visar Policy Optimizer:
- Vilka policyer som inte har använts alls, på 30 dagar, 90 dagar. Detta hjälper till att fatta beslut om att ta bort dem helt.
- Vilka applikationer som angavs i policyerna, men sådana applikationer har inte upptäckts i trafiken. Detta gör det möjligt att ta bort överflödiga applikationer i tillåtande regler.
- Vilka policyer som tillät allt, men där det faktiskt fanns applikationer som enligt Zero Trust-metodiken borde anges uttryckligen.
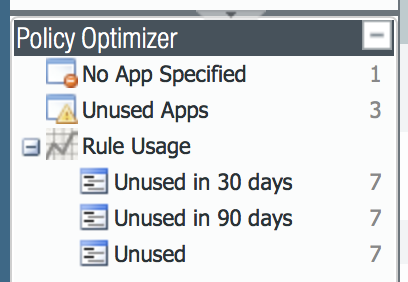
Klicka på Unused.
För att visa hur detta fungerar har jag lagt till några regler och de har hittills inte släppt igenom något paket idag. Här är deras lista:
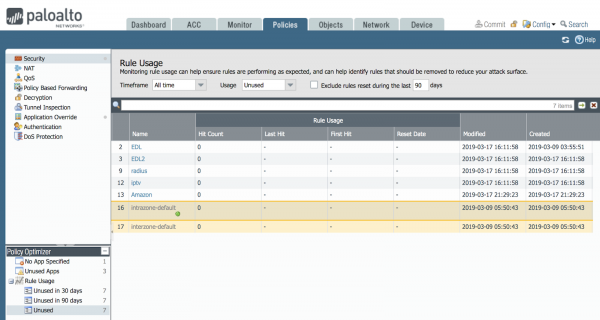
Kanske kommer det trafik över tid och då försvinner de från den här listan. Om de finns på den här listan i 90 dagar — kan du besluta att ta bort dessa regler. För varje regel ger en möjlighet för en hacker.
Det finns ett verkligt problem vid konfiguration av brandväggar: en ny anställd tittar på brandväggsreglerna, och om det inte finns några kommentarer och han inte vet varför regeln skapades, om den verkligen behövs, eller om den kan tas bort: tänk om personen är på semester och om 30 dagar kommer trafiken att gå igen från den tjänst han behöver. Denna funktion hjälper honom att fatta beslut — ingen använder den — ta bort!
Låt oss klicka på Unused App.
Vi klickar på Unused App i optimeraren och ser att intressant information öppnas i huvudfönstret.
Vi ser att det finns tre regler där antalet tillåtna appar och antalet appar som faktiskt passerade enligt denna regel skiljer sig.
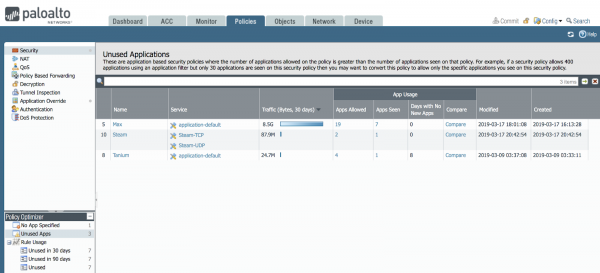
Vi kan klicka och se listan över dessa appar och jämföra dessa listor.
Till exempel, låt oss klicka på knappen Compare för regeln Max.
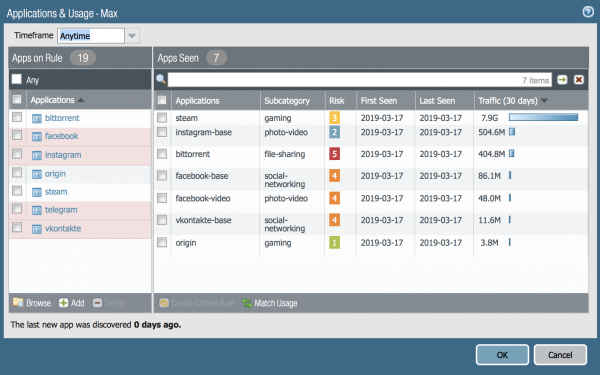
Här kan man se att appar som facebook, instagram, telegram, vkontakte har tillåtits. Men verkligen har trafiken bara gått genom en del av underapplikationerna. Här behöver man förstå att facebook-appen innehåller flera underapplikationer.
Den kompletta listan över appar NGFW kan ses på portalen och i själva brandväggens gränssnitt under avsnittet Objects->Applications och sök efter appens namn: facebook, så kommer du att få detta resultat:
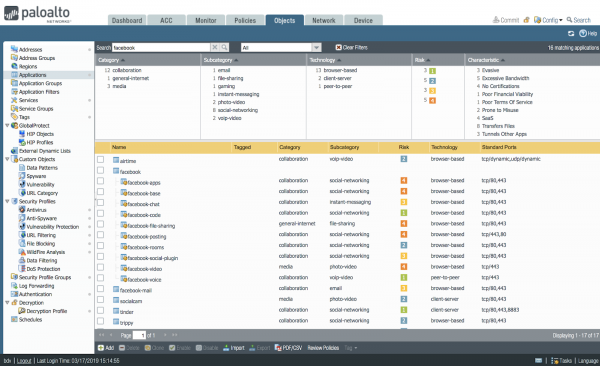
Så, vissa av dessa underapplikationer såg NGFW, men vissa gjorde det inte. I själva verket kan du särskilt förbjuda och tillåta olika underfunktioner av facebook. Till exempel tillåta att se meddelanden, men förbjuda chatt eller filöverföring. Därmed informerar Policy Optimizer om detta och du kan fatta beslut: tillåt inte alla facebook-appar, utan bara de huvudsakliga.
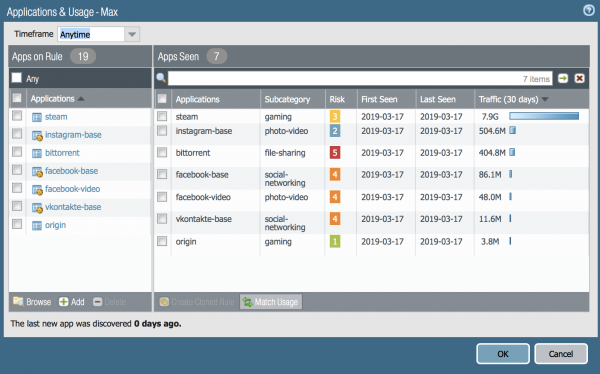
Så, vi har förstått att listorna är olika. Du kan göra så att reglerna tillåter exakt de appar som faktiskt passerade genom nätverket. För detta klickar du på knappen MatchUsage. Så här ser det ut:
Och du kan även lägga till appar som du anser behövs — knappen Add till vänster i fönstret:
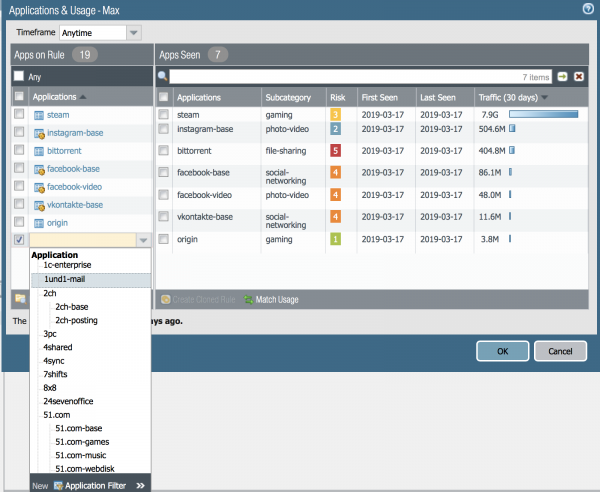
Och sedan kan denna regel tillämpas och testas. Grattis!
Klicka på No Apps Specified.
I detta fall öppnas ett viktigt fönster för att säkerställa säkerheten.
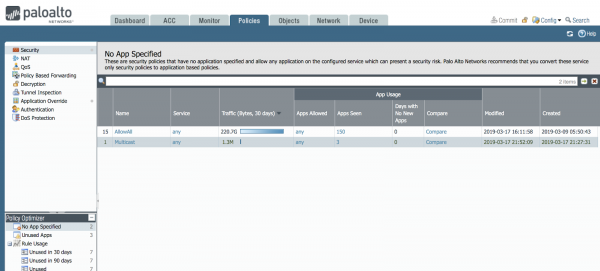
Sådana regler, där nivå L7-applikationen inte anges tydligt, finns det förmodligen många i ditt nätverk. Jag har också en sådan regel i mitt nätverk – jag påminner om att jag skapade den under den första konfigurationen, just för att visa hur Policy Optimizer fungerar.
Bilden visar att regeln AllowAll har släppt igenom 220 gigabyte trafik under perioden 9 mars till 17 mars, med totalt 150 olika applikationer i mitt nätverk. Och det är fortfarande lite. Vanligtvis finns det 200-300 olika applikationer i ett medelstort företag.
Så, en regel släpper igenom hela 150 applikationer. Detta innebär vanligtvis att brandväggen är felaktigt konfigurerad, eftersom det vanligtvis i en regel släpps igenom 1-10 applikationer för olika syften. Låt oss titta på vilka dessa applikationer är: klicka på knappen Jämför:
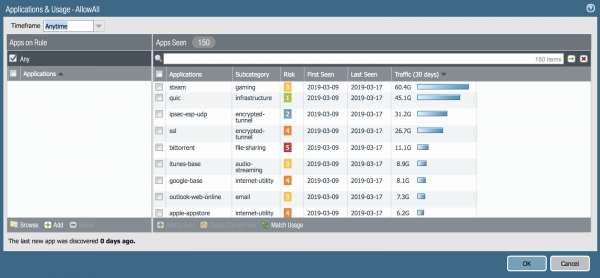
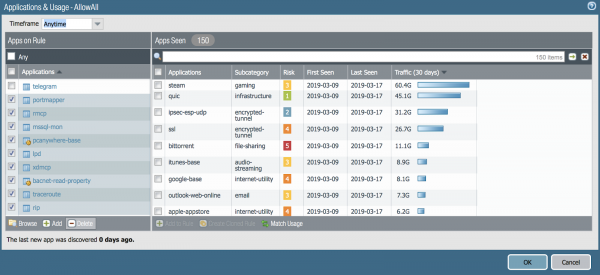
Det mest fantastiska för administratören i Policy Optimizer-funktionen är knappen Match Usage – med ett enda klick kan du skapa en regel där du anger alla 150 applikationer. Det skulle ta väldigt lång tid att göra det manuellt. Antalet uppgifter för en administratör, även i mitt nätverk med 10 enheter, är enormt.
Jag har 150 olika applikationer som överför gigabyte trafik hemma! Hur många har ni?
Och hur ser det ut i ett nätverk med 100 enheter eller 1000 eller 10000? Jag har sett brandväggar med 8000 regler och jag är mycket glad över att administratörerna nu har sådana praktiska automatiseringsverktyg.
En del applikationer som jag såg och som visades av L7-applikationsanalysmodulen i NGFW kommer inte att behövas i ert nätverk, så ni kommer helt enkelt ta bort dem från den tillåtande regeln, eller så gör ni en kloning av regler med knappen Klona (i huvudgränssnittet) där ni i en regel tillåter applikationer, medan ni i en annan blockerar applikationer som verkligen inte behövs i ert nätverk. Sådana applikationer blir ofta bittorent, steam, ultrasurf, tor, dolda tunnlar som tcp-over-dns och andra.
Och vi klickar på en annan regel – vad kan vi se där:
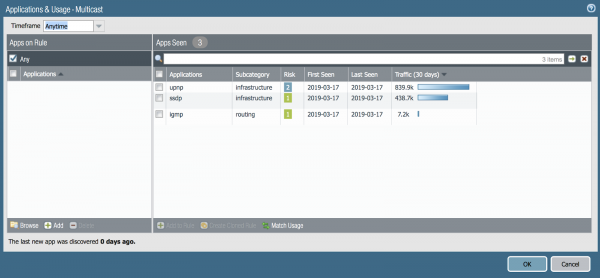
Ja, här ser vi applikationer som är typiska för multicast. Vi måste tillåta dem för att videoöverföring över nätverket ska fungera. Klicka på Match Usage. Utmärkt! Tack Policy Optimizer.
Men vad sägs om Maskininlärning.
Det är trendigt att prata om automatisering. Det jag beskrev ovan — är mycket hjälpsamt. Det finns en annan möjlighet som jag måste berätta om. Det är Machine Learning-funktionen, inbyggd i verktyget Expedition, som nämndes tidigare. I detta verktyg finns det en möjlighet att överföra regler från din gamla brandvägg från en annan tillverkare. Det finns också möjlighet att analysera de existerande trafikloggarna från Palo Alto Networks och föreslå vilka regler som bör skrivas. Detta liknar funktionaliteten i Policy Optimizer, men i Expedition är det ännu mer utvidgat och en lista med färdiga regler erbjuds — du behöver bara godkänna dem.
För att testa denna funktionalitet finns det ett laboratorium — vi kallar det testkörning. Detta test kan göras genom att gå in på de virtuella brandväggarna som anställda på Palo Alto Networks-kontoret i Moskva startar på begäran.
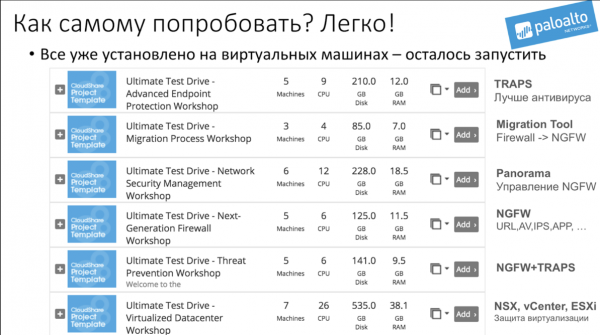
Begäran kan skickas till adressen Russia@paloaltonetworks.com och i begäran skriva: "Jag vill göra UTD angående migrationsprocessen".
Faktum är att det finns flera alternativ för laboratoriearbetet kallat Unified Test Drive (UTD) och alla efter begäran.
Endast registrerade användare kan delta i omröstningen. , tack.
Vill du ha hjälp med att optimera reglerna för din brandvägg?
Ja
Ingen
Jag klarar mig själv
Ingen har röstat än. Inga avståenden.
Källa: habr.com
