

SonarQube är en öppen plattform för kontinuerlig kodkvalitetskontroll som stödjer ett stort antal programmeringsspråk och möjliggör rapportering av metrik som kodduplicering, följsamhet till kodstandarder, testtäckning, kodkomplexitet, potentiella fel, osv. SonarQube visualiserar analysresultaten på ett användarvänligt sätt och möjliggör spårning av projektets utveckling över tid.
Uppgift: Visa utvecklarna statusen för kodkvalitetskontroll i SonarQube.
Det finns två sätt att lösa det:
- Kör ett skript för att kontrollera statusen för kodkvalitetskontroll i SonarQube. Om kodkvalitetskontrollen i SonarQube misslyckas, ska bygget misslyckas.
- Visa statusen för kodkvalitetskontroll på projektets huvudsida.
Installation av SonarQube
För att installera SonarQube från rpm-paket, använd repot .
Vi installerar paketet med repot för CentOS 7.
yum install -y https://harbottle.gitlab.io/harbottle-main/7/x86_64/harbottle-main-release.rpmVi installerar själva SonarQube.
yum install -y sonarqubeVid installation kommer de flesta plugins att installeras, men vi behöver installera findbugs och pmd
yum install -y sonarqube-findbugs sonarqube-pmdStarta tjänsten och lägg till den i autostart
systemctl start sonarqube
systemctl enable sonarqube
Om det tar lång tid att ladda, lägg till i slutet av alternativen sonar.web.javaOpts en slumpgenerator /dev/.urandom
sonar.web.javaOpts=övriga alternativ -Djava.security.egd=file:/dev/urandomKör skriptet för att kontrollera statusen för kodkvalitetskontroll i SonarQube.
Tyvärr har pluginet sonar-break-maven-plugin inte uppdaterats på länge. Därför skriver vi vårt eget skript.
För testning ska vi använda repot .
Importera i Gitlab. Lägg till filen .gitlab-ci.yml:
variabler:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=~/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  SONAR_HOST_URL: "http://172.26.9.226:9000"
  LOGIN: "admin" # användarnamn sonarqube
  PASSWORD: "admin" # lösenord sonarqube

cache:
  paths:
    - .m2/repository

build:
  image: maven:3.3.9-jdk-8
  stage: build
  script:
    - apt install -y jq || true
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.failure.ignore=true org.jacoco:jacoco-maven-plugin:0.8.5:prepare-agent clean verify org.jacoco:jacoco-maven-plugin:0.8.5:report
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.skip=true verify sonar:sonar -Dsonar.host.url=$SONAR_HOST_URL -Dsonar.login=$LOGIN -Dsonar.password=$PASSWORD -Dsonar.gitlab.project_id=$CI_PROJECT_PATH -Dsonar.gitlab.commit_sha=$CI_COMMIT_SHA -Dsonar.gitlab.ref_name=$CI_COMMIT_REF_NAME
    - export URL=$(cat target/sonar/report-task.txt | grep ceTaskUrl | cut -c11- ) #URL där rapporten sparas
    - echo $URL
    - |
      while : ;do
          curl -k -u "$LOGIN":"$PASSWORD" "$URL" -o analysis.txt
          export status=$(cat analysis.txt | jq -r '.task.status') #Status som SUCCESS, CANCELED, IN_PROGRESS eller FAILED
          echo $status
          if [ ${status} == "SUCCESS" ];then
            echo "SONAR ANALYS SUCCESS";
            break
          fi
          sleep 5
      done
    - curl -k -u "$LOGIN":"$PASSWORD" "$URL" -o analysis.txt
    - export status=$(cat analysis.txt | jq -r '.task.status') #Status som SUCCESS, CANCELED eller FAILED
    - export analysisId=$(cat analysis.txt | jq -r '.task.analysisId') #Hämta analys-ID
    - |
      if [ "$status" == "SUCCESS" ]; then
        echo -e "SONAR ANALYS FRAMGÅNGSRIK...ANALYSERAR RESULTAT";
        curl -k -u "$LOGIN":"$PASSWORD" "$SONAR_HOST_URL/api/qualitygates/project_status?analysisId=$analysisId" -o result.txt; #Analysresultat som kritiska, stora och små problem
        export result=$(cat result.txt | jq -r '.projectStatus.status');

        if [ "$result" == "ERROR" ];then
          echo -e "91mSONAR RESULTAT MISSLYCKADES";
          echo "$(cat result.txt | jq -r '.projectStatus.conditions')"; #skriver ut de kritiska, stora och små överträdelserna
          exit 1 #avbryter bygget för överträdelser
        else
          echo -e "SONAR RESULTAT FRAMGÅNGSRIKA";
          echo "$(cat result.txt | jq -r '.projectStatus.conditions')";
          exit 0
        fi
      else
          echo -e "e[91mSONAR ANALYS MISSLYCKADESe[0m";
          exit 1 #avbryter bygget för fel i Steg2
      fi
  tags:
    - docker
.gitlab-ci.yml-filen är inte perfekt. Den har testats för att kontrollera om uppgifterna avslutas med status: "SUCCESS". Jag har ännu inte haft några andra statusar. När det kommer andra statusar kommer jag att justera .gitlab-ci.yml i detta inlägg.
Visning på projektets startsida för status för kvalitetskontroll av källkoden
Installera tillägget för SonarQube
yum install -y sonarqube-qualinsight-badgesLogga in på SonarQube på adressen
Skapa en vanlig användare, till exempel "badges".
Logga in med den här användaren i SonarQube.
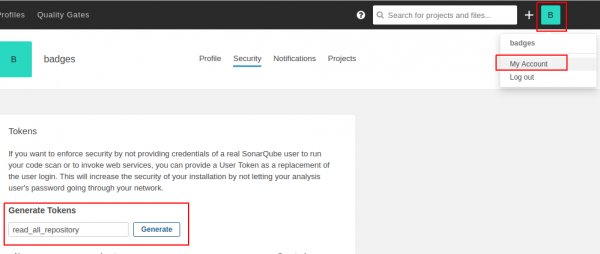
Gå till "Min användare", skapa en ny token, till exempel med namnet "read_all_repository" och klicka på "Generera".
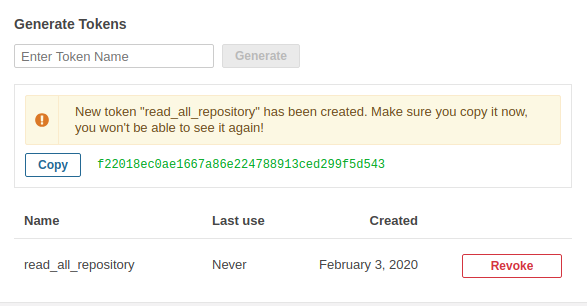
Vi ser att token har dykt upp. Den kommer bara att visas en gång.
Logga in som administratör.
Gå till Konfiguration -> SVG Badges
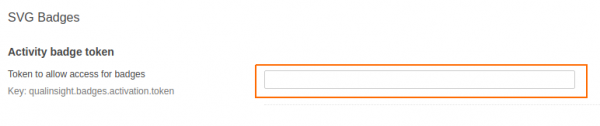
Kopiera den här token till fältet "Activity badge token" och klicka på knappen spara.
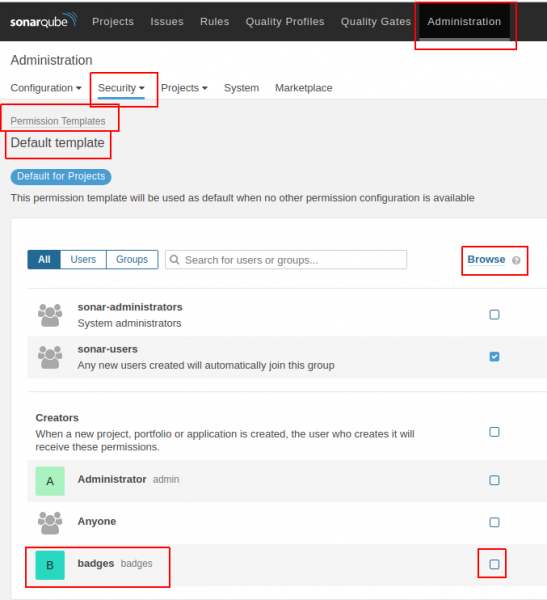
Gå till Administration -> Säkerhet -> Behörighetsmallar -> Standardmall (och andra mallar som du har).
För användaren badges måste du markera "Bläddra".
Testning.
Vi tar ett exempelprojekt. .
Importera detta projekt.
Lägg till filen .gitlab-ci.yml i projektets rot med följande innehåll.
variables:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=~/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  SONAR_HOST_URL: "http://172.26.9.115:9000"
  LOGIN: "admin" # sonarqube användarnamn
  PASSWORD: "admin" # sonarqube lösenord

cache:
  paths:
    - .m2/repository

build:
  image: maven:3.3.9-jdk-8
  stage: build
  script:
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.failure.ignore=true org.jacoco:jacoco-maven-plugin:0.8.5:prepare-agent clean verify org.jacoco:jacoco-maven-plugin:0.8.5:report
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.skip=true verify sonar:sonar -Dsonar.host.url=$SONAR_HOST_URL -Dsonar.login=$LOGIN -Dsonar.password=$PASSWORD -Dsonar.gitlab.project_id=$CI_PROJECT_PATH -Dsonar.gitlab.commit_sha=$CI_COMMIT_SHA -Dsonar.gitlab.ref_name=$CI_COMMIT_REF_NAME
  tags:
    - docker
I SonarQube kommer projektet att se ut så här:
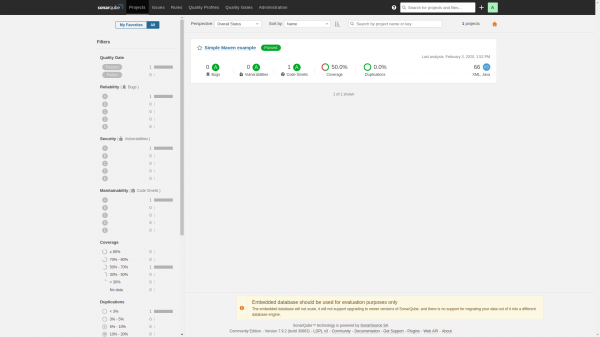
Lägg till badges i README.md och de kommer att se ut så här:
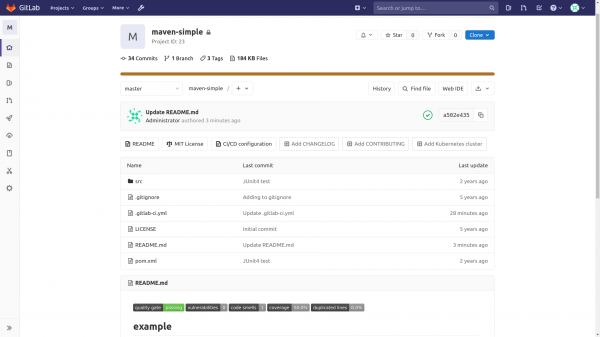
Koden för att visa badges ser ut så här:
Analys av strängen för att visa badges:
[](http://172.26.9.115:9000/dashboard?id=com.github.jitpackmaven-simple)
[](http://172.26.9.115:9000/dashboard?id=id-projekt)
[](http://172.26.9.115:9000/dashboard?id=com.github.jitpackmaven-simple)
[](http://172.26.9.115:9000/dashboard?id=id-projekt)Var du kan hitta/kontrollera Project Key och id-projekt.
Project Key finns längst ner till höger. I URL:en finns id-projektet.
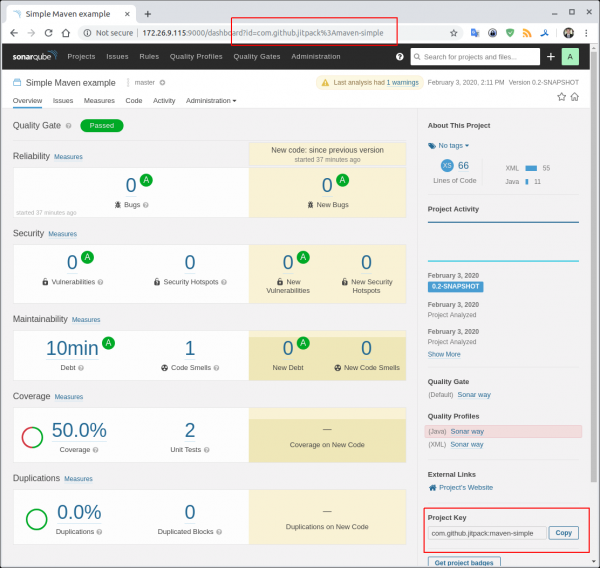
Alternativ för att hämta metrik kan .
Alla pull requests för förbättringar, buggfixar .
Telegram-chat om SonarQube
Telegram-chat om DevSecOps — säker DevOps
Källa: habr.com
