

Medan entusiastiska användare nervöst väntar på den massiva implementeringen av femte generationens nätverk, slickar cyberbrottslingar sina fingrar i förväntan på nya möjligheter till vinning. Trots allt arbete från utvecklarnas sida innehåller 5G-teknologin sårbarheter vars upptäckte kompliceras av bristen på erfarenhet i de nya förhållandena. Vi har undersökt ett litet 5G-nätverk och identifierat tre typer av sårbarheter som vi kommer att diskutera i detta inlägg.
Fokus för vår forskning
Låt oss betrakta ett enkelt exempel — ett modellbaserat icke-offentligt 5G-nätverk på en studentcampus (Non-Public Network, NPN) kopplat till omvärlden via offentliga kommunikationskanaler. Det är just sådana nätverk som kommer att användas som standard i alla länder som deltar i kapplöpningen om 5G inom en snar framtid. Den potentiella miljön för att distribuera nätverk av denna konfiguration är 'smarta' företag, 'smarta' städer, stora företagskontor och andra liknande platser med hög kontrollnivå.
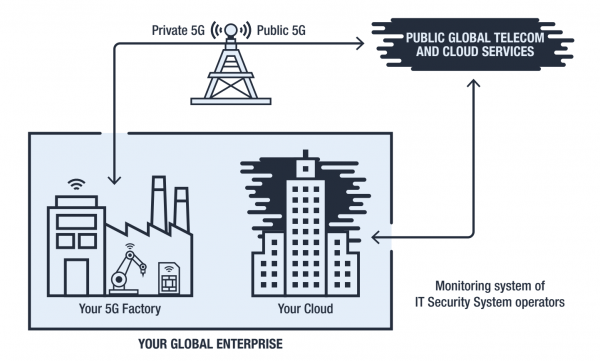
Infrastruktur för NPN: ett företagets slutna nätverk kopplat till det globala 5G-nätverket via offentliga kanaler. Källa: Trend Micro
Till skillnad från fjärde generationens nätverk är 5G-nätverk inriktade på att hantera data i realtid, vilket gör att deras arkitektur liknar en flerlagers tårta. Uppdelningen i lager underlättar interaktionen genom att standardisera API:er för kommunikation mellan lagren.
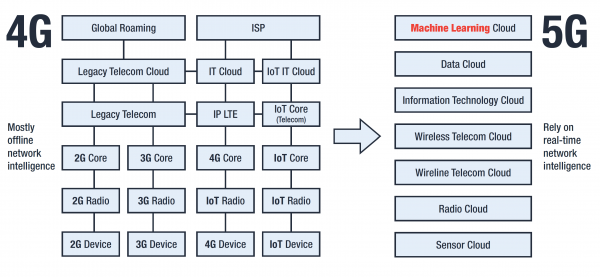
Jämförelse av arkitektur mellan 4G och 5G. Källa: Trend Micro
Resultatet är ökad automatisering och skalbarhet, vilket är avgörande för att hantera enorma mängder information från Internet of Things (IoT).
Den isolering av nivåer som är inbyggd i 5G-standarden ger upphov till ett nytt problem: säkerhetssystem som arbetar inom NPN skyddar objektet och dess privata moln, medan säkerhetssystemen i externa nätverk skyddar sin egen interna infrastruktur. Trafik mellan NPN och externa nätverk anses vara säker, eftersom den kommer från skyddade system, men i verkligheten skyddas den ingenstans.
I vår senaste studie presenterar vi flera scenarier för cyberattacker på 5G-nätverk som utnyttjar:
- sårbarheter i SIM-kort,
- nätverkssårbarheter,
- sårbarheter i identifieringssystem.
Låt oss granska varje sårbarhet mer i detalj.
Sårbarheter i SIM-kort
SIM-kortet är en komplex enhet som till och med har en hel uppsättning inbyggda applikationer – SIM Toolkit, STK. Ett av dessa program – S@T Browser – kan teoretiskt användas för att besöka operatörens interna webbplatser, men i praktiken har det länge glömts bort och har inte uppdaterats sedan 2009, eftersom dessa funktioner nu utförs av andra program.
Problemet är att S@T Browser visade sig vara sårbart: en speciellt förberedd tjänst-SMS hackar SIM-kortet och får det att utföra kommandon som hackaren vill, och telefonanvändaren märker inget ovanligt. Attacken kallas och ger angriparna många möjligheter.
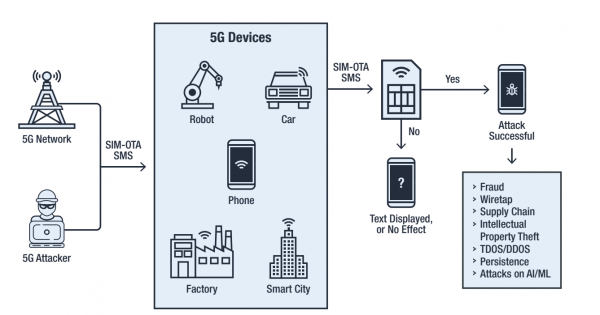
Simjacking-attack i 5G-nätverk. Källa: Trend Micro
Specifikt tillåter den att angriparen får tillgång till abonnentens platsdata, identifierare för enheten (IMEI) och mobilmaster (Cell ID), samt att få telefonen att ringa ett nummer, skicka SMS, öppna en länk i webbläsaren och till och med stänga av SIM-kortet.
I 5G-nätverk blir denna sårbarhet hos SIM-kort ett allvarligt problem, med tanke på antalet anslutna enheter. Även om , är det fortfarande . Och eftersom allt fungerar som det är, förväntar man sig inte en snabb ersättning av befintliga SIM-kort.
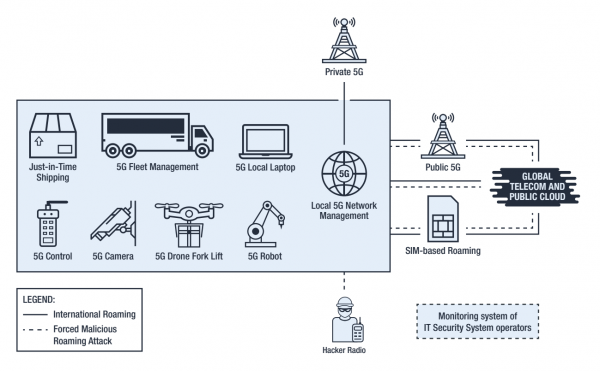
Missbruk av roaming. Källa: Trend Micro
Användning av Simjacking gör det möjligt att tvinga SIM-kortet att gå in i roamingläge och få det att ansluta till mobilmaster som kontrolleras av angriparen. Därmed får angriparen möjlighet att modifiera SIM-kortets inställningar för att avlyssna telefonsamtal, införa skadlig programvara och genomföra olika typer av attacker med hjälp av enheten som innehåller det hackade SIM-kortet. Detta möjliggörs av det faktum att interaktionen med enheter i roaming sker utanför de säkerhetsprotokoll som är på plats för enheter i det "inhemska" nätverket.
Sårbarheter i nätverket
Intrångsaktörer kan ändra inställningarna för en kompromitterad SIM-kort för att uppnå sina mål. Den relativt enkelheten och hemlighetsfullheten bakom Simjaking-attacker gör att de kan utföras kontinuerligt, vilket möjliggör ett långsamt och tålmodigt övertagande av allt fler enheter,skärande små bitar från nätverket som om det vore salami,. Det är extremt svårt att spåra sådan påverkan, och under komplexa förhållanden i ett distribuerat 5G-nät är det praktiskt taget omöjligt.
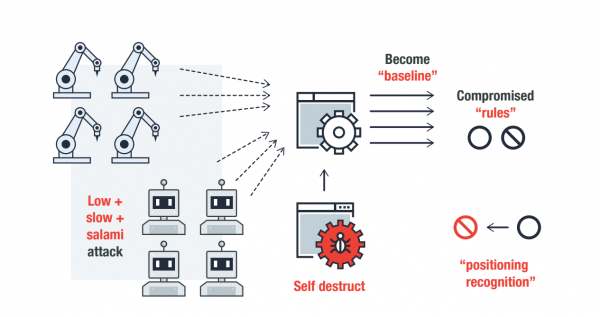
Gradvis integrering i 5G-nätet med hjälp av Low and Slow + Salami-attacker. Källa: Trend Micro
Eftersom 5G-nät saknar inbyggda mekanismer för säkerhetskontroll av SIM-kort, kommer intrångsaktörer gradvis att få möjlighet att sätta sina egna regler inom det kommunikationsdomän som 5G utgör, genom att använda stulna SIM-kort för att stjäla pengar, autentisera på nätverksnivå, installera skadlig programvara och bedriva andra olagliga aktiviteter.
En särskild oro väcker introduktionen av verktyg på hackarforum som automatiserar fångst av SIM-kort genom Simjaking, eftersom användningen av sådana verktyg i femte generationens nät ger angripare i stort sett obegränsade möjligheter till att skala upp attacker och modifiera betrodd trafik.
Identifieringsrisker
SIM-kortet används för att identifiera enheten i nätverket. Om SIM-kortet är aktivt och har en positiv balans, anses enheten automatiskt legitim och väcker inga misstankar på detekteringssystemets nivå. Samtidigt gör sårbarheten i själva SIM-kortet hela identifieringssystemet sårbart. IT-säkerhetssystem kan helt enkelt inte spåra en olagligt ansluten enhet om den registrerar sig i nätverket med hjälp av stulna identifieringsuppgifter genom Simjaking.
Det innebär att en hacker som kopplar upp sig mot nätet via ett hackat SIM-kort får tillgång på samma nivå som den verkliga ägaren, eftersom IT-systemen inte längre kontrollerar enheter som har identifierats på nätverksnivå.
Den garanterade identifieringen mellan program- och nätverksnivå lägger till ett ytterligare problem: brottslingar kan medvetet skapa "brus" för intrångsdetekteringssystem genom att ständigt utföra olika misstänkta åtgärder i namnet av tagna legitima enheter. Eftersom automatiska detekteringssystem baserar sin funktion på statistisk analys, kommer tröskelvärdena för larm gradvis att öka, vilket innebär att det inte kommer ske någon reaktion på verkliga attacker. Långvarig påverkan av denna typ kan mycket väl förändra hela nätverks funktionen och skapa statistiska "blinda fläckar" för detekteringssystem. Brottslingar som kontrollerar dessa zoner kan genomföra attacker på data inom nätverket och på fysiska enheter, organisera tjänsteavbrott och orsaka annan skada.
Lösning: enhetlig identitetskontroll
Sårbarheterna i det undersökta NPN-nätverket 5G är en följd av fragmenterade säkerhetsprotokoll på kommunikationsnivå, SIM-korts nivå och enhetsnivå, samt på nivån för roaminginteraktion mellan nätverken. För att lösa detta problem måste autentisering av enheter som ansluter till nätverket säkerställas i varje steg, i enlighet med principen för nolltillit () genom att implementera en federativ identitets- och åtkomsthanteringsmodell ().
Principen ZTA innebär att säkerheten bibehålls även när enheten är okontrollerad, rör sig eller befinner sig utanför nätverksperimetern. Den federativa identitetsmodellen är en säkerhetsansats för 5G som erbjuder en enhetlig och sammanhållen arkitektur för autentisering, åtkomsträttigheter, dataintegritet och andra komponenter och teknologier i 5G-nätverk.
Denna ansats utesluter möjligheten att införa en "roaming"-master och omdirigera tagna SIM-kort till den. IT-system kommer fullt ut att kunna upptäcka anslutningen av obehöriga enheter och blockera parasittrafik som skapar statistiskt brus.
För att skydda SIM-kortet mot modifiering måste ytterligare kontrollmedel implementeras, eventuellt genom en SIM-app baserad på blockchain. Appen kan användas för autentisering av enheter och användare, samt för att kontrollera firmware och inställningar för SIM-kortet både i roaming och i det egna nätverket.
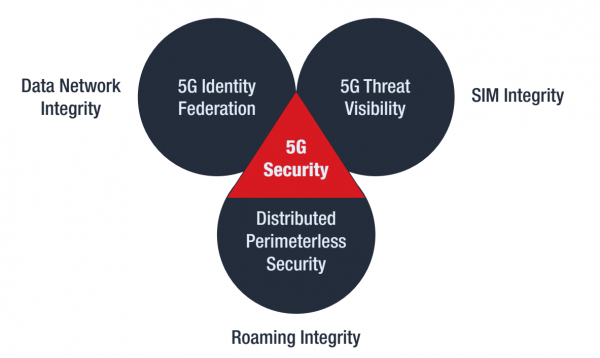
Låt oss sammanfatta
Lösningen på de identifierade säkerhetsproblemen i 5G kan sammanfattas i tre angreppssätt:
- implementering av en federativ modell för identifiering och åtkomsthantering, som säkerställer dataintegritet i nätverket;
- skapa full insyn i hot genom att genomföra en distribuerad register för att kontrollera legitimiteten och integriteten hos SIM-kort;
- utveckla ett gränslöst distribuerat säkerhetssystem som hanterar interaktion med enheter i roaming.
Praktisk implementering av dessa åtgärder kräver tid och betydande kostnader, men utrullningen av 5G-nätverk pågår överallt, vilket innebär att arbetet med att åtgärda sårbarheter måste börja nu.
Källa: habr.com
