

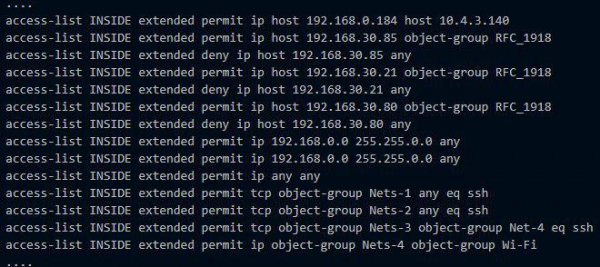
Om man tittar på konfigurationen av vilken brandvägg som helst, så kommer vi förmodligen att se ett stort antal IP-adresser, portar, protokoll och subnät. På detta klassiska sätt implementeras säkerhetspolicyn för användares åtkomst till resurser. Först försöker man hålla ordning i konfigurationen, men sedan börjar anställda flytta mellan avdelningar, servrar dupliceras och byter roller, åtkomster för olika projekt skapas där de normalt inte är tillåtna, och hundratals okända stigar uppstår.
Runt reglerna, om man har tur, finns det kommentarer som "Be om att göra det, Vasa" eller "Detta är en passage i DMZ". Nätverksadministratören säger upp sig, och allt blir helt oklart. Sedan bestämmer sig någon för att rensa konfigurationen från Vasa, och SAP kraschar eftersom Vasa en gång bad om denna åtkomst för att få SAP att fungera.
Idag kommer jag att berätta om VMware NSX, som hjälper till att tillämpa nätverks- och säkerhetspolicys utan röra i brandväggarnas konfigurationer. Jag visar också vilka nya funktioner som har tillkommit jämfört med vad VMware tidigare hade inom detta område.
VMWare NSX – en plattform för virtualisering och säkerställande av nätverkstjänster. NSX löser uppgifter relaterade till routning, switching, belastningsbalansering, brandvägg och kan mycket annat intressant.
NSX är arvet från VMware:s egen produkt vCloud Networking and Security (vCNS) och det förvärvade Nicira NVP.
Från vCNS till NSX
Tidigare hade kunden i en molnlösning baserad på VMware vCloud en separat virtuell maskin för vCNS vShield Edge. Denna agerade som en gränsöverskridande gateway där många nätverksfunktioner kunde konfigureras: NAT, DHCP, brandvägg, VPN, belastningsbalanserare etc. vShield Edge begränsade den virtuella maskinens interaktion med omvärlden enligt reglerna som angavs i brandväggen och NAT. Inom nätverket kommunicerade de virtuella maskinerna fritt med varandra inom subnäten. Om man verkligen vill separera och styra trafik kan man skapa ett separat nätverk för olika delar av applikationerna (olika virtuella maskiner) och ange motsvarande regler för deras nätverksinteraktion i brandväggen. Men detta är tidskrävande, komplicerat och ointressant, särskilt när man har ett par dussin virtuella maskiner.
I NSX har VMware realiserat konceptet mikrosektorisering med hjälp av en distribuerad brandvägg (distributed firewall) som är inbyggd i hypervisorens kärna. Här definieras säkerhetspolicyer och nätverksinteraktioner inte bara för IP- och MAC-adresser, utan även för andra objekt: virtuella maskiner och applikationer. Om NSX är implementerat inom organisationen kan sådana objekt vara en användare eller en grupp användare från Active Directory. Varje sådant objekt blir en mikrosektor i sin säkerhetskontext, i det önskade subnätet, med sin mysiga DMZ :),
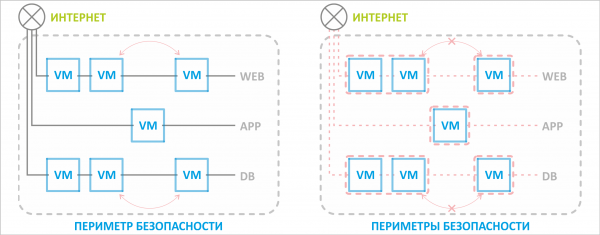
Tidigare fanns det en enda säkerhetsperimeter för hela resursförbundet, skyddad av en gränsswitch, men med NSX kan man avskärma en enskild virtuell maskin från oönskad interaktion, även inom ett och samma nätverk.
Säkerhetspolicyer och nätverksinteraktioner anpassas om objektet flyttas till ett annat nätverk. Till exempel, om vi flyttar en databasmaskin till en annan nätverkssektor eller till och med till ett annat kopplat virtuellt datacenter, fortsätter reglerna som definierats för denna virtuella maskin att gälla oavsett dess nya placering. Applikationsservern kommer fortfarande att kunna interagera med databasen.
Den gamla gränsroutern vCNS vShield Edge har ersatts av NSX Edge. Den har hela den gamla Edge:ns gentlemanpaket plus flera nya användbara funktioner. Det är vad som kommer att diskuteras härnäst.
Vad är nytt med NSX Edge?
Funktionaliteten hos NSX Edge beror på NSX. Det finns totalt fem: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Allt nytt och intressant kan ses från och med Advanced. Inklusive det nya gränssnittet, som fram till den fullständiga övergången av vCloud till HTML5 (VMware lovar sommaren 2019) öppnas i en ny flik.
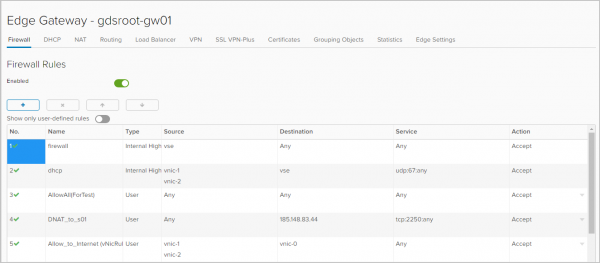
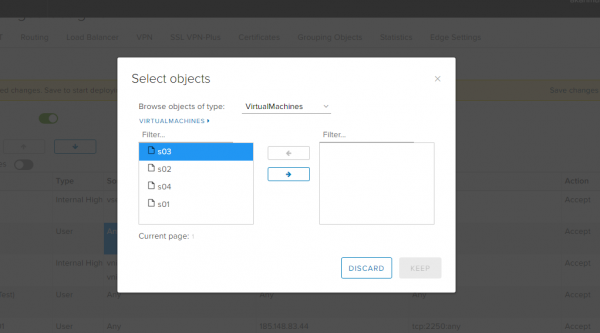
Brandvägg. Som objekt som reglerna kommer att tillämpas på kan man välja IP-adresser, nätverk, gateway-gränssnitt och virtuella maskiner.
DHCP. Förutom att ställa in IP-adressintervallet som automatiskt kommer att tilldelas virtuella maskiner i detta nätverk, har NSX Edge fått funktioner som Binding och Relay.
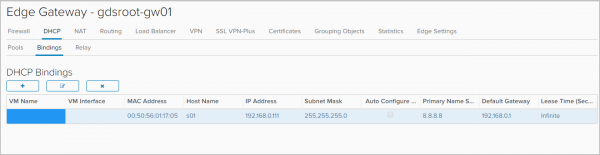
I fliken Bindings kan man binda MAC-adressen för den virtuella maskinen till IP-adressen, om man vill att IP-adressen inte ska ändras. Det viktigaste är att denna IP-adress inte ingår i DHCP Pool.
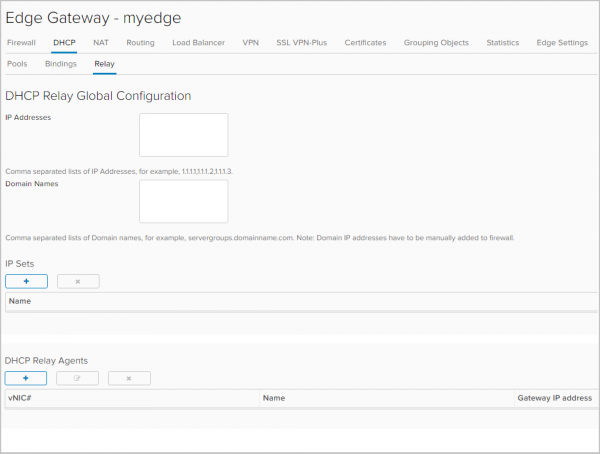
I fliken Relay DHCP-meddelanden omdirigeras till DHCP-servrar som ligger utanför din organisation i vCloud Director, inklusive DHCP-servrar för fysisk infrastruktur.
Routing. Tidigare kunde endast statisk routing konfigureras med vShield Edge. Nu finns det dynamisk routing med stöd för OSPF- och BGP-protokoll. ECMP (Active-active) inställningar är också tillgängliga, vilket möjliggör aktivt aktiverad failover till fysiska routrar.
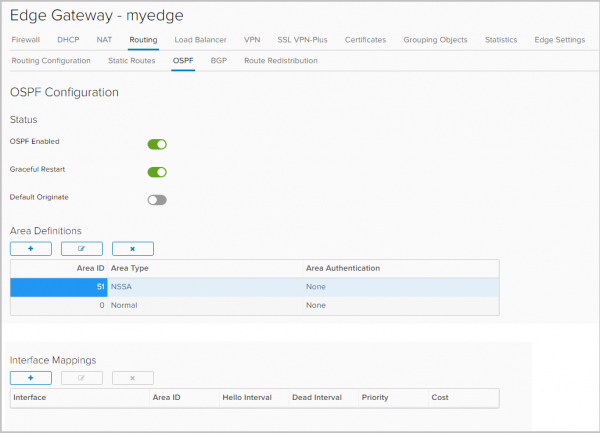
Konfigurera OSPF
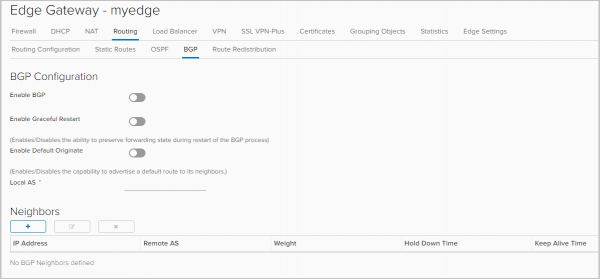
BGP-inställning
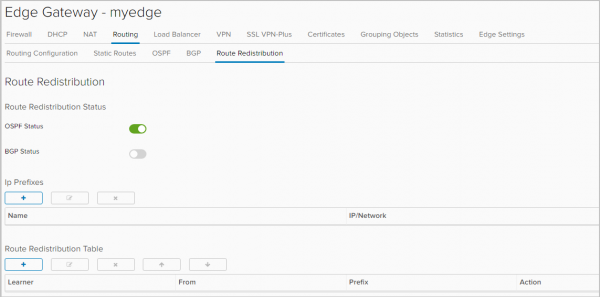
En ny funktion är inställningen för ruttöverföring mellan olika protokoll,
ruttöverföring (route redistribution).
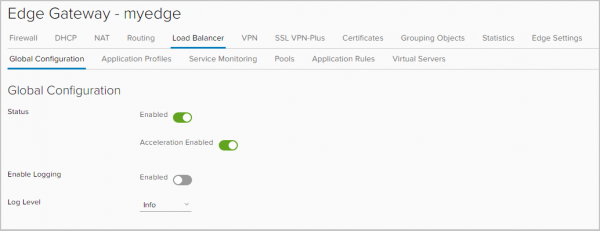
L4/L7 Lastbalanserare. X-Forwarded-For för HTTPs-headern har introducerats. Utan den hade många problem. Till exempel, om du har en webbplats som du balanserar. Utan att vidarebefordra denna header fungerade allt, men i statistik för webbservern såg du inte IP-adresserna för besökarna, utan IP-adressen för lastbalanseraren. Nu är allt korrekt.
Även i fliken Application Rules kan du nu lägga till skript som direkt styr trafikbalanseringen.
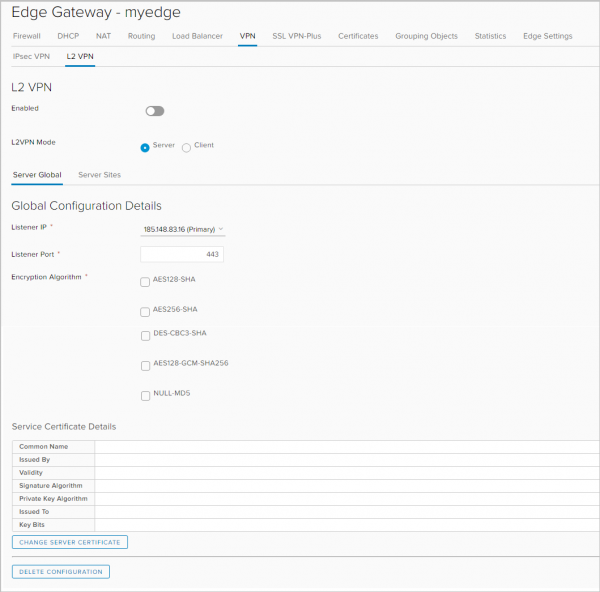
VPN. Förutom IPSec VPN stöder NSX Edge:
- L2 VPN, som gör det möjligt att sträcka nätverk mellan geografiskt skilda platser. Denna typ av VPN är användbar, till exempel när en virtuell maskin ska flyttas till en annan plats men förbli inom samma subnät och behålla sin IP-adress.
- SSL VPN Plus, som möjliggör att användare ansluter till företagsnätverket på distans. Denna funktion fanns på vSphere-nivå, men detta är en nyhet för vCloud Director.
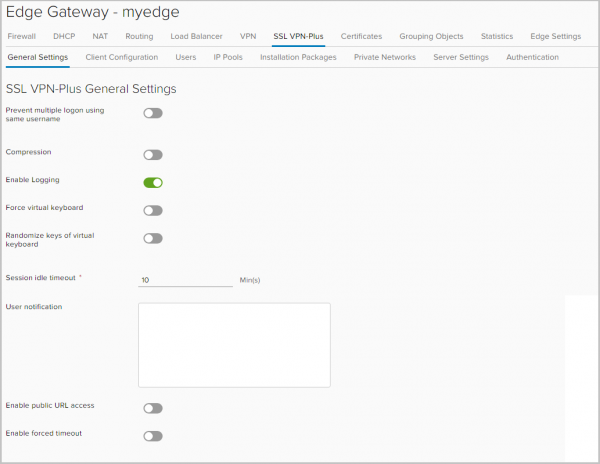
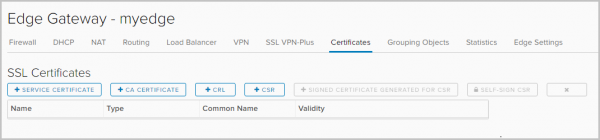
SSL-certifikat. Nu kan certifikat installeras på NSX Edge. Detta relaterar återigen till behovet av en lastbalanserare utan certifikat för https.
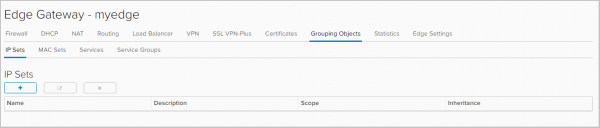
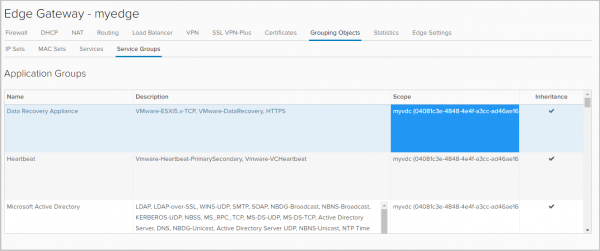
Objektgrupper (Grouping Objects). I denna flik definieras grupper av objekt, för vilka specifika regler för nätverksinteraktion kommer att gälla, till exempel brandväggsregler.
Dessa objekt kan vara IP- och MAC-adresser.
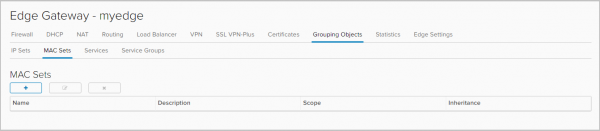
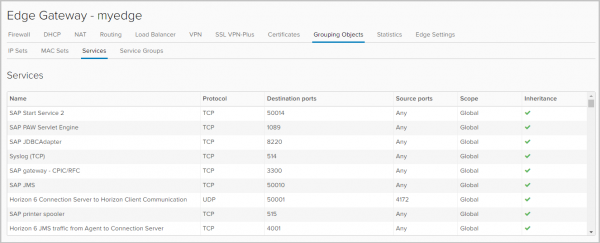
Här finns också en lista över tjänster (kombination av protokoll-port) och applikationer som kan användas vid skapandet av brandväggsregler. Endast portaladministratören för vCD kan lägga till nya tjänster och applikationer.
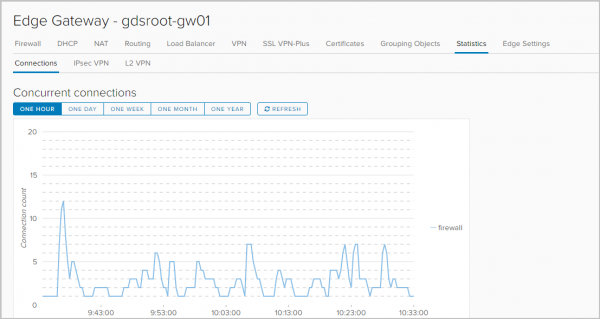
Statistik. Statistik över anslutningar: trafik som passerar genom gateway, brandvägg och lastbalanserare.
Status och statistik för varje tunnel av IPSEC VPN och L2 VPN.
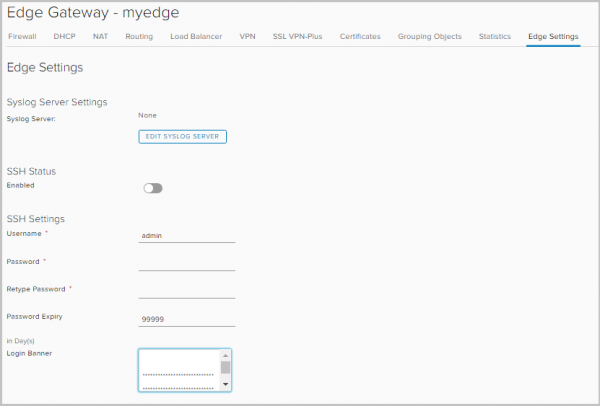
Loggning. I Edge-inställningar kan du ange servern för loggning. Loggning fungerar för DNAT/SNAT, DHCP, brandvägg, ruttnig, lastbalanserare, IPsec VPN, SSL VPN Plus.
För varje objekt/tjänst finns följande typer av aviseringar:
— Debug
— Alert
— Critical
— Error
— Warning
— Notice
— Info
Storlekar på NSX Edge
Beroende på de uppgifter som ska utföras och volymerna kan VMware skapa NSX Edge av följande storlekar:
NSX Edge
(Kompakt)
NSX Edge
(Större)
NSX Edge
(Kvadratstörre)
NSX Edge
(X-Större)
vCPU
1
2
4
6
Minne
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4,5GB + 4GB
Syfte
Ett
program, test
datacenter
Liten
eller medel
datacenter
Belastad
brandvägg
Lastbalansering
belastningar på L7-nivå
Nedan i tabellen visas prestandamått för nätverkstjänster beroende på storleken på NSX Edge.
NSX Edge
(Kompakt)
NSX Edge
(Större)
NSX Edge
(Kvadratstörre)
NSX Edge
(X-Större)
Gränssnitt
10
10
10
10
Subinterfacer (Trunk)
200
200
200
200
NAT-regler
2,048
4,096
4,096
8,192
ARP-poster
Till överskrivning
1,024
2,048
2,048
2,048
FW-regler
2000
2000
2000
2000
FW-prestanda
3Gbps
9,7Gbps
9,7Gbps
9,7Gbps
DHCP-pooler
20,000
20,000
20,000
20,000
ECMP-vägar
8
8
8
8
Statisk rutter
2,048
2,048
2,048
2,048
LB-pooler
64
64
64
1,024
LB virtuella servrar
64
64
64
1,024
LB-server/pool
32
32
32
32
LB-statuskontroller
320
320
320
3,072
LB-applikationsregler
4,096
4,096
4,096
4,096
L2VPN-klienter Hub till Spoke
5
5
5
5
L2VPN-nätverk per klient/server
200
200
200
200
IPSec-tunnlar
512
1,600
4,096
6,000
SSLVPN-tunnlar
50
100
100
1,000
SSLVPN privata nätverk
16
16
16
16
Samtidiga sessioner
64,000
1,000,000
1,000,000
1,000,000
Sessioner/Sekund
8,000
50,000
50,000
50,000
LB genomströmning L7-proxy)
2,2Gbps
2,2Gbps
3Gbps
LB genomströmning L4-läge)
6Gbps
6Gbps
6Gbps
LB anslutningar/s (L7-proxy)
46,000
50,000
50,000
LB samtidiga anslutningar (L7-proxy)
8,000
60,000
60,000
LB anslutningar/s (L4-läge)
50,000
50,000
50,000
LB samtidiga anslutningar (L4-läge)
600,000
1,000,000
1,000,000
BGP-rutter
20,000
50,000
250,000
250,000
BGP-grannar
10
20
100
100
BGP-rutter omfördelade
Ingen gräns
Ingen gräns
Ingen gräns
Ingen gräns
OSPF-rutter
20,000
50,000
100,000
100,000
OSPF LSA-poster max 750 typ-1
20,000
50,000
100,000
100,000
OSPF-grannar
10
20
40
40
OSPF-rutter omfördelade
2000
5000
20,000
20,000
Totala rutter
20,000
50,000
250,000
250,000
→
Av tabellen framgår att belastning på NSX Edge för produktionsscenarier rekommenderas att organiseras, först från storleken Större.
Detta är allt för idag. I följande delar kommer jag att gå igenom inställningen för varje nätverkstjänst på NSX Edge i detalj.
Källa: habr.com
