

Tiden har kommit då VPN inte längre är ett exotiskt verktyg för skäggiga sysadmins. Användarnas behov varierar, men faktum är att VPN har blivit nödvändigt för alla.
Problemet med nuvarande VPN-lösningar är att de är svåra att konfigurera korrekt, dyra att underhålla och fulla av legacykod av tveksamt kvalitet.
För några år sedan bestämde den kanadensiska cybersäkerhetsspecialisten Jason A. Donenfeld att det var dags att förändra detta och började arbeta med . Just nu förbereds WireGuard för att inkluderas i Linux-kärnan, och den har till och med fått beröm från och i .
De påstådda fördelarna med WireGuard över andra VPN-lösningar:
- Lätt att använda.
- Använder modern kryptografi: Noise-protokollram, Curve25519, ChaCha20, Poly1305, BLAKE2, SipHash24, HKDF etc.
- Kompakt och läsbar kod, enklare att granska för sårbarheter.
- High performance.
- Tydlig och genomarbetad .
Har silverkulor äntligen hittats? Är det dags att begrava OpenVPN och IPSec? Jag bestämde mig för att reda ut detta och samtidigt skapa .
Arbetsprinciper
Principerna kan beskrivas så här:
- En WireGuard-gränssnitt skapas, en privat nyckel och IP-adress tilldelas. Inställningarna för andra peers laddas: deras offentliga nycklar, IP-adresser osv.
- Alla IP-paket som kommer till WireGuard-gränssnittet inkapslas i UDP och till andra peers.
- Klienterna anger den offentliga IP-adressen för servern i sina inställningar. Servern får automatiskt kännedom om klienternas externa adresser när autentiserade data kommer in.
- Servern kan ändra sin offentliga IP-adress utan att avbryta driften. Den skickar en notifiering till anslutna klienter, som då uppdaterar sin konfiguration i realtid.
- Konceptet för routing används . WireGuard tar emot och skickar paket baserat på en peers publika nyckel. När servern dekrypterar ett korrekt autentiserat paket kontrolleras dess src-fält. Om det matchar konfigurationen för
allowed-ipsför den autentiserade peeren, accepteras paketet av WireGuard-gränssnittet. Vid avsändning av ett utgående paket påbörjas en motsvarande procedur: dst-fältet i paketet tas och baserat på detta väljs lämplig peer, paketet signeras med sin egen nyckel, krypteras med peer-id nyckel och skickas till den fjärran enheten.
All grundlogik för WireGuard tar mindre än 4 000 kodrader, medan OpenVPN och IPSec har hundratusentals kodrader. För att stödja moderna kryptovalutor föreslås att en ny kryptografisk API inkluderas i Linux-kärnan. . För närvarande pågår en diskussion om hur bra denna idé är.
Performance
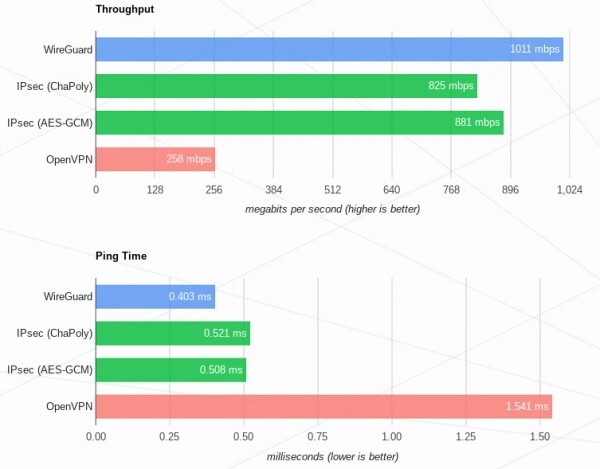
Det maximala prestandafördelarna (jämfört med OpenVPN och IPSec) kommer att bli tydliga på Linux-system, eftersom WireGuard där implementeras som en kärnmodul. Dessutom stöds macOS, Android, iOS, FreeBSD och OpenBSD, men där körs WireGuard i userspace med alla följder för prestanda. Stöd för Windows lovas att läggas till inom en snar framtid.
Resultaten av bänktester med :
Min erfarenhet av användning
Jag är ingen expert på VPN-konfiguration. Jag konfigurerade en gång OpenVPN manuellt och det var mycket krångligt, och jag har inte ens försökt med IPSec. Det finns alldeles för många beslut att fatta, och det är väldigt lätt att trampa snett. Därför har jag alltid använt färdiga skript för att konfigurera servern.
Så, WireGuard är en utmärkt lösning för användaren, enligt min mening. Alla lågnivåbeslut är fastlagda i specifikationen, så processen att förbereda en typisk VPN-infrastruktur tar bara några minuter. Det är praktiskt taget omöjligt att göra misstag i konfigurationen.
Installationsprocess på den officiella webbplatsen vill jag särskilt framhäva den utmärkta .
Krypteringsnycklar genereras med verktyget wg:
SERVER_PRIVKEY=$( wg genkey )
SERVER_PUBKEY=$( echo $SERVER_PRIVKEY | wg pubkey )
CLIENT_PRIVKEY=$( wg genkey )
CLIENT_PUBKEY=$( echo $CLIENT_PRIVKEY | wg pubkey )
Därefter måste du skapa serverkonfigurationen /etc/wireguard/wg0.conf med följande innehåll:
[Interface]
Address = 10.9.0.1/24
PrivateKey = $SERVER_PRIVKEY
[Peer]
PublicKey = $CLIENT_PUBKEY
AllowedIPs = 10.9.0.2/32
och starta tunneln med skriptet wg-quick:
sudo wg-quick up /etc/wireguard/wg0.confI system med systemd kan du istället använda sudo systemctl start wg-quick@wg0.service.
På klientmaskinen, skapa konfigurationen /etc/wireguard/wg0.conf:
[Interface]
PrivateKey = $CLIENT_PRIVKEY
Address = 10.9.0.2/24
[Peer]
PublicKey = $SERVER_PUBKEY
AllowedIPs = 0.0.0.0/0
Endpoint = 1.2.3.4:51820 # Serverns externa IP
PersistentKeepalive = 25
Och på samma sätt starta tunneln:
sudo wg-quick up /etc/wireguard/wg0.confDet återstår bara att konfigurera NAT på servern så att klienterna kan få tillgång till Internet, och då är allt klart!
Denna enkelhet och kompakta kodbas har uppnåtts genom att avstå från funktioner för nyckeldistribution. Här finns inget komplicerat certifikatssystem och allt detta företagskaos, korta krypteringsnycklar sprids ungefär som SSH-nycklar. Men detta skapar ett problem: WireGuard kommer att vara något svårt att införa i vissa redan existerande nätverk.
Bland nackdelar kan nämnas att WireGuard inte fungerar genom HTTP-proxy, eftersom den endast har UDP-protokollet som transport. Frågan uppstår, är det möjligt att obfuska protokollet? Självklart är detta inte en direkt uppgift för en VPN, men för exempelvis OpenVPN finns det sätt att maskera under HTTPS, vilket hjälper invånare i totalitära länder att fullt ut njuta av Internet.
Slutsatser
Sammanfattningsvis är detta ett mycket intressant och lovande projekt som redan nu kan användas på personliga servrar. Vilken fördel? Hög prestanda på Linux-system, enkel installation och underhåll, samt en kompakt och läsbar kodbas. Men att kasta sig in i att översätta en komplex infrastruktur till WireGuard är ännu för tidigt, man bör vänta på att det inkluderas i Linux-kärnan.
För att spara min (och din) tid har jag utvecklat . Med dess hjälp kan man enkelt sätta upp en personlig VPN för sig själv och sina bekanta, även utan att förstå något av detta.
Källa: habr.com
