

Hello kila mtu!
Ninajua mandhari hayo yenye mipangilio OpenVPN Mengi yamefanywa. Hata hivyo, mimi binafsi nilikutana na ukosefu wa taarifa zilizopangwa kuhusu mada ya kichwa cha habari, na niliamua kushiriki uzoefu wangu hasa na wale ambao si wataalamu wa utawala. OpenVPN, lakini ningependa kufikia muunganisho wa tovuti hadi tovuti kwa mitandao midogo ya mbali kwenye Synology NAS. Pia ningependa kuandika hili mwenyewe.
Kwa hivyo, nina Synology DS918+ NAS na kifurushi kimewekwa. VPN Seva imesanidiwa OpenVPN na watumiaji ambao wanaweza kuunganisha kwenye seva ya VPN. Sitazungumzia kwa undani kuhusu kusanidi seva katika kiolesura cha DSM (lango la wavuti la seva ya NAS). Taarifa hii inapatikana kwenye tovuti ya mtengenezaji.
Tatizo ni kwamba kiolesura cha DSM (toleo la 6.2.3 kufikia tarehe ya kuchapishwa) kina idadi ndogo ya mipangilio ya usimamizi. OpenVPN seva. Katika hali yetu, muunganisho wa tovuti hadi tovuti unahitajika, ikimaanisha kuwa seva hosti kwenye mtandao mdogo wa mteja wa VPN zinapaswa kuwa na uwezo wa kuona seva hosti kwenye mtandao mdogo wa seva ya VPN na kinyume chake. Mipangilio chaguo-msingi inayopatikana kwenye NAS inaruhusu ufikiaji kutoka kwa seva hosti kwenye mtandao mdogo wa mteja wa VPN hadi seva hosti kwenye mtandao mdogo wa seva ya VPN pekee.
Ili kusanidi ufikiaji wa mitandao midogo ya mteja wa VPN kutoka kwa mtandao mdogo wa seva ya VPN, tutahitaji kuingia kwenye NAS kupitia SSH na kusanidi faili ya usanidi. OpenVPN seva kwa mikono.
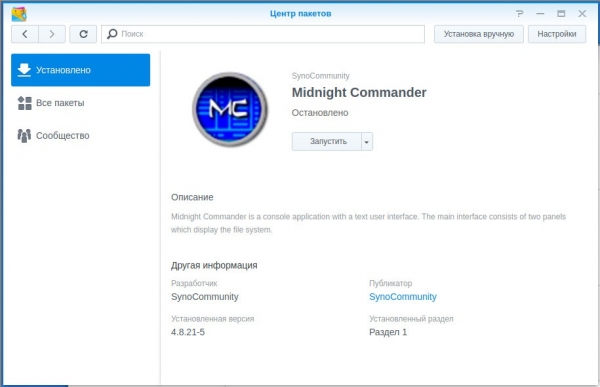
Ili kuhariri faili kwenye NAS kupitia SSH, ni rahisi zaidi kwangu kutumia Kamanda wa Usiku wa manane. Ili kufanya hivyo, niliunganisha chanzo kwenye Kituo cha Kifurushi na kusakinisha kifurushi cha Kamanda wa Usiku wa manane.
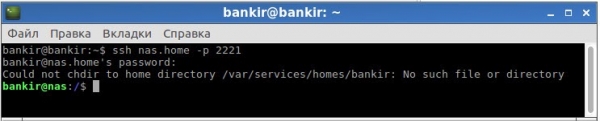
Ingia kupitia SSH kwa NAS chini ya akaunti iliyo na haki za msimamizi.
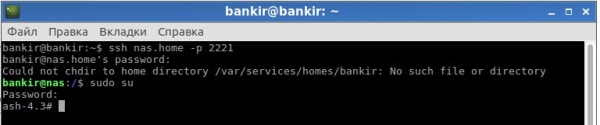
Tunaandika sudo su na kutaja nenosiri la msimamizi tena:
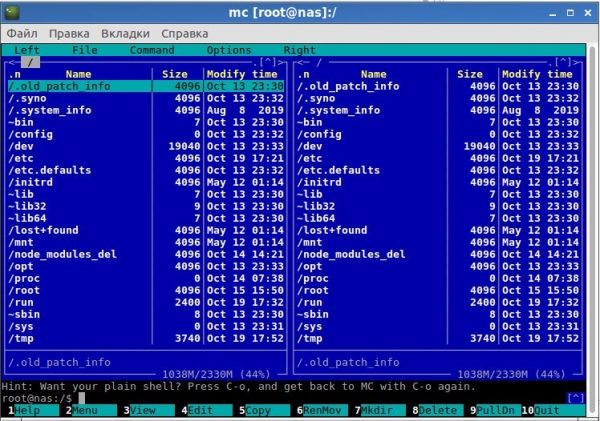
Tunaandika amri mc na kukimbia Kamanda wa Usiku wa manane:
Ifuatayo, nenda kwa saraka ya /var/packages/VPNCenter/etc/openvpn/ na upate faili ya openvpn.conf:
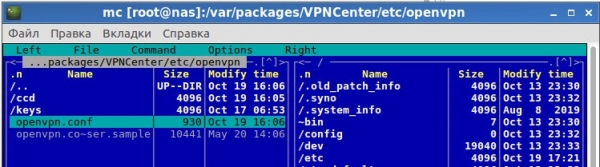
Kulingana na kazi hiyo, tunahitaji kuunganisha subnets 2 za mbali. Ili kufanya hivyo, tunafungua akaunti kwenye NAS kupitia DSM 2 na haki chache kwa huduma zote za NAS na kutoa ufikiaji wa muunganisho wa VPN katika mipangilio ya Seva ya VPN pekee. Kwa kila mteja, tunahitaji kusanidi IP tuli iliyotengwa na seva ya VPN na kupitia trafiki hii ya IP kutoka kwa subnet ya seva ya VPN hadi kwenye subnet ya VPN ya mteja.
Data ya awali:
Subnet ya seva ya VPN: 192.168.1.0/24.
Bwawa la anwani OpenVPN seva 10.8.0.0/24. Mimi mwenyewe OpenVPN Seva hupokea anwani 10.8.0.1.
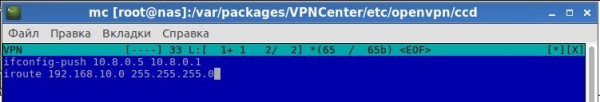
Mtandao mdogo wa mteja wa VPN 1 (mtumiaji wa VPN): 192.168.10.0/24, unapaswa kupokea kwenye OpenVPN seva ina anwani tuli 10.8.0.5
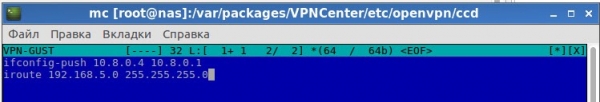
Mtandao mdogo wa mteja wa VPN 2 (mtumiaji wa VPN-GUST): 192.168.5.0/24, unapaswa kupokea kwenye OpenVPN seva ina anwani tuli 10.8.0.4
Katika orodha ya mipangilio, unda folda ya ccd na uunda faili za mipangilio na majina yanayolingana na kuingia kwa mtumiaji.
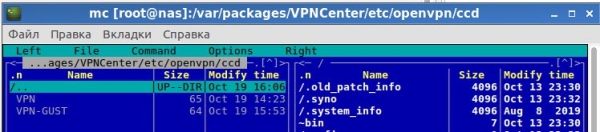
Kwa mtumiaji wa VPN, andika mipangilio ifuatayo kwenye faili:
Kwa mtumiaji wa VPN-GUST, andika yafuatayo kwenye faili:
Kilichobaki ni kurekebisha usanidi OpenVPN seva - ongeza kigezo cha kusoma mipangilio ya mteja na ongeza uelekezaji kwenye mitandao midogo ya mteja:
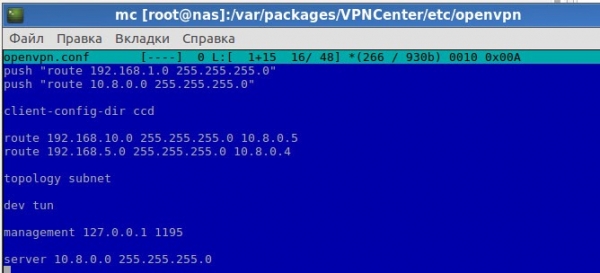
Katika picha ya skrini iliyotolewa, mistari 2 ya kwanza ya usanidi imesanidiwa kwa kutumia kiolesura cha DSM (ukichagua kisanduku "Ruhusu wateja kufikia mtandao wa ndani wa seva" katika mipangilio) OpenVPN seva).
Laini ya mteja-config-dir ccd inabainisha kuwa mipangilio ya mteja iko kwenye folda ya ccd.
Kisha, mistari 2 ya usanidi huongeza njia kwenye mitandao midogo ya mteja kupitia malango yanayolingana. OpenVPN.
Hatimaye, topolojia ya subnet lazima itumike ili kufanya kazi vizuri.
Hatugusi mipangilio mingine yote kwenye faili.
Baada ya kuagiza mipangilio, usisahau kuanzisha upya huduma ya Seva ya VPN katika meneja wa kifurushi. Kwenye seva pangishi au lango la wapangishi wa subnet ya seva, sajili njia za neti ndogo za mteja kupitia NAS.
Katika kesi yangu, lango la majeshi yote kwenye subnet ambayo NAS iko (IP yake 192.168.1.3) ilikuwa router (192.168.1.1). Kwenye kipanga njia hiki, niliongeza maingizo ya uelekezaji kwa mitandao 192.168.5.0/24 na 192.168.10.0/24 kwa lango 192.168.1.3 (NAS) kwenye jedwali la njia tuli.
Usisahau kwamba na firewall imewezeshwa kwenye NAS, utahitaji kuisanidi pia. Zaidi ya hayo, firewall inaweza kuwezeshwa kwa upande wa mteja, ambayo pia itahitaji kusanidiwa.
P.S. Mimi si mtaalamu wa teknolojia za mtandao na hasa katika kufanya kazi na OpenVPNNinashiriki tu uzoefu wangu na kuchapisha mipangilio niliyoifanya ambayo iliniruhusu kuanzisha mawasiliano ya tovuti hadi tovuti kati ya mitandao midogo. Labda kuna usanidi rahisi na/au sahihi zaidi, na ningefurahi ikiwa ungeshiriki uzoefu wako katika maoni.
Chanzo: mapenzi.com
