

Sau 5 tháng phát triển, IncidentRelay 1.1 đã được phát hành. Hệ thống này là một phần mềm mã nguồn mở用于 quản lý ca trực, định tuyến cảnh báo và ứng phó sự cố, chạy trên máy chủ tự lưu trữ. IncidentRelay 1.1 được đánh dấu là phiên bản ổn định đầu tiên (phiên bản 1.0 trước đó đang trong giai đoạn beta). Dự án hướng đến các nhóm SRE, DevOps và nhóm cơ sở hạ tầng đang tìm kiếm một giải pháp thay thế được triển khai cục bộ cho các dịch vụ SaaS để quản lý ca trực, chính sách leo thang và ứng phó sự cố. Mã nguồn của dự án được viết bằng Python và được phân phối theo giấy phép MIT.
IncidentRelay nhận các sự kiện từ hệ thống giám sát, đối chiếu chúng với dịch vụ, nhóm và ca trực, sau đó gửi thông báo đến các cán bộ hoặc nhóm trực ban chịu trách nhiệm. Hệ thống thực hiện lịch trực, ca trực, ghi đè ca, xác nhận sự cố, trạng thái ACK/Resolve, nhắc nhở, leo thang sự cố, thay thế cán bộ trực ban tạm thời, thời gian bảo trì theo lịch trình và tắt cảnh báo.
Ưu điểm chính của dự án là khả năng kiểm soát hoàn toàn cơ sở hạ tầng và logic định tuyến. IncidentRelay được triển khai trong môi trường riêng, hoạt động với cơ sở dữ liệu riêng và cho phép phân tách rõ ràng các tuyến đường, lệnh, vòng quay và kênh phân phối đến. Các token đến thuộc về các tuyến đường, không phải kênh, giúp dễ dàng hiểu được nguồn bên ngoài nào có quyền gửi sự kiện đến một lệnh cụ thể.
IncidentRelay hỗ trợ nhận sự kiện từ Prometheus Alertmanager, Grafana Alerting, Zabbix, Sentry, LibreNMS, RMON, AWS SNS/CloudWatch và các webhook tùy chỉnh. Thông báo có thể được gửi qua Mattermost, Slack, Telegram, Discord, Microsoft Teams, email, webhook, thông báo đẩy trên trình duyệt/PWA và các nhà cung cấp cuộc gọi thoại. Trong Mattermost và Telegram, thông báo có thể bao gồm các hành động để xác nhận và giải quyết vấn đề, cho phép xử lý sự cố mà không cần chuyển sang giao diện riêng biệt.
Dự án có thể được chạy thông qua Docker Compose, một gói RPM dành cho các bản phân phối tương tự Red Hat, thủ công thông qua systemd, hoặc trong Kubernetes bằng cách sử dụng biểu đồ Helm. SQLite có thể được sử dụng cho các cài đặt nhỏ, trong khi PostgreSQL được khuyến nghị cho môi trường sản xuất và tải trọng cao hơn.
Phiên bản mới đề xuất những thay đổi sau:
- Bổ sung lịch trực ca nhiều cấp với giới hạn thời gian, mức độ ưu tiên và xem xét người thay thế tạm thời;
- Lịch trực, đăng ký CalDAV và ICS cho lịch bên ngoài đã xuất hiện;
- Đã triển khai các chính sách leo thang sự cố với chuỗi leo thang nhiều bước;
- Đã thêm các nhóm cảnh báo, nhóm sự kiện, thông báo trì hoãn và hợp nhất thủ công các cảnh báo liên quan;
- Các cửa sổ dành cho công việc theo lịch trình và cảnh báo "im lặng" đã xuất hiện;
- Đã thêm chức năng thêm bình luận vào thông báo;
- Thêm tính năng ưu tiên xử lý sự cố (P1-P5) và tự động leo thang ưu tiên dựa trên mức độ quan trọng;
- Đã triển khai danh mục dịch vụ, các mối quan hệ phụ thuộc giữa các dịch vụ, SLI/SLO, Lịch sử tác động của dịch vụ và các dịch vụ nghiệp vụ;
- Chức năng Explain Trace đã được thêm vào để phân tích quá trình định tuyến: lý do tại sao một cảnh báo được hoặc không được đưa vào lệnh, được nhóm lại, bị chặn hoặc được gửi đến một kênh cụ thể;
- Đã thêm các bước kiểm tra (Nhịp tim/công tắc ngắt mạch) cho bộ giám sát, sao lưu, ETL và các tác vụ khác mà vấn đề là sự thiếu vắng tín hiệu mong đợi.
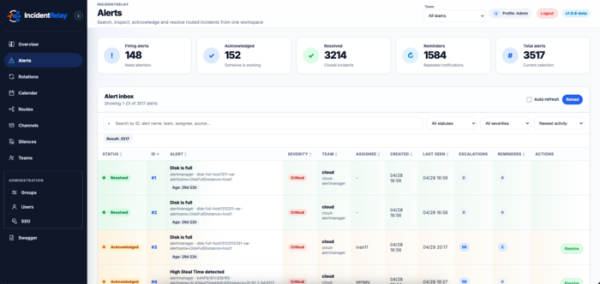
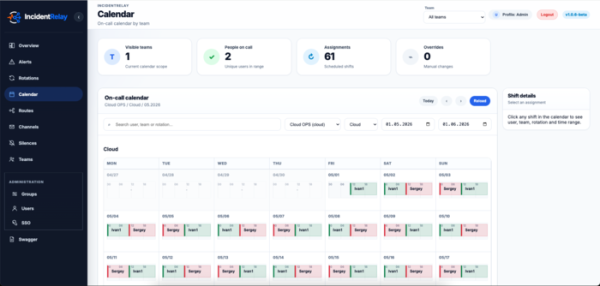
Nguồn: opennet.ru

 Nga
 Ý
 Đức
 Tiếng Ba Lan
 Tiếng Estonia
 tiếng Albania
 Tiếng Bulgaria
 Tiếng Croatian
 Czech
 Tiếng Đan Mạch
 Tiếng Hà Lan
 Tiếng Anh
 Tiếng Pháp
 Tiếng Hungary
 Tiếng Latvia
 Tiếng Na Uy
 Bồ Đào Nha
 Tiếng Rumani
 Tiếng Slovak
 Tiếng Slovenia
 Tiếng Tây Ban Nha
 Tiếng Thụy Điển