

Гуравдугаар сарын 31 бол Олон улсын нөөцлөх өдөр бөгөөд өмнөх долоо хоног үргэлж аюулгүй байдалтай холбоотой түүхээр дүүрэн байдаг. Даваа гарагт бид эвдэрсэн Asus болон "нэр нь үл мэдэгдэх гурван үйлдвэрлэгч"-ийн талаар аль хэдийн мэдсэн. Ялангуяа мухар сүсэгтэй компаниуд долоо хоногийн турш зүү, зүү дээр сууж, нөөцлөлт хийдэг. Бид бүгдээрээ аюулгүй байдлын тал дээр бага зэрэг хайхрамжгүй ханддаг тул: хэн нэгэн арын суудалдаа суудлын бүсээ зүүхээ мартдаг, хэн нэгэн бүтээгдэхүүний дуусах хугацааг үл тоомсорлодог, хэн нэгэн нэвтрэх нэр, нууц үгээ гарны доор хадгалдаг, бүр сайн гэж бичдэг. дэвтэрт байгаа бүх нууц үг. Зарим хүмүүс "компьютерийн ажиллагааг удаашруулахгүйн тулд" вирусны эсрэг програмыг идэвхгүй болгож, корпорацийн системд нэвтрэх эрхийг тусгаарлахыг ашигладаггүй (50 хүнтэй компанид ямар нууц байдаг вэ!). Магадгүй хүн төрөлхтөн кибер өөрийгөө хамгаалах зөн совингоо хараахан хөгжүүлээгүй байгаа бөгөөд энэ нь зарчмын хувьд шинэ үндсэн зөн совин болж чаддаг.
Бизнест ч ийм зөн совин бий болоогүй. Энгийн асуулт: CRM систем нь мэдээллийн аюулгүй байдлын аюул эсвэл аюулгүй байдлын хэрэгсэл мөн үү? Хэн ч тэр даруй үнэн зөв хариулт өгөх магадлал багатай. Эндээс эхлэх хэрэгтэй, учир нь бидэнд англи хэлний хичээл дээр заадаг байсан: энэ нь хамаарна... Энэ нь тохиргоо, CRM хүргэх хэлбэр, худалдагчийн зуршил, итгэл үнэмшил, ажилчдыг үл тоомсорлож буй байдал, халдагчдын нарийн төвөгтэй байдлаас хамаарна. . Эцсийн эцэст бүх зүйлийг хакердаж болно. Тэгэхээр яаж амьдрах вэ?
Энэ бол жижиг дунд бизнест мэдээллийн аюулгүй байдал
CRM системийг хамгаалалт болгон ашигладаг
Арилжааны болон үйл ажиллагааны мэдээллийг хамгаалах, хэрэглэгчийн баазаа найдвартай хадгалах нь CRM системийн үндсэн ажлуудын нэг бөгөөд энэ нь компанийн бусад бүх хэрэглээний программ хангамжаас чухал үүрэг гүйцэтгэдэг.
Та энэ нийтлэлийг уншиж эхлээд таны мэдээлэл хэнд хэрэгтэй вэ гэж гүнээ инээж байсан нь лавтай. Хэрэв тийм бол та борлуулалттай харьцаагүй байж магадгүй бөгөөд "амьд", өндөр чанартай хэрэглэгчийн бааз, энэ баазтай ажиллах аргуудын талаархи мэдээлэл хэр эрэлттэй байгааг мэдэхгүй байна. CRM системийн агуулга нь зөвхөн компанийн удирдлагад төдийгүй:
- Халдагчид (багахан) - тэд танай компанитай холбоотой зорилготой бөгөөд мэдээлэл олж авахын тулд бүх нөөцийг ашигладаг: ажилчдад хээл хахууль өгөх, хакердах, менежерүүдээс таны мэдээллийг худалдаж авах, менежерүүдтэй хийсэн ярилцлага гэх мэт.
- Өрсөлдөгчдөө инсайдер болж чадах ажилтнууд (илүү олон удаа). Тэд зүгээр л ашиг олохын тулд үйлчлүүлэгчийнхээ баазыг булааж авах эсвэл зарахад бэлэн байна.
- Сонирхогчдын хакеруудын хувьд (маш ховор) - таны өгөгдөл байрладаг үүлэн рүү хакердах эсвэл сүлжээг хакердах эсвэл хэн нэгэн зугаацахын тулд таны өгөгдлийг "сугалах" хүсэлтэй байж магадгүй (жишээлбэл, эм, архины бөөний худалдаачдын мэдээлэл) харах л сонирхолтой).
Хэрэв хэн нэгэн таны CRM-д орвол тэд таны үйл ажиллагааны үйл ажиллагаанд, өөрөөр хэлбэл таны ашгийн ихэнх хэсгийг олох өгөгдлийн хэмжээг авах боломжтой болно. CRM системд хорлонтой хандалт олж авснаас хойш үйлчлүүлэгчийн бааз нь хэний гарт очдог бол ашиг орлого нь инээмсэглэж эхэлдэг. За, эсвэл түүний түншүүд болон үйлчлүүлэгчид (унших - шинэ ажил олгогчид).
Сайн, найдвартай Эдгээр эрсдлийг нөхөж, аюулгүй байдлын салбарт олон тооны таатай урамшуулал олгох боломжтой.
Тэгэхээр CRM систем нь аюулгүй байдлын хувьд юу хийж чадах вэ?
(бид танд жишээгээр хэлэх болно, учир нь Бид бусдын өмнө хариуцлага хүлээх боломжгүй)
- USB түлхүүр болон нууц үг ашиглан хоёр хүчин зүйлийн баталгаажуулалт. системд нэвтрэх үед хоёр хүчин зүйлийн хэрэглэгчийн зөвшөөрлийн горимыг дэмждэг. Энэ тохиолдолд системд нэвтрэхдээ нууц үгээ оруулахаас гадна компьютерийн USB порт руу урьдчилан тохируулсан USB түлхүүрийг оруулах ёстой. Хоёр хүчин зүйлийн зөвшөөрлийн горим нь нууц үгийг хулгайлах, задруулахаас хамгаалахад тусалдаг.
Товших боломжтой
- Итгэмжлэгдсэн IP хаягууд болон MAC хаягуудаас ажиллуул. Сайжруулсан аюулгүй байдлын үүднээс та хэрэглэгчдийг зөвхөн бүртгэлтэй IP хаяг болон MAC хаягаар нэвтрэхийг хязгаарлаж болно. Хэрэв хэрэглэгч алсаас (Интернэтээр) холбогдсон бол дотоод сүлжээний дотоод IP хаяг болон гадаад хаягийг хоёуланг нь IP хаяг болгон ашиглаж болно.
- Домэйн эрхжүүлэлт (зөвшөөрөл) Windows). Системийн эхлүүлэх тохиргоог хэрэглэгчийн нууц үгийг нэвтрэх үед шаардахгүй байхаар хийж болно. Энэ тохиолдолд зөвшөөрөл олгогдоно. Windows, энэ нь WinAPI ашиглан хэрэглэгчийг тодорхойлдог. Систем нь компьютер ачаалах үед ажиллаж байгаа хэрэглэгчийн профайлын доор ажиллах болно.
- Өөр нэг механизм хувийн үйлчлүүлэгчид. Хувийн үйлчлүүлэгчид нь зөвхөн удирдагчид нь харагдах үйлчлүүлэгчид юм. Бусад хэрэглэгчид администраторын эрх зэрэг бүрэн зөвшөөрөлтэй байсан ч эдгээр үйлчлүүлэгчид бусад хэрэглэгчдийн жагсаалтад харагдахгүй. Ийм байдлаар та найдвартай менежерт итгэмжлэгдсэн онцгой чухал үйлчлүүлэгчдийн цөөрөм эсвэл өөр шалтгаанаар бүлгийг хамгаалах боломжтой.
- Хандалтын эрхийг хуваах механизм - CRM дахь стандарт, аюулгүй байдлын үндсэн арга хэмжээ. Хэрэглэгчийн эрхийг удирдах үйл явцыг хялбарчлахын тулд in эрхийг тодорхой хэрэглэгчдэд бус загварт хуваарилдаг. Мөн хэрэглэгч өөрөө тодорхой эрх бүхий нэг юмуу өөр загварыг хуваарилдаг. Энэ нь ажилтан бүрт шинэ ажилд орохоос эхлээд дадлагажигч хүртэл захирал хүртэл нууц мэдээлэл болон бизнесийн нууц мэдээлэлд хандах зөвшөөрөл, хандалтын эрхийг олгох боломжийг олгодог.
- Автомат өгөгдөл нөөцлөх систем (нөөцлөлт)скрипт серверээр тохируулах боломжтой .
Энэ бол жишээ болгон нэг системийг ашиглан аюулгүй байдлын хэрэгжилт бөгөөд борлуулагч бүр өөрийн гэсэн бодлоготой байдаг. Гэсэн хэдий ч CRM систем нь таны мэдээллийг үнэхээр хамгаалдаг: хэн энэ эсвэл тэр тайланг хэзээ авсан, хэн ямар өгөгдлийг үзсэн, хэн татаж авсан болон бусад олон зүйлийг харах боломжтой. Хэдий болсны дараа та эмзэг байдлын талаар олж мэдсэн ч энэ үйлдлийг шийтгэлгүй орхихгүй бөгөөд компанийн итгэл, үнэнч байдлыг урвуулан ашигласан ажилтныг хялбархан тодорхойлох боломжтой.
Та тайвширсан уу? Эрт! Хэрэв та мэдээлэл хамгаалах асуудлыг үл тоомсорлож, хайхрамжгүй хандвал энэ хамгаалалт таны эсрэг ажиллах болно.
CRM систем нь аюул заналхийлэл юм
Хэрэв танай компани дор хаяж нэг компьютертэй бол энэ нь кибер аюулын эх үүсвэр болж байна. Үүний дагуу аюулын түвшин нь ажлын станцуудын (болон ажилчдын) тоо, суулгаж, ашиглаж буй олон төрлийн програм хангамжийн хэмжээгээр нэмэгддэг. CRM системүүдийн хувьд бүх зүйл тийм ч хялбар биш юм - эцэст нь энэ бол хамгийн чухал бөгөөд үнэтэй хөрөнгийг хадгалах, боловсруулахад зориулагдсан програм юм: хэрэглэгчийн бааз, арилжааны мэдээлэл, энд бид түүний аюулгүй байдлын тухай аймшгийн түүхийг ярьж байна. Үнэн хэрэгтээ бүх зүйл ойроос тийм ч гунигтай байдаггүй бөгөөд хэрэв та зөв зохицуулбал CRM системээс ашиг тус, аюулгүй байдлаас өөр юу ч авахгүй.
Аюултай CRM системийн шинж тэмдэг юу вэ?
Үндсэн ойлголтуудын талаархи богино аялалаар эхэлцгээе. CRM нь үүлэн болон ширээний хувилбараар ирдэг. Үүлэн системүүд нь DBMS (өгөгдлийн сан) нь танай компанид байрладаггүй, гэхдээ зарим мэдээллийн төвд хувийн эсвэл нийтийн үүлэн дотор байрладаг (жишээлбэл, та Челябинск хотод сууж байгаа бөгөөд таны мэдээллийн сан Москва дахь гайхалтай дата төвд ажиллаж байгаа) юм. , учир нь CRM борлуулагч үүнийг шийдсэн бөгөөд тэр энэ үйлчилгээ үзүүлэгчтэй гэрээ байгуулсан байдаг). Ширээний компьютер (байгууллага, сервер гэх мэт) нь өөрсдийн DBMS-ийг өөрийн серверүүд дээр үндэслэдэг (үгүй, үгүй, үнэтэй тавиур бүхий асар том серверийн өрөөг бүү төсөөл, ихэнхдээ жижиг, дунд бизнест байдаг. нэг сервер эсвэл орчин үеийн тохиргооны энгийн компьютер), өөрөөр хэлбэл таны оффист биет байдлаар.
Хоёр төрлийн CRM-д зөвшөөрөлгүй нэвтрэх боломжтой боловч нэвтрэх хурд, хялбар байдал нь өөр өөр байдаг, ялангуяа мэдээллийн аюулгүй байдлын талаар нэг их санаа зовдоггүй ЖДҮ-ийн тухай ярьж байгаа бол.
Аюулын тэмдэг №1
Клоуд систем дэх өгөгдөлтэй холбоотой асуудал гарах магадлал өндөр байгаа шалтгаан нь хэд хэдэн холбоосоор холбогдсон харилцаа юм: та (CRM түрээслэгч) - борлуулагч - үйлчилгээ үзүүлэгч (илүү урт хувилбар байдаг: та - борлуулагч - худалдагчийн мэдээллийн технологийн аутсорсер - үйлчилгээ үзүүлэгч) . Харилцааны 3-4 холбоос нь 1-2-оос илүү эрсдэлтэй байдаг: асуудал нийлүүлэгчийн талд (гэрээг өөрчлөх, үйлчилгээ үзүүлэгчийн үйлчилгээний төлбөрийг төлөхгүй байх), үйлчилгээ үзүүлэгчийн талд (давагдашгүй хүчин зүйл, хакердах, техникийн асуудал) үүсч болно. аутсорсингийн талд (менежер, инженер солигдох) гэх мэт. Мэдээжийн хэрэг томоохон үйлдвэрлэгчид мэдээллийн төвүүдийг нөөцлөх, эрсдэлийг удирдах, DevOps хэлтэсээ хадгалахыг хичээдэг ч энэ нь асуудлыг үгүйсгэхгүй.
Ширээний CRM-ийг ерөнхийд нь түрээслээгүй, харин компани худалдаж авдаг тул харилцаа нь илүү энгийн бөгөөд ил тод харагдаж байна: CRM-ийг хэрэгжүүлэх явцад үйлдвэрлэгч нь шаардлагатай аюулгүй байдлын түвшинг (хандах эрх, физик USB түлхүүрийг хаах хүртэл) тохируулдаг; бетон хананд сервер гэх мэт) ба хяналтыг CRM-ийг эзэмшдэг компанид шилжүүлдэг бөгөөд энэ нь хамгаалалтыг нэмэгдүүлэх, системийн администратор хөлслөх эсвэл шаардлагатай бол програм хангамж нийлүүлэгчтэй нь холбогдож болно. Асуудал нь ажилчидтай ажиллах, сүлжээг хамгаалах, мэдээллийг бие махбодийн хувьд хамгаалахад хүргэдэг. Хэрэв та ширээний CRM ашигладаг бол мэдээллийн сан нь таны "гэр" оффист байрладаг тул интернетийг бүрэн унтраасан ч ажиллахгүй.
Үүлэнд суурилсан оффисын нэгдсэн систем, тэр дундаа CRM-ийг хөгжүүлдэг компанид ажиллаж байсан манай ажилчдын нэг үүлэн технологийн талаар ярьж байна. “Миний нэг ажлын байранд компани үндсэн CRM-тэй маш төстэй зүйлийг бүтээж байсан бөгөөд энэ нь бүгд онлайн баримт бичиг гэх мэт холбоотой байсан. GA-д нэг өдөр бид захиалагчийнхаа нэг үйлчлүүлэгчийн хэвийн бус үйлдлийг харсан. Бид хөгжүүлэгч биш боловч өндөр түвшний хандалттай байсан тул үйлчлүүлэгчийн ашигладаг интерфэйсийг линкээр нээж, ямар алдартай тэмдэгтэй болохыг олж харснаар шинжээчид бидний гайхшралыг төсөөлөөд үз дээ. Дашрамд хэлэхэд үйлчлүүлэгч энэ арилжааны мэдээллийг хэн ч харахыг хүсэхгүй байх шиг байна. Тийм ээ, энэ нь алдаа байсан бөгөөд энэ нь хэдэн жилийн турш засаагүй - миний бодлоор бүх зүйл хэвээр байна. Тэр цагаас хойш би ширээний компьютер сонирхогч байсан бөгөөд үүлэнд үнэхээр итгэдэггүй, гэхдээ мэдээжийн хэрэг бид үүнийг ажил болон хувийн амьдралдаа ашигладаг бөгөөд энд бас хөгжилтэй байдаг."
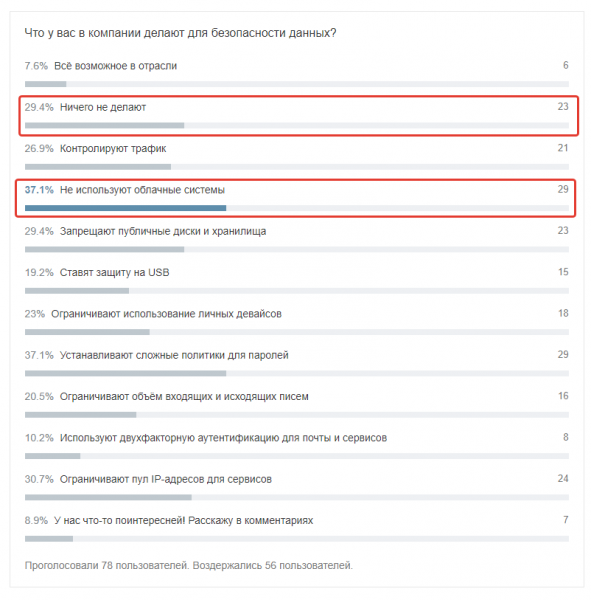
Хабре дээр хийсэн бидний судалгаагаар эдгээр нь дэвшилтэт компаниудын ажилчид юм
Клоуд CRM системээс өгөгдөл алдагдах нь серверийн доголдол, серверийн боломжгүй байдал, давагдашгүй хүчин зүйл, борлуулагчийн үйл ажиллагааг зогсоох гэх мэтийн улмаас өгөгдлийн алдагдлаас үүдэлтэй байж болно. Үүл гэдэг нь интернетэд тогтмол, тасралтгүй нэвтрэх гэсэн үг бөгөөд хамгаалалт нь урьд өмнө хэзээ ч байгаагүй байх ёстой: кодын түвшинд, нэвтрэх эрх, кибер аюулгүй байдлын нэмэлт арга хэмжээ (жишээлбэл, хоёр хүчин зүйлийн баталгаажуулалт).
Аюулын тэмдэг №2
Бид нэг шинж чанарын тухай биш, харин борлуулагч, түүний бодлоготой холбоотой шинж чанаруудын талаар ярьж байна. Бид болон манай ажилтнуудтай тулгарсан чухал жишээнүүдийг жагсаацгаая.
- Худалдагч нь үйлчлүүлэгчдийн DBMS "эргэх" хангалтгүй найдвартай мэдээллийн төвийг сонгож болно. Тэр мөнгө хэмнэх болно, SLA-г хянахгүй, ачааллыг тооцоолохгүй, үр дүн нь таны хувьд үхэлд хүргэх болно.
- Худалдагч нь үйлчилгээг таны сонгосон дата төв рүү шилжүүлэх эрхээс татгалзаж болно. Энэ нь SaaS-ийн хувьд нэлээд түгээмэл хязгаарлалт юм.
- Борлуулагч нь үүлэн үйлчилгээ үзүүлэгчтэй хууль эрх зүйн болон эдийн засгийн зөрчилтэй байж магадгүй бөгөөд дараа нь "үзэлцэх" үеэр нөөцлөх үйлдлүүд эсвэл жишээлбэл, хурдыг хязгаарлаж болно.
- Нэмэлт үнээр нөөцлөлт үүсгэх үйлчилгээг үзүүлж болно. CRM системийн үйлчлүүлэгч зөвхөн нөөцлөх шаардлагатай үед, өөрөөр хэлбэл хамгийн эгзэгтэй, эмзэг мөчид л мэдэж болох нийтлэг практик.
- Борлуулагчийн ажилтнууд үйлчлүүлэгчийн мэдээлэлд саадгүй хандах боломжтой.
- Ямар ч төрлийн мэдээлэл алдагдсан байж болно (хүний алдаа, залилан, хакер гэх мэт).
Ихэнхдээ эдгээр асуудал нь жижиг эсвэл залуу борлуулагчидтай холбоотой байдаг ч томоохон үйлдвэрлэгчид удаа дараа асуудалд орсон байдаг (google it). Тиймээс та өөрийн талд мэдээллийг хамгаалах арга замтай байх хэрэгтэй + сонгосон CRM системийн үйлчилгээ үзүүлэгчтэй аюулгүй байдлын асуудлыг урьдчилан ярилцах хэрэгтэй. Асуудлыг сонирхож байгаа нь ч гэсэн ханган нийлүүлэгчийг хэрэгжилтэд аль болох хариуцлагатай хандахад хүргэнэ (хэрэв та худалдагчийн оффистой биш, харин түүний хамтрагчтай харьцаж байгаа бол үүнийг хийх нь маш чухал юм. гэрээ байгуулж, комисс хүлээн авах нь чухал бөгөөд эдгээр хоёр хүчин зүйл биш ... та сайн ойлгосон уу).
Аюулын тэмдэг №3
Танай компанид хамгаалалтын ажлын зохион байгуулалт. Жилийн өмнө бид уламжлал ёсоор Хабре дээр аюулгүй байдлын талаар бичиж, судалгаа явуулсан. Түүвэр тийм ч том биш байсан ч хариултууд нь дараах байдалтай байна.
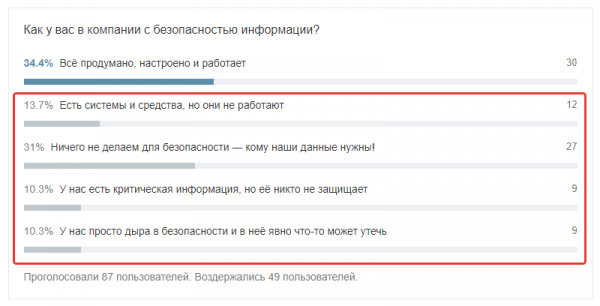
Өгүүллийн төгсгөлд бид "компани-ажилтан-аюулгүй байдал" систем дэх харилцааг нарийвчлан судалж үзсэн нийтлэлийнхээ холбоосыг өгөх бөгөөд энд хариултыг нь олох ёстой асуултуудын жагсаалтыг өгөх болно. танай компани (чамд CRM хэрэггүй байсан ч гэсэн).
- Ажилчид нууц үгээ хаана хадгалдаг вэ?
- Компанийн серверүүд дээрх хадгалах байгууламжид хандах хандалтыг хэрхэн зохион байгуулдаг вэ?
- Арилжааны болон үйл ажиллагааны мэдээллийг агуулсан програм хангамжийг хэрхэн хамгаалдаг вэ?
- Бүх ажилчид вирусны эсрэг программ идэвхтэй байдаг уу?
- Хэдэн ажилтан үйлчлүүлэгчийн мэдээлэлд хандах боломжтой бөгөөд энэ нь ямар түвшний хандалттай вэ?
- Та хичнээн хүн шинээр ажилд орсон, хэчнээн ажилтан гарах шатандаа яваа вэ?
- Та хэдий хугацаанд үндсэн ажилтнуудтай харилцаж, тэдний санал хүсэлт, гомдлыг сонссон бэ?
- Принтерүүдийг хянадаг уу?
- Өөрийн гаджетуудыг компьютертээ холбох, мөн ажлын Wi-Fi ашиглах бодлогыг хэрхэн зохион байгуулсан бэ?
Үнэн хэрэгтээ эдгээр нь үндсэн асуултууд юм - хардкорыг тайлбар дээр нэмж оруулах болно, гэхдээ энэ нь хоёр ажилтантай хувиараа бизнес эрхлэгч хүртэл мэдэх ёстой үндсэн ойлголтууд юм.
Тэгэхээр өөрийгөө хэрхэн хамгаалах вэ?
- Нөөцлөлт нь ихэвчлэн мартагддаг эсвэл анхаарал хандуулдаггүй хамгийн чухал зүйл юм. Хэрэв танд ширээний систем байгаа бол өгөгдсөн давтамжтай өгөгдөл нөөцлөх системийг тохируулаарай (жишээлбэл, RegionSoft CRM-д үүнийг ашиглан хийж болно. ) болон хуулбарыг зохих ёсоор хадгалах ажлыг зохион байгуулах. Хэрэв танд үүлэн CRM байгаа бол гэрээ байгуулахаасаа өмнө нөөцлөлттэй ажиллах ажлыг хэрхэн зохион байгуулж байгааг олж мэдэх хэрэгтэй: танд гүн, давтамж, хадгалах байршил, нөөцлөлтийн өртөг зэрэг мэдээлэл хэрэгтэй (ихэвчлэн зөвхөн тухайн үеийн хамгийн сүүлийн үеийн мэдээллийн нөөцлөлт). ” үнэ төлбөргүй бөгөөд бүрэн эрхт, аюулгүй нөөц хуулбарыг төлбөртэй үйлчилгээ хэлбэрээр үзүүлдэг). Ерөнхийдөө энэ бол хадгаламж, хайхрамжгүй байдлын газар биш юм. Тийм ээ, нөөцлөлтөөс юу сэргээгдсэнийг шалгахаа бүү мартаарай.
- Функц болон өгөгдлийн түвшинд хандах эрхийг тусгаарлах.
- Сүлжээний түвшний аюулгүй байдал - та CRM-ийг зөвхөн оффисын дэд сүлжээнд ашиглахыг зөвшөөрөх, хөдөлгөөнт төхөөрөмжүүдийн хандалтыг хязгаарлах, CRM системтэй гэрээсээ эсвэл бүр муугаар хэлбэл олон нийтийн сүлжээнээс (коворкинг, кафе, үйлчлүүлэгчийн оффис) ажиллахыг хориглох хэрэгтэй. , гэх мэт). Ялангуяа гар утасны хувилбарт болгоомжтой байгаарай - энэ нь зөвхөн ажлын хувьд маш их тайруулсан хувилбар байх болтугай.
- Бодит цагийн сканнердсан вирусны эсрэг програм нь ямар ч тохиолдолд хэрэгтэй, гэхдээ ялангуяа корпорацийн мэдээллийн аюулгүй байдлын хувьд. Бодлогын түвшинд үүнийг өөрөө идэвхгүй болгохыг хоригло.
- Ажилчдыг цахим эрүүл ахуйн талаар сургах нь цаг хугацаа алдах биш, харин яаралтай хэрэгцээ юм. Бүх хамтран ажиллагсаддаа зөвхөн сэрэмжлүүлэхээс гадна хүлээн авсан аюул заналхийллийн эсрэг зөв хариу үйлдэл үзүүлэх нь чухал гэдгийг хэлэх шаардлагатай байна. Оффис дээр интернет эсвэл имэйл ашиглахыг хориглох нь өнгөрсөн зүйл бөгөөд хурц сөрөг нөлөөллийн шалтгаан болж байгаа тул урьдчилан сэргийлэх талаар ажиллах шаардлагатай болно.
Мэдээжийн хэрэг, үүлэн системийг ашигласнаар та аюулгүй байдлын хангалттай түвшинд хүрч чадна: тусгай сервер ашиглах, чиглүүлэгчийг тохируулах, програмын түвшин болон мэдээллийн сангийн түвшинд траффикийг тусгаарлах, хувийн дэд сүлжээ ашиглах, администраторуудын аюулгүй байдлын хатуу дүрмийг нэвтрүүлэх, нөөцлөлтөөр дамжуулан тасралтгүй ажиллагааг хангах. хамгийн их шаардлагатай давтамж, бүрэн бүтэн байдал нь, сүлжээг цаг орчим хянах ... Хэрэв та энэ талаар бодож байгаа бол энэ нь тийм ч хэцүү биш, харин үнэтэй юм. Гэхдээ практикээс харахад зөвхөн зарим компаниуд, ихэвчлэн томоохон компаниуд ийм арга хэмжээ авдаг. Тиймээс бид дахин хэлэхээс буцахгүй: үүлэн болон ширээний компьютер хоёулаа таны өгөгдлийг хамгаалах ёсгүй.
CRM системийг хэрэгжүүлэх бүх тохиолдолд цөөн хэдэн жижиг боловч чухал зөвлөмжүүд
- Худалдагчаас эмзэг байгаа эсэхийг шалгана уу - "Вендерийн нэрний эмзэг байдал", "Вендерийн нэрийг хакерджээ", "Вендерийн нэрийн мэдээлэл алдагдсан" гэсэн үгсийн хослолыг ашиглан мэдээллийг хайж олоорой. Энэ нь шинэ CRM системийг хайхад цорын ганц параметр байх ёсгүй, гэхдээ энэ нь дэд кортексийг тэмдэглэхэд хангалттай бөгөөд ялангуяа тохиолдсон ослын шалтгааныг ойлгох нь чухал юм.
- Өгөгдлийн төвийн талаар худалдагчаас асуу: хүртээмж, хэд нь байгаа, дампууралт хэрхэн зохион байгуулагддаг.
- CRM дээрээ аюулгүй байдлын токенуудыг тохируулж, систем доторх үйл ажиллагаа болон ер бусын өсөлтийг хяна.
- Тайлан экспортлохыг идэвхгүй болгож, үндсэн бус ажилчдад, өөрөөр хэлбэл байнгын үйл ажиллагаандаа эдгээр функцийг ашиглах шаардлагагүй хүмүүст API-ээр дамжуулан хандах боломжтой.
- Таны CRM систем процессыг бүртгэх, хэрэглэгчийн үйлдлийг бүртгэхээр тохируулагдсан эсэхийг шалгаарай.
Эдгээр нь жижиг зүйлүүд боловч ерөнхий дүр зургийг төгс нөхдөг. Үнэн хэрэгтээ ямар ч жижиг зүйл аюулгүй байдаггүй.
CRM системийг хэрэгжүүлснээр та өгөгдлийнхөө аюулгүй байдлыг хангах болно - гэхдээ хэрэгжилтийг чадварлаг хийж, мэдээллийн аюулгүй байдлын асуудлыг ар талдаа орхихгүй. Зөвшөөрч байна, машин худалдаж аваад тоормос, ABS, аюулгүйн дэр, суудлын бүс, EDS шалгахгүй байх нь тэнэг хэрэг. Эцсийн эцэст гол нь зүгээр л явах биш, аюулгүй очиж, эрүүл саруул хүрэх явдал юм. Бизнесийн хувьд ч мөн адил.
Мөн санаарай: хөдөлмөрийн аюулгүй байдлын дүрмийг цусаар бичсэн бол бизнесийн цахим аюулгүй байдлын дүрмийг мөнгөөр бичдэг.
Кибер аюулгүй байдлын сэдвээр CRM системийн байр суурь, та манай дэлгэрэнгүй нийтлэлийг уншиж болно.
- - корпорацийн салбарт гарч болзошгүй аюулгүй байдлын заналхийллийн тойм, ойролцоогоор илрүүлэх схем.
- - Ажилчид танай бизнест хэрхэн хор хөнөөл учруулж болох, үүнийг арилжааны салбарт хэрхэн хийдэг талаар нарийвчилсан дүн шинжилгээ хийх.
Хэрэв та CRM систем хайж байгаа бол идэвхжүүлээрэй . Хэрэв танд CRM эсвэл ERP хэрэгтэй бол манай бүтээгдэхүүнийг сайтар судалж, тэдгээрийн чадавхийг өөрийн зорилго, зорилттой харьцуулаарай. Хэрэв танд ямар нэгэн асуулт, бэрхшээл байвал бичнэ үү эсвэл утсаар ярина уу, бид танд зориулж ганцаарчилсан онлайн танилцуулгыг зохион байгуулах болно - үнэлгээ, хонх, шүгэлгүйгээр.
 , үүнд бид зар сурталчилгаагүйгээр CRM болон бизнесийн талаар албан ёсны бус зүйлийг бичдэг.
Эх сурвалж: www.habr.com
